Le fabricant de portefeuilles matériels Keystone a révélé samedi une fuite de données clients, après qu'un accès non autorisé à son site web a permis de divulguer des noms, des adresses de livraison, des coordonnées et des détails d'achat. L'entreprise affirme que les phrases de récupération et les clés privées restent en sécurité. Cet incident vient ajouter Keystone à une liste de plus en plus longue de fabricants de portefeuilles matériels confrontés à des problèmes de sécurité en 2026, parmi lesquels figurent Ledger, Trezor, Safepal et Coldcard.
Keystone Wallet: adresses d’acheteurs divulguées, risque d’arnaques
ÉCRIT PAR

PARTAGER
Points clés
- Keystone a révélé une violation survenue le 24 octobre, qui a exposé les informations de livraison et les détails d'achat de ses clients.
- Keystone affirme que les clés privées, les phrases de récupération et les informations de paiement n’ont pas été compromises.
- Coldcard, Ledger, Trezor et Safepal ont également été confrontés à des incidents de sécurité majeurs en 2026.
La fuite de données clients de Keystone expose les acheteurs à des escroqueries ciblées
Un portefeuille matériel conçu pour conserver hors ligne les clés de cryptomonnaies a rencontré un problème de sécurité dans un tout autre domaine : sa boutique en ligne. Samedi, Keystone a révélé à 13 h 59 (heure de l’Est) qu’un tiers non autorisé avait obtenu les informations d’expédition de ses clients via son site web, fournissant ainsi potentiellement aux escrocs les données personnelles nécessaires pour usurper l’identité de l’entreprise.
Keystone insiste sur le fait que les phrases de récupération, les clés privées et les informations de paiement n’ont pas été compromises, mais cet incident soulève une question dérangeante : quel niveau de protection un portefeuille hors ligne offre-t-il lorsque l’identité et l’adresse de son propriétaire sont exposées ?
Keystone confirme un accès non autorisé
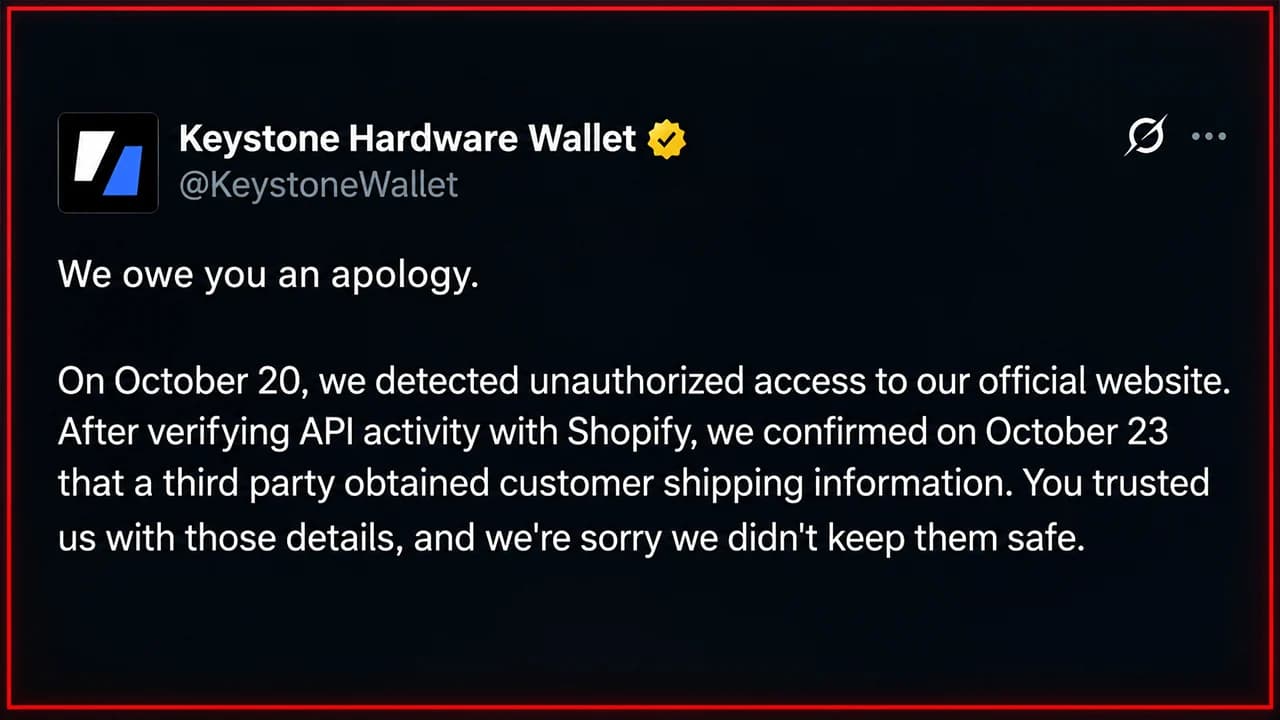
Keystone a révélé sur X avoir détecté un accès suspect le 20 octobre et avoir ensuite examiné l’activité de l’interface de programmation d’application (API) avec Shopify, son prestataire de commerce électronique. Le 23 octobre, l’entreprise avait confirmé qu’un tiers non autorisé avait obtenu les noms des clients, leurs coordonnées, leurs adresses de livraison et les détails de leurs achats.
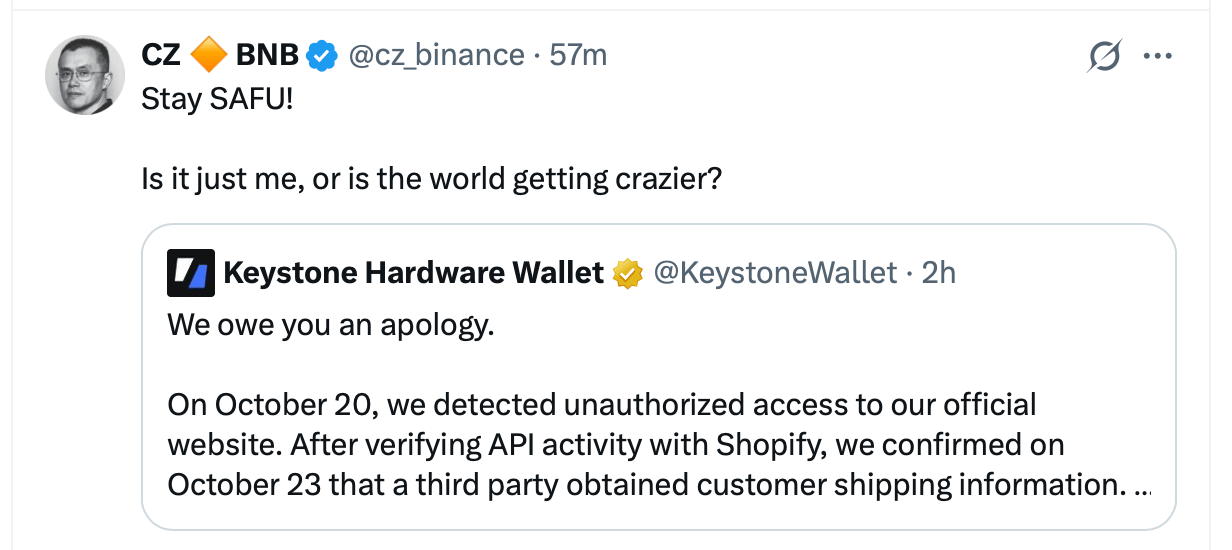
L’entreprise affirme avoir bloqué l’intrusion, corrigé la faille de sécurité et commencé à informer les clients concernés. Cependant, Keystone n’a pas précisé combien d’acheteurs ont été exposés ni comment exactement cet accès non autorisé s’est produit.
Une opportunité potentielle pour les escrocs
Le danger immédiat ne réside pas nécessairement dans le fait que quelqu’un vide à distance un portefeuille matériel. Il s’agit plutôt de quelqu’un utilisant des informations légitimes sur les clients pour mettre en place une supercherie convaincante. Keystone a mis en garde ses clients contre les offres de remboursement frauduleuses, les propositions de remplacement d’appareils et les messages non sollicités demandant des informations sensibles. La société a souligné qu’elle ne demandait jamais de phrases de récupération ni de clés privées.
Un utilisateur de X a évoqué le problème la veille de la confirmation de l’attaque par Keystone. « Je tiens simplement à vous alerter, car je suis convaincu à 99 % que votre base de données clients a peut-être fait l’objet d’une fuite. J’ai reçu un appel provenant d’un numéro usurpé du SPVM de Montréal, et la personne a tenté de m’escroquer par ingénierie sociale », a écrit le compte X OG Degen. Les clients doivent vérifier par eux-mêmes les communications via le site officiel de Keystone plutôt que de cliquer sur des liens inattendus.
La sécurité des portefeuilles matériels subit un nouveau coup dur en 2026
La divulgation de Keystone fait suite à une année difficile pour les fabricants de portefeuilles matériels. Coldcard a été confronté à un bug majeur lié à un manque de randomisation dans la génération des graines, entraînant des pertes estimées à un montant substantiel, tandis que Ledger a dû faire face à des signalements d’appareils trafiqués distribués par un revendeur.
Trezor et Safepal ont également révélé des fuites d’informations client impliquant des systèmes tiers de traitement des commandes ou d’exécution des commandes. Contrairement aux incidents impliquant des phrases de récupération compromises, ces fuites ont principalement ouvert la voie au phishing et à l’usurpation d’identité. Pour Keystone, les défenses cryptographiques auraient tenu bon. La question préoccupante est de savoir si les informations personnelles des clients ont bénéficié d’une protection comparable.

Ledger dévoile des puces d'espionnage cachées tandis que Mediamarkt suspend la vente de portefeuilles électroniques suite à des allégations de manipulation et à des pertes non vérifiées s'élevant à 93 millions de dollars.
Lire: Scandale des implants « Ledger Spy » : Mediamarkt gèle les ventes

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.