



Des pirates informatiques ont infiltré un service japonais de trading en ligne, exposant pas moins de 26 739 serveurs à un risque de compromission et auraient détourné des comptes de courtage pour effectuer des transactions non autorisées. Les attaquants ont ensuite exigé de l'argent, menaçant de causer davantage de préjudices financiers si l'entreprise refusait de payer.
Piratage de « GMO Trading Cloud » : 26 739 serveurs menacés
ÉCRIT PAR

PARTAGER
Points clés
- GMO Internet a identifié une faille de sécurité dans son infrastructure cloud pouvant affecter 26 739 serveurs de trading.
- Les pirates ont menacé les comptes des clients de GMO auprès de plus de 70 sociétés de courtage si leurs exigences n’étaient pas satisfaites.
- GMO Internet a rejeté la demande de rançon et a proposé une indemnisation pour les pertes liées aux transactions non autorisées qui auraient été vérifiées.
Les attaquants ciblent les serveurs de trading fonctionnant en continu
GMO Internet a découvert l’intrusion à la suite d’une demande d’un client le 19 octobre 2026. Dès le 20 octobre, les enquêteurs avaient confirmé la présence de logiciels malveillants au sein des environnements serveurs des clients gérés par Onamae.com Desktop Cloud, un service conçu pour maintenir en fonctionnement 24 heures sur 24 des programmes automatisés de trading sur le marché des changes (FX).
La plateforme prend en charge des logiciels de trading tels que Metatrader 4 et Metatrader 5, permettant aux clients d’exécuter des stratégies sans laisser leur ordinateur personnel allumé. Malheureusement, cette commodité a également exposé de précieuses identifiants de courtage au sein d’un environnement dans lequel les pirates avaient pénétré.
GMO a commencé à mettre les serveurs hors service à 4 h du matin, heure du Japon, le 21 octobre, avant de finalement mettre l’ensemble du service hors ligne. La société a par la suite identifié une faille de sécurité dans ses propres systèmes qui avait permis un accès non autorisé et le vol d’informations client.
Des pirates menacent les comptes de plus de 70 sociétés de courtage
Les attaquants auraient obtenu des identifiants de trading et utilisé des comptes compromis pour effectuer des transactions non autorisées. Selon certains rapports, des clients auraient perdu des sommes considérables en quelques minutes, notamment un compte d’environ 2,4 millions de yens qui a été vidé par des transactions répétées en l’espace d’environ 84 secondes.
La demande de rançon a pris une tournure particulièrement agressive. Les attaquants ont menacé de mener d’autres activités non autorisées affectant les comptes clients de plus de 70 sociétés de courtage en valeurs mobilières et sur le marché des changes, tant nationales qu’internationales, à moins que GMO ne s’acquitte de la somme exigée. Ils ont également menacé de divulguer les informations volées et de lancer de nouvelles attaques par ransomware.
GMO a refusé, arguant que le paiement n’offrait aucune garantie que les informations volées disparaîtraient ou que de nouvelles attaques cesseraient. L’entreprise a consulté la police et fait appel à des spécialistes externes en cybersécurité. Il est important de noter que le chiffre de 26 739 correspond au nombre de serveurs potentiellement exposés, et non à des infections confirmées. Le montant total des pertes financières reste indéterminé.
Historique de GMO dans le domaine des cryptomonnaies
GMO Internet Group est profondément ancré dans le secteur des cryptomonnaies, auquel il s’est lancé lors de la croissance explosive du bitcoin en 2017. Le conglomérat japonais a lancé GMO Coin en mai de cette année-là, avant d’obtenir l’agrément réglementaire et de se diversifier dans le trading d’ethereum, de bitcoin cash, de litecoin et de XRP. En septembre de la même année, GMO a dévoilé des projets ambitieux de minage de bitcoins, impliquant des installations alimentées par des énergies renouvelables en Europe du Nord, des puces de minage propriétaires de 7 nanomètres et des services de minage dans le cloud. GMO a même rémunéré ses employés en BTC en 2017.
Cette initiative s’est finalement avérée coûteuse, l’entreprise ayant enregistré environ 35,5 milliards de yens de pertes liées à la restructuration en 2018, la baisse des cours des cryptomonnaies ayant mis à mal la rentabilité du minage. Malgré ce revers, GMO a continué à développer son activité d’actifs numériques via GMO Coin, en y ajoutant des services de prêt, de staking, de trading sur marge et d’offres de jetons. Le groupe s’est également intéressé aux stablecoins, aux projets liés à la blockchain et aux investissements dans des entreprises émergentes du secteur des cryptomonnaies, s’imposant ainsi comme un acteur majeur de l’économie des actifs numériques au Japon.
Le géant japonais réagit à l’attaque
Concernant la dernière cyberattaque, GMO a annoncé le 24 octobre que chaque client existant de Desktop Cloud recevrait une indemnité forfaitaire de 5 000 yens, qu’il ait subi ou non des pertes financières. La société s’est également engagée à indemniser les pertes avérées et les frais associés aux transactions non autorisées, tout en offrant aux clients concernés six mois d’accès gratuit à une autre plateforme de bureau. GMO a rejeté les demandes de rançon des pirates, a fait appel à des spécialistes externes en cybersécurité et a transmis des preuves à la police japonaise. Le fondateur du groupe, Masatoshi Kumagai, a également sollicité l’intervention du gouvernement dans le cadre du dispositif japonais de cyberdéfense active, afin d’obtenir de l’aide pour neutraliser la menace. L’infrastructure compromise reste hors ligne tandis que les enquêteurs s’efforcent de déterminer l’ampleur totale de l’intrusion, le nombre de comptes affectés et le préjudice financier subi par les clients.
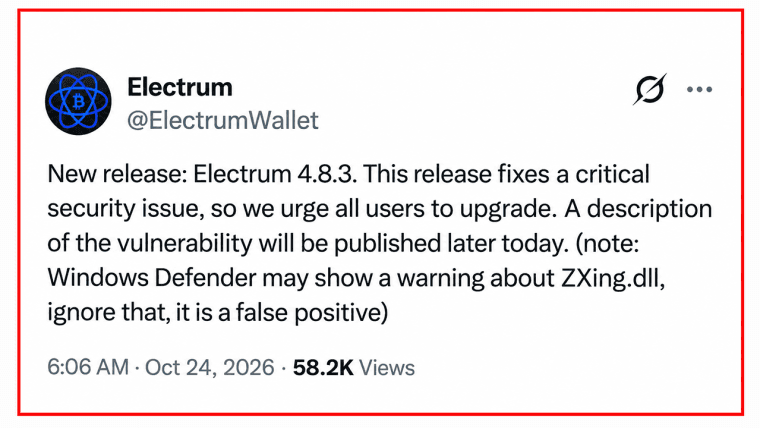
Electrum 4.8.3 corrige une faille du portefeuille Bitcoin qui permettait à des serveurs malveillants de détourner les augmentations de frais et d'inciter les utilisateurs à valider des transactions frauduleuses.
Lire: Attaque d’Electrum: vol de bitcoins masqué par hausse des frais

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.














