تواجه شركة Coldcard جدلاً أمنياً آخر بعد أن نشر حسابها الرسمي على منصة X رابطاً للتصيد الاحتيالي في 11 أكتوبر 2026، محذِّراً العملاء زوراً من ثغرة أمنية خطيرة في البرامج الثابتة. وقد حذفت الشركة المنشور وتصر على أن بيانات اعتمادها والمصادقة الثنائية لا تزال آمنة. ويأتي هذا الحادث في أعقاب الفشل الكارثي في إنشاء البذور الذي وقع في يوليو، والذي أفادت التقارير أنه عرّض آلاف المحافظ للخطر وأسفر عن خسائر تقدر بأكثر من 100 مليون دولار.
احتيال تصيد يطال حساب «كولدكارد إكس» بعد فضيحة 100 مليون دولار
بقلم

مشاركة
النقاط الرئيسية
- نشر الحساب الرسمي لـ Coldcard على منصة X رابطًا للتصيد الاحتيالي في 11 أكتوبر، مما أدى إلى فتح تحقيق.
- على الرغم من المنشور الاحتيالي، تؤكد Coldcard أن بيانات اعتمادها ومصادقتها الثنائية دون اتصال بالإنترنت لا تزال آمنة.
- يأتي هذا الحادث في أعقاب كارثة البرنامج الثابت التي تعرضت لها Coldcard في يوليو، والتي أفادت التقارير أنها أسفرت عن خسائر تجاوزت 100 مليون دولار.
كابوس Coldcard الأمني يتفاقم مع ظهور منشور تصيد احتيالي على حسابها الرسمي على X
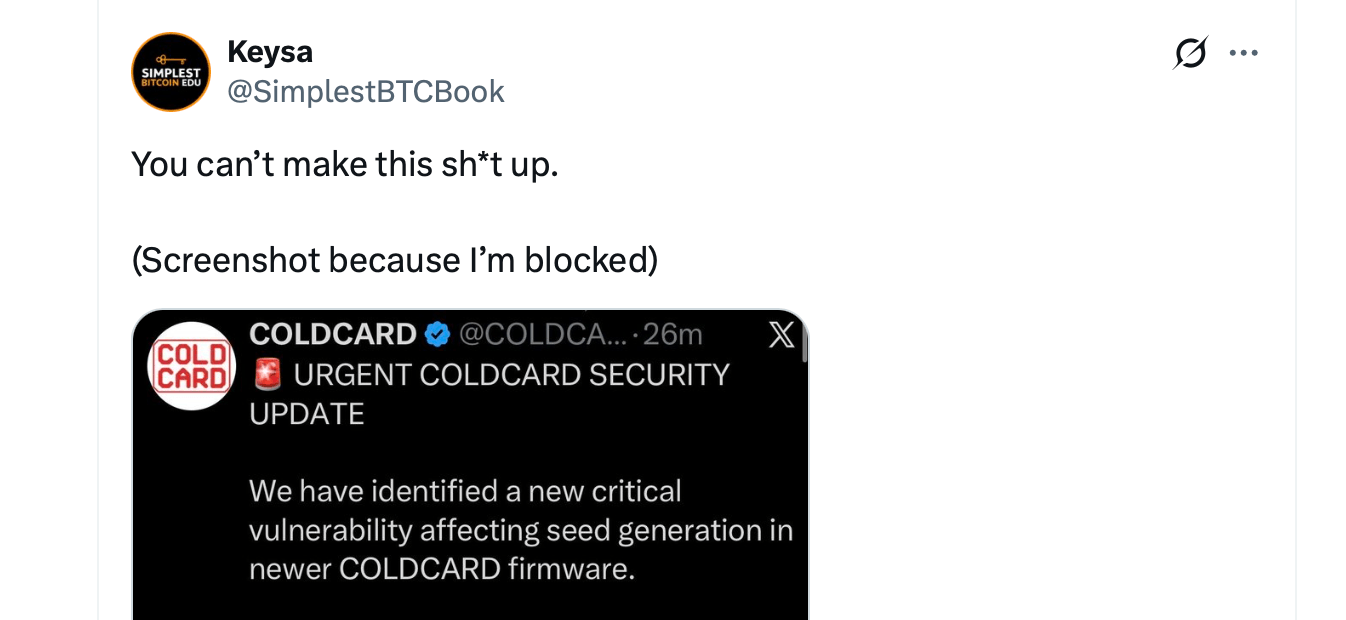
تواجه Coldcard مشكلة أمنية أخرى، وقد جاءت هذه المشكلة عبر حسابها الخاص على وسائل التواصل الاجتماعي. في وقت مبكر من يوم الأحد 11 أكتوبر، ظهر منشور احتيالي على الحساب الرسمي لشركة تصنيع المحافظ الرقمية على منصة X، يحذر العملاء من ثغرة أمنية مفترضة تتعلق بتوليد البذرة (seed) ويوجههم إلى موقع ويب للتصيد الاحتيالي.
تم حذف الرسالة في النهاية، لكن هذه الحادثة تثير تساؤلاً مقلقاً حول كيفية تمكن المهاجمين من نشرها في المقام الأول. وأكدت Coldcard أن بيانات اعتماد حسابها والمصادقة الثنائية دون اتصال بالإنترنت لا تزال سليمة، في حين لم يكشف التحقيق الداخلي عن أي تسجيل دخول أو جلسة غير مصرح بها.
تحذير مقنع بوجهة خطيرة
ظهرت الرسالة الاحتيالية حوالي الساعة 2 صباحًا بتوقيت غرينتش، وقدمت نفسها على أنها تحديث أمني عاجل من Coldcard. وادعت أن البرنامج الثابت الأخير يحتوي على ثغرة أمنية خطيرة تؤثر على عملية إنشاء البذور، ووجهت العملاء إلى ترحيل محافظهم على الفور.
وأشار المنشور إلى عدة طرازات من أجهزة Coldcard ووجه المستخدمين إلى موقع ويب خادع يستخدم اسم Coldcard. وكانت صياغته مقلقة بشكل خاص لأنه استمد مصداقيته من كارثة أمنية حقيقية أصابت الشركة في وقت سابق من هذا العام.
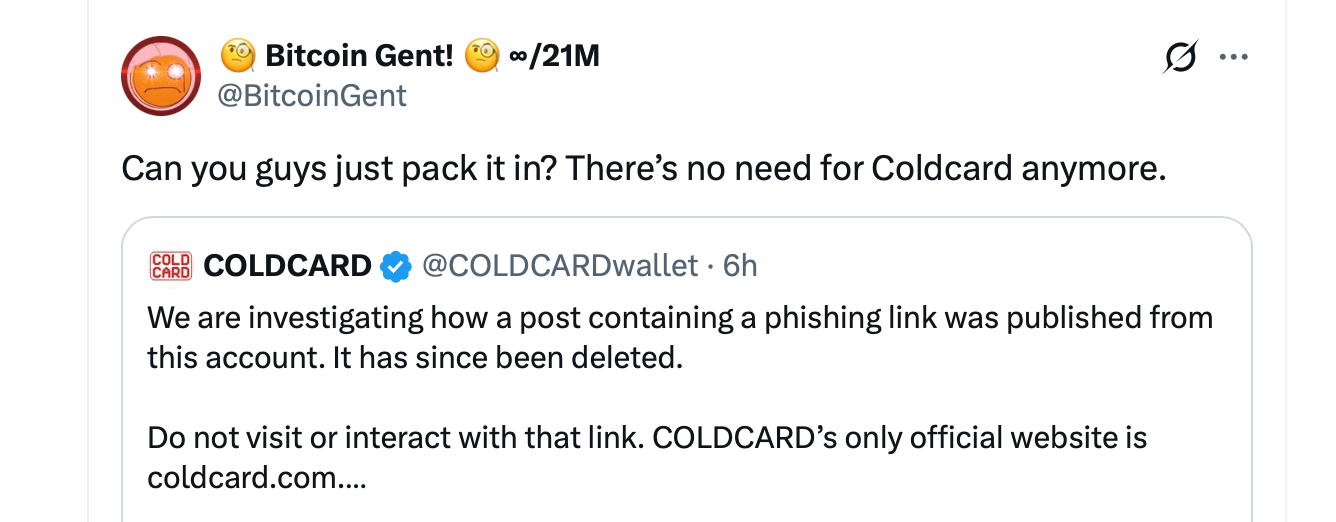
سارع أعضاء المجتمع إلى دق ناقوس الخطر، وقامت Coldcard في النهاية بسحب الرسالة. حوالي الساعة 5:46 صباحًا بتوقيت غرينتش (UTC)، أقرت الشركة بالحادث وحذرت العملاء من التفاعل مع الرابط المشبوه. صرحت Coldcard قائلةً:
"نحن نحقق في كيفية نشر منشور يحتوي على رابط تصيد احتيالي من هذا الحساب. وقد تم حذفه منذ ذلك الحين."
وأكدت الشركة أن coldcard.com هو موقعها الإلكتروني الرسمي الوحيد، وأوضحت أن حسابها يعمل بنظام المصادقة الثنائية غير المتصل بالإنترنت ووصول مقيد بشدة منذ عام 2017.
كولدكارد تضغط على X للحصول على إجابات
ازدادت الأمور تعقيدًا بعد حوالي 20 دقيقة عندما طلبت Coldcard علنًا إجراء تحقيق عاجل من فريق دعم X. وأكدت الشركة المصنعة أن مراجعتها الأمنية لم تكشف عن أي دليل على وصول غير مصرح به إلى الحساب.
وأوضحت الشركة: «ظهر منشور تصيد احتيالي على حسابنا، لكننا لا نجد أي سجل تسجيل دخول أو جلسة عمل أو وصول مطابق له».
وأعربت Coldcard عن مخاوفها بشأن احتمال وجود وصول على مستوى المنصة أو وصول إداري، على الرغم من أن هذا التفسير لا يزال غير مؤكد. كما أشارت الشركة المصنعة لمحفظة الأجهزة التي تواجه مشاكل إلى تقارير تفيد بعرض بيانات اعتماد إدارية لـ X في أسواق الشبكة المظلمة، لكنها أقرت بأنه لم يتم إثبات أي صلة بين ذلك وبين الحادث الذي تعرضت له.
في الوقت الحالي، يتمحور الغموض حول كيفية وصول رسالة احتيالية إلى حساب يصر مالكوه على أن إجراءات الأمان العادية الخاصة بهم لم يتم اختراقها مطلقًا. ولم يتم تأكيد أي خسائر مالية تُعزى تحديدًا إلى محاولة التصيد الاحتيالي التي وقعت يوم الأحد.
كارثة يوليو التي بلغت خسائرها 100 مليون دولار تعود لتطارد Coldcard
لم يكن التوقيت أسوأ من ذلك. في يوليو، واجهت Coldcard عيبًا خطيرًا في البرامج الثابتة سمح، حسبما ورد، للمهاجمين بإعادة تكوين بذور المحافظ المعرضة للخطر وسرقة ما يقدر بـ 1,600 إلى 1,800 بيتكوين، بقيمة تقارب 100 مليون إلى 130 مليون دولار في ذلك الوقت.
يُذكر أن المشكلة الأساسية تعود إلى مارس 2021، وتتمثل في خلل في عملية إنشاء البذور، مما أدى إلى إنتاج عشوائية أقل بكثير مما كان مقررًا. استغل المهاجمون هذه الثغرة من خلال اختبار عبارات الاسترداد المحتملة دون اتصال بالإنترنت، بدلاً من اختراق الأجهزة المادية.
أصدرت Coldcard لاحقًا إصلاحات للبرمجيات الثابتة ووجهت العملاء المتضررين إلى نقل أموالهم إلى محافظ تم إنشاؤها حديثًا. استغلت محاولة التصيد الاحتيالي التي وقعت يوم الأحد هذا الخوف بالضبط، حيث تم إخفاء موقع ويب ضار تحت غطاء إرشادات أمنية مشروعة.
الحافظات الشفافة والعملاء الغاضبون
ويأتي هذا الحادث الأخير أيضًا في أعقاب منشور مثير للجدل على وسائل التواصل الاجتماعي بتاريخ 9 أكتوبر يروج لحافظات الأجهزة الشفافة من Coldcard كحماية ضد التلاعب المادي. ومن قبيل الصدفة، صدر المنشور على وسائل التواصل الاجتماعي بعد اكتشاف احتمال تعرض أجهزة Ledger للتلاعب من قبل موردين خارجيين أو في مرحلة ما على طول سلسلة التوريد.
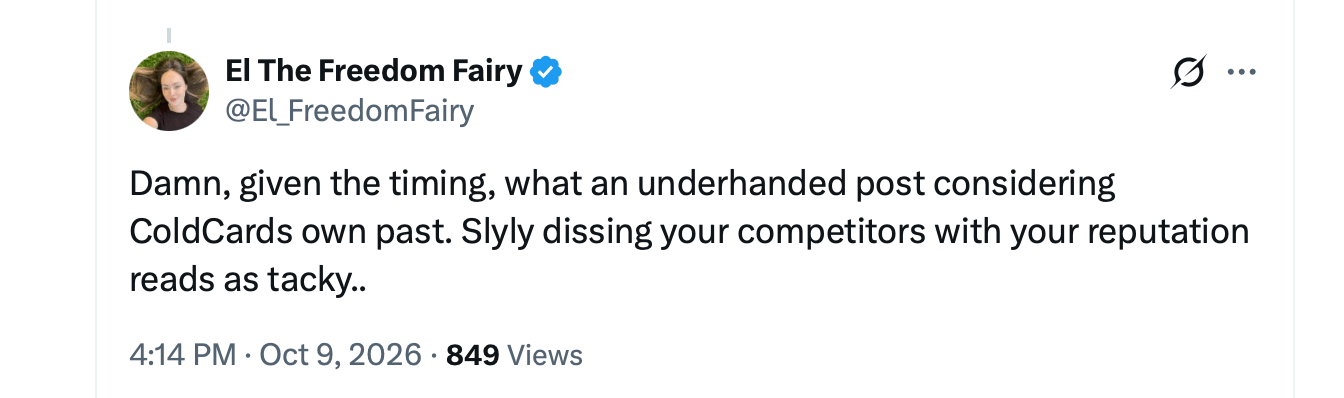
وانتقد المنتقدون توقيت هذا المنشور، بحجة أن البلاستيك الشفاف والتغليف الذي يكشف التلاعب لا يوفران سوى حماية ضئيلة ضد الخلل البرمجي المسؤول عن الخسائر التي وقعت في يوليو. واعتبر العديد من أعضاء مجتمع العملات المشفرة أن المنشور كان سيئ الذوق، وغير ملائم، وتم نشره دون أي خجل. كما اتهم بعض العملاء والمراقبين شركة Coldcard ومؤسسها المشارك رودولفو نوفاك بحجب المنتقدين والضحايا المزعومين على X.
وتواجه الشركة الآن جولة أخرى من التدقيق، هذه المرة بشأن نزاهة اتصالاتها الرسمية. تواصل Coldcard توجيه العملاء حصريًّا إلى موقعها الإلكتروني الرسمي للحصول على تحديثات البرامج الثابتة وتعليمات ترحيل المحفظة.
تترك هذه الحادثة الأخيرة تناقضًا محرجًا بشكل خاص يحيط بالشركة المصنعة. فقد وجدت شركة بُنيت على أساس الحفاظ على المفاتيح الخاصة بعيدًا عن متناول المهاجمين عبر الإنترنت نفسها تحقق في كيفية تحول قناتها الموثوقة للاتصال إلى أداة لعمليات الاحتيال عبر التصيد.

تقول شركة «كولدكارد» إن الذكاء الاصطناعي ربما ساعد في الكشف عن ثغرة أمنية في المحفظة استمرت خمس سنوات وترتبط بعملية سرقة عملة بيتكوين بقيمة عدة ملايين من الدولارات.
اقرأ الآن: هل كان الذكاء الاصطناعي هو المسؤول عن اكتشاف الثغرة الأمنية في «كولدكارد»؟

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.