تتبّع الباحثون عملية سحب مبلغ 459,000 دولار من محفظة إلى عنوان سبق له تمويل 27 صفقة تداول عبر نفس الروبوت، مما أثار تساؤلات حول كيفية تسرب مفاتيحه الخاصة.
الباحثون يقولون إن مخترق الروبوت الذي تبلغ قيمة غلته 459,000 دولار كان عميلاً في البداية
بقلم
مشاركة
النقاط الرئيسية
- خسر مستخدمو Tradewiz حوالي 459 ألف دولار من 20,933 محفظة بعد تسرب المفاتيح الخاصة في 30 سبتمبر.
- ربطت Bitquery المحفظة التي تم استنزافها بـ 27 صفقة سابقة على TradeWiz، مما أثار تساؤلات حول أمن المفاتيح.
- تواجه Tradewiz ضغوطًا لإتمام عمليات استرداد الأموال وتوضيح كيفية تسرب مفاتيح محفظة SOL PVP.
Bitquery تتعقب استنزاف 459 ألف دولار من Tradewiz إلى محفظة استُخدمت في 27 صفقة
قبل جمع العملات المشفرة المسروقة، كانت المحفظة قد ساعدت في دفع تكاليف صفقات عادية لعملات ميم.
هذا هو الاكتشاف غير المتوقع في التحقيق الذي أجرته Bitquery بشأن Tradewiz، روبوت التداول على شبكة Solana الذي عانى مستخدموه من استنزاف أموال محافظهم في 30 سبتمبر.
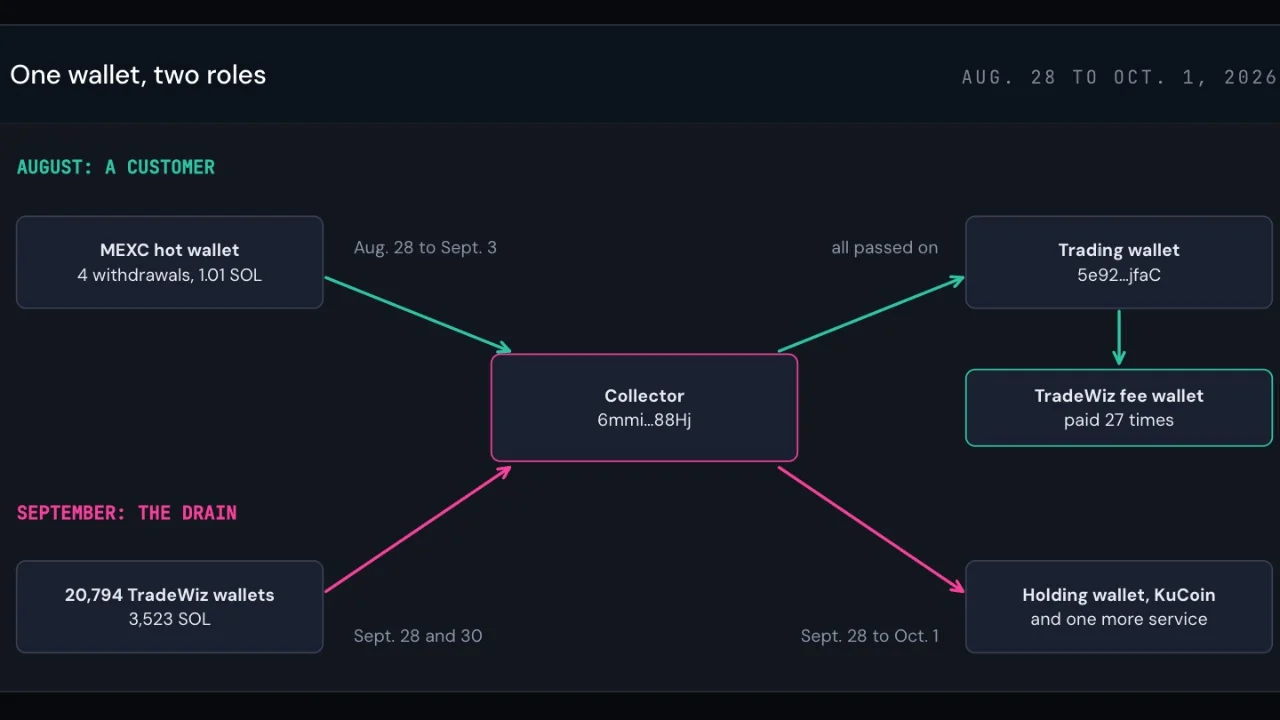
ربط الباحثون العنوان الذي جمع الأموال المسروقة بمحفظة أخرى أجرت 27 صفقة عبر Tradewiz قبل شهر. وحددت حساباتهم 20,933 محفظة متضررة وحوالي 459,000 دولار تم سحبها على شكل SOL وتوكنات وودائع تم استردادها عن طريق إغلاق حسابات التوكنات. ويقدر هذا التقدير قيمة SOL بـ 120 دولارًا.
توفر هذه الصلة للمحققين نقطة انطلاق. لكنها لا تحدد من كان يتحكم في المحافظ أو كيف تم الكشف عن المفاتيح الخاصة.
توقف الروبوت لكن السرقة استمرت
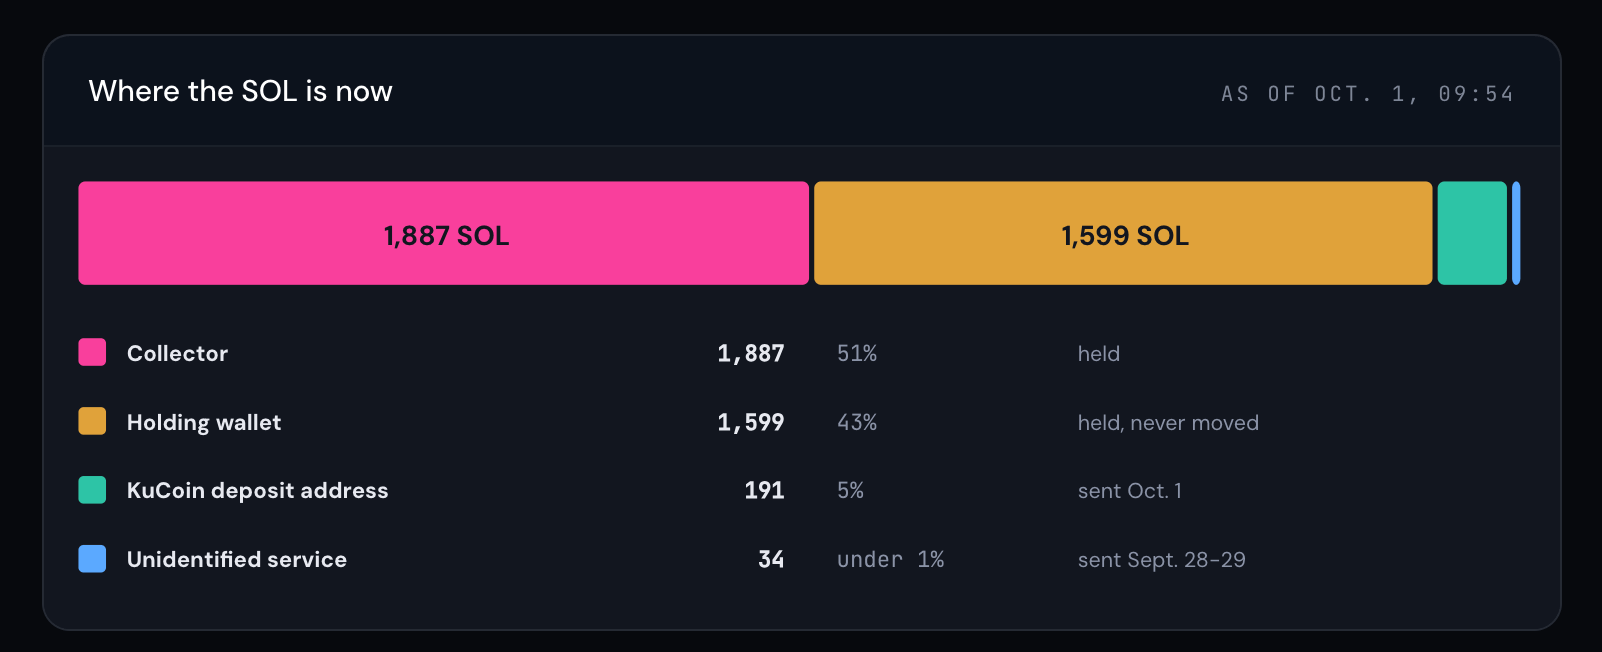
اكتشفت Bitquery أن نشاط التداول عبر الروبوت توقف بعد 41 دقيقة من بدء عملية الاستنزاف الرئيسية. وقد تم الاستيلاء على حوالي 73% من عملة SOL التي تم جمعها في تلك العملية في وقت لاحق.
أرجعت إشعار Tradewiz الأمني الصادر في 30 سبتمبر على X الحادث إلى تسرب المفاتيح الخاصة المتعلق بميزة تصدير SOL PVP الخاصة بها. ووجهت الشركة العملاء بالتوقف عن استخدام عناوين محافظ SOL PVP الحالية.
وكتبت الشركة: «سنعوض المستخدمين تعويضًا كاملاً عن الخسائر الناجمة عن هذا الحادث».
وأشار تحديث لاحق على منصة X إلى أن أول دفعات التعويضات قد أُرسلت وأن كل مطالبة تتطلب التحقق منها. كما أعلنت Tradewiz عن تعليق احترازي لخدمات EVM أثناء إجراء الفحوصات الأمنية.
تترك هذه التصريحات العملاء أمام سؤالين منفصلين: متى سيتم تعويضهم عن خسائرهم، وما هو الخلل الذي حدث في النظام الذي يحمي محافظهم.
وعد أمني في مواجهة تسرب للمفاتيح الخاصة
تجعل الوثائق الخاصة بـ Tradewiz هذا الحادث مزعجًا بشكل خاص.
تسمح الأسئلة الشائعة الخاصة بها للمستخدمين باستيراد وتصدير مفاتيح المحافظ، لكنها تنصح بعدم تصديرها. وتنص على ما يلي: «من خلال عدم تصدير مفاتيحك الخاصة، يمكننا ضمان أمن أصولك بنسبة 100٪».
ويضع الكشف اللاحق للشركة هذا التأكيد تحت المجهر. يحتاج المستخدمون إلى تفسير بشأن المحافظ التي تعرضت للاختراق، وكيف تم اختراق ميزة التصدير، وما الذي تغير قبل استئناف الخدمات.
تصف التصريحات العامة التي أصدرتها Tradewiz حتى الآن تحديثات الأمان والتزامات التعويض دون الإجابة على تلك الأسئلة.
الأثر يمتد إلى حسابات منصات التداول
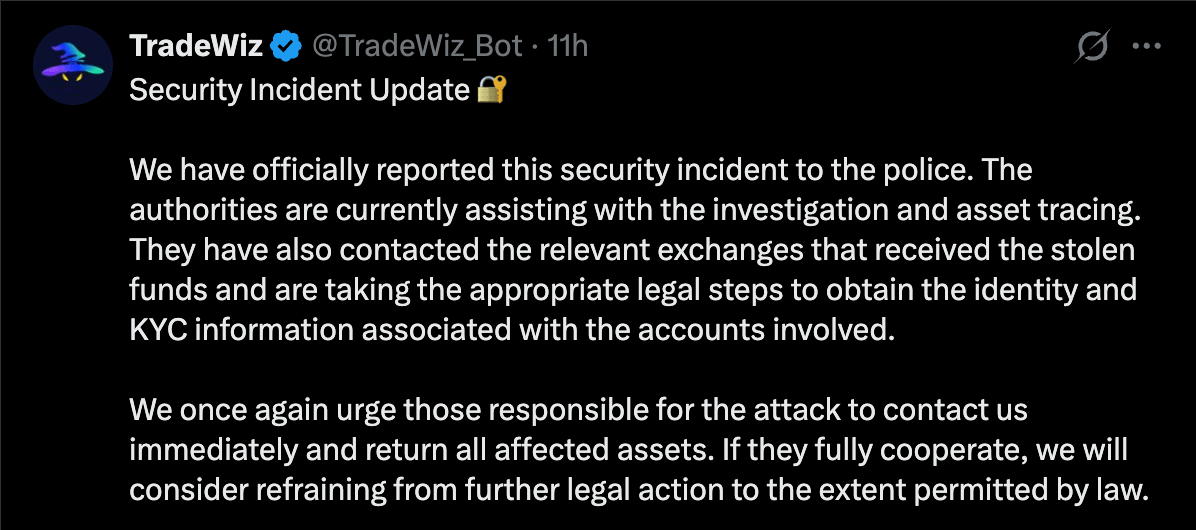
في 1 أكتوبر، ذكرت Tradewiz على منصة X أن الشرطة تساعد في تتبع الأصول، وأنها اتصلت بالبورصات للحصول على معلومات تتعلق بالهوية والتحقق من الحسابات.
كما عرضت الشركة النظر في التنازل عن اتخاذ أي إجراءات قانونية أخرى، حيثما يسمح القانون بذلك، إذا تعاون المسؤولون عن الحادث وأعادوا الأصول.
تتبعت Bitquery التمويل السابق إلى عمليات سحب من MEXC وتحويلات لاحقة إلى عنوان إيداع في Kucoin. ولا تشير هذه الروابط إلى تورط أي من البورصتين في السرقة. ومع ذلك، فإنها تحدد سجلات محتملة يمكن للمحققين متابعتها.
بالنسبة للمتداولين المتضررين، سيكون الدليل المهم التالي هو استرداد الأموال بالكامل وتقرير فني عن الاختراق. أما بالنسبة للمحققين، فقد تكون أنشطة العملاء السابقة أكثر فائدة من السرقة نفسها.

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.