في نهاية هذا الأسبوع، استولى مهاجم على 186.4 مليون ZEAL و54.4 مليار NACHO من محفظة جسر Kaspa KRC-20 دون أن يكون بحوزته مفتاحها الخاص، ثم أعاد تدوير التوكنات عبر شبكات الطبقة الثانية (L2) وباعها في برك السيولة. والغريب في الأمر أن Kaspa نفسها لم تتعرض للاختراق. فقد خدعت خمس معاملات صالحة أداة فهرسة خارج السلسلة، مما دفعها إلى الاعتراف بتحويلات لم يوقع عليها أحد في الواقع، مما ترك الرموز المميزة التي تم ترحيلها دون دعم، وتسببت في خسارة بعض برك السيولة لما يصل إلى 99.6% من قيمتها على جانب KAS.
برنامج «Kasplex KRC-20 Indexer Signature Bypass» يستنزف مجموعتين من الرموز الرقمية
بقلم

مشاركة

النقاط الرئيسية
- قام أحد المهاجمين بنقل 54.4 مليار NACHO دون أن يكون بحوزته المفتاح الخاص لمحفظة الجسر.
- فقدت برك Zealous Swap ما بين 94% و99.6% من قيمتها من جانب KAS بعد عمليات التحويل المزورة.
- أوقفت «Igra» عمليات السحب الرئيسية بينما يستعد مشغلو KRC-20 لتصحيح النظام وإعادة فهرسته.
خمس معاملات، بدون مفتاح خاص
من المفترض أن يكون المفتاح الخاص هو الفاصل بين امتلاك العملة المشفرة ومجرد معرفة مكان وجودها. في 20 سبتمبر، وجد شخص ما طريقة للتحايل على هذا الافتراض بالنسبة لرموز KRC-20 دون اختراق السلسلة الأساسية لـ Kaspa على الإطلاق.
قام المهاجم بنقل 186,425,259 ZEAL و 54,397,983,246 NACHO من عنوان حفظ تابع للجسر، على الرغم من أنه لم يكن يتحكم في مفتاحه الخاص. ثم أُعيدت تلك الرموز إلى نفس عنوان الحفظ كودائع جسر عادية، وتم سكها على طبقة EVM الخاصة بـ Igra Labs و Kasplex L2، ثم تم إيداعها في برك سيولة Zealous Swap.
وبمجرد أن هدأت الأمور، أصبحت أرصدة L2 لـ ZEAL وNACHO الخاصة بالمهاجم فارغة، في حين فقدت المجمعات المتضررة ما بين 94% و99.6% من قيمتها على جانب KAS. وهنا تكمن المشكلة: لقد قامت الطبقة الأولى (L1) لـ Kaspa بما كان من المفترض أن تفعله بالضبط.
توقيع فارغ تم قبوله مع ذلك
لا يتم فرض ملكية الرموز المميزة KRC-20 مباشرةً من خلال إجماع Kaspa. تُدرج تعليمات الرموز المميزة داخل معاملات Kaspa، بينما يقوم مُفهرس Kasplex خارج السلسلة بقراءة تلك التعليمات وتحديد من يملك ماذا. عادةً، تحتوي عملية تحويل KRC-20 على مفتاح عام، وتعليمات الرمز، وتوقيع صالح. حافظ المهاجم على تلك البنية المألوفة لكنه قدم توقيعًا فارغًا وأضاف OP_NOT بعد OP_ENDIF.

يؤدي التوقيع الفارغ إلى إرجاع OP_CHECKSIG قيمة «false» بدلاً من إيقاف المعاملة تمامًا. وأدى OP_NOT الإضافي إلى عكس تلك النتيجة إلى «true»، تاركًا Kaspa مع معاملة صالحة. لم يحدث أي خلل في طبقة التوافق. أما المُفهرس فكان الأمر مختلفًا. فقد تعرف على مغلف KRC-20 لكنه لم يشترط أن يتطابق البرنامج النصي تمامًا مع التنسيق القياسي. ونتيجة لذلك، اعتبر التحويل المزور شرعيًّا. حتى واجهة برمجة التطبيقات (API) الخاصة بـ Kasplex أعادت opAccept: 1 في أول معاملة ZEAL مزورة.
يمكن لأي شخص إنشاء التزوير
كان التطور الأسوأ هو أن المهاجم لم يكن بحاجة إلى اكتشاف أي بيانات اعتماد مخفية. يعرض عنوان Kaspa القياسي المفتاح العام اللازم لإنشاء عملية KRC-20 المزورة. وهذا يعني أن نقل الرموز إلى عنوان آخر لا يحل المشكلة الأساسية. وإلى أن يتم تصحيح أداة الفهرسة وإعادة فهرسة سجلها، يمكن نظريًا استخدام نفس الثغرة ضد أرصدة KRC-20 في أماكن أخرى.
تم تزوير خمس معاملات لتحويلات ZEAL وNACHO. في المقابل، تم توقيع تسع عمليات سحب صغيرة بحجم وحدة واحدة بشكل حقيقي من قبل الجهة الوديعة، ويبدو أنها كانت عمليات اختبار لمعرفة ما إذا كان مسار الخروج يعمل. ومن المثير للاهتمام أن المعاملات المشروعة كانت هي الصغيرة منها. احتوت محفظة الجهة الوديعة على ما يقارب 50 توكنًا آخر من نوع KRC-20. واختار المهاجم اثنين منها.
الرموز لا تزال موجودة، لكن الدعم مفقود
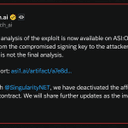
صباح يوم الأحد، قال إيغرا إن كامل مقتنيات محفظة الحفظ من ZEAL وNACHO قد سُلبت، تاركًا 97,651,212 ZEAL و42,570,879,908 NACHO على شبكات الطبقة الثانية (Layer 2) دون دعم كامل من الطبقة الأولى (L1). وبقي 4.5 مليار NACHO أخرى بحوزة المهاجم على L1.
أوقفت «إيغرا» عمليات سحب iKAS إلى «كاسبا» L1 وعمليات التحويل عبر «هايبرلين»، بينما تم تحذير المستخدمين من ربط توكنات KRC-20، أو شراء ZEAL أو NACHO على البورصات اللامركزية (DEXs) في الطبقة الثانية (L2)، أو إضافة سيولة إلى المجمعات المتأثرة. وُصفت أصول KAS الأصلية، وتوافق آراء Kaspa، وأصول Igra التي لم تكن رموز KRC-20 موصولة بأنها لم تتأثر.
لن يؤدي إصلاح البرنامج وحده إلى إصلاح هذه الفوضى. تقول Zealous Swap إن المشغلين بحاجة إلى تصحيح أداة الفهرسة وإعادة فهرسة سجلها، ورفض التوقيعات الفارغة والعلامات المشوهة والنصوص البرمجية التي تستمر إلى ما بعد OP_ENDIF. من ناحية أخرى، يقول Nacho the Kat إن المجتمع يعتزم الانتقال إلى KCC-20، وهو معيار مصمم لوضع قواعد الرموز في نصوص برمجية تُنفذها الشبكة نفسها.
وتأتي هذه المشكلة في أعقاب سلسلة من عمليات الاستغلال والأخطاء البرمجية والاختراقات وانتهاكات البيانات خلال الأسابيع القليلة الماضية. يوم السبت، كشفت Blink Wallet، مزود البنية التحتية الحافظة وغير الحافظة لشبكة Lightning Network، عن استنزاف «بضع عشرات» من الحسابات الحافظة. كما شهدت شركة الأمن السيبراني DCENT استنزاف محافظ تطبيق DCENT هذا الأسبوع أيضًا. ويأتي هذا التوقيت في ظل تصاعد الهجمات السيبرانية، حيث يشتبه البعض في أن الذكاء الاصطناعي يساعد هذه الموجة من المستغلين.



تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.