قامت محفظة ما فجأة بسحب آلاف من توكنات NFT من مئات المالكين مقابل 0 ETH في وقت مبكر من يوم الجمعة، مما أثار حالة من القلق في أوساط Magic Eden. إلا أن المحفظة كانت تابعة لعملية إنقاذ قام بها «القراصنة الأخيار». يقول 0xQuit من Yuga Labs إن الفريق تمكن في النهاية من تأمين 23,155 وحدة NFT بقيمة تزيد عن 5.7 مليون دولار بعد اكتشاف خطأ برمجي يتعلق بموافقات قديمة لمعالج الدفع Limit Break.
"القبعات البيضاء" يستولون على 5.7 مليون دولار من توكنات NFT قبل أن يتمكن المهاجمون من تنفيذ هجومهم
بقلم

مشاركة
النقاط الرئيسية
- يقول 0xQuit إن القراصنة الأخلاقيين تمكنوا من إنقاذ 23,155 وحدة NFT معرضة للخطر تبلغ قيمتها أكثر من 5.7 مليون دولار قبل أن يتمكن المهاجمون من الوصول إليها.
- أطلق Cirrus الإنذار لأول مرة بعد رصد 3,832 NFT تنتقل من مئات المحافظ عبر عمليات بيع ظاهرة على منصة Magic Eden مقابل 0 ETH.
- يقول 0xQuit إن حوالي 660 وحدة من WETH تمكنت من التسلل قبل عملية الإنقاذ، بينما يتم حث حاملي الموافقات القديمة على إلغائها.
آلاف من NFTs تنتقل فجأة مقابل لا شيء
بدا الأمر مروعًا على السلسلة. كانت آلاف NFT تغادر مئات المحافظ، حيث ظهر كل تحويل على أنه عملية بيع عبر منصة Magic Eden مقابل 0 ETH بالضبط.
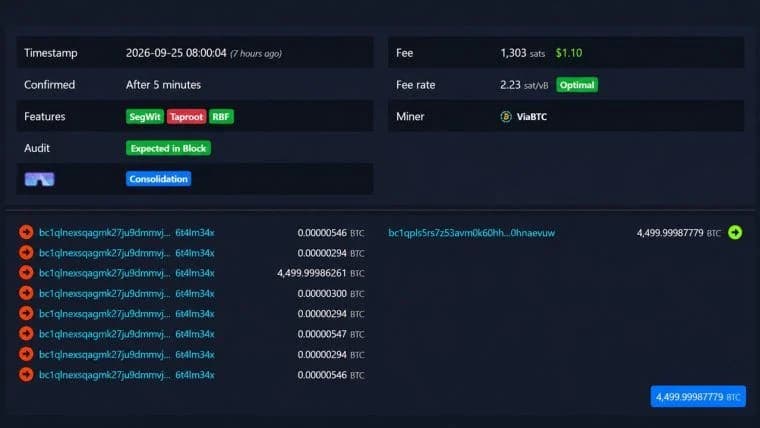
أطلق متتبع NFT Cirrus إنذارًا في وقت مبكر من يوم 25 سبتمبر بعد رصد 3,832 قطعة NFT تتحرك إلى محفظة واحدة. وبعد دقائق، تدخل نائب رئيس Yuga Labs لشؤون البلوكشين 0xQuit ليكشف عن المفاجأة: “مرحبًا، هذه عملية من قبل مخترق أخلاقي وكل شيء [the wallet 0x71cF] آمن وسيتم إرجاعه بمجرد زوال الخطر". كانت عملية الإنقاذ أكبر بكثير مما كان متوقعًا في البداية.
الموافقات القديمة تعود لتلحق الضرر
قال 0xQuit لاحقًا إن المخترقين الأخلاقيين أمّنوا 23,155 NFT تبلغ قيمتها أكثر من 5.7 مليون دولار بعد اكتشاف ثغرة أمنية في معالج الدفع الخاص بـ Limit Break. كانت Magic Eden تستخدم هذا البروتوكول سابقًا لتداولات الإيثريوم قبل إغلاق سوق EVM الخاص بها في مارس. اختفى السوق. لكن بعض الموافقات على المحافظ لم تختفِ.
وفقًا لـ 0xQuit، سرق المهاجم أولاً 10 توكنات غير قابلة للاستبدال من Meebit، و50 من Otherdeeds، و10 من World of Women NFTs، و235 من Desperate Apewives. بمجرد أن أصبح نطاق الخرق واضحًا، بدأ المتخصصون في الأمن السيبراني (القبعات البيضاء) في نقل الرموز غير القابلة للاستبدال (NFTs) المعرضة للخطر إلى مكان آمن قبل أن يتمكن المهاجمون من الوصول إليها.
كان هناك مشكلة أخرى. يُقال إن الثغرة نفسها يمكن استخدامها ضد WETH، ولم يتم استرداد ما يقارب 660 WETH. وصفها 0xQuit بأنها «1.7 مليون دولار من WETH لم أكن سريعًا بما يكفي لاستردادها».
لا يزال على المالكين إلغاء التفويضات
لا تؤدي عملية الإنقاذ تلقائيًا إلى إلغاء التصاريح المعرضة للخطر. وقد تم حث المالكين الذين تفاعلوا سابقًا مع سوق Magic Eden على شبكة إيثريوم على إلغاء تصاريح Limit Break Payment Processor V2 على إيثريوم وتصاريح V3 على ApeChain.
من المتوقع إعادة NFTs التي تم إنقاذها بعد أن يقوم الملاك المتضررون بإلغاء تلك الأذونات، ولكن لم يتم الإعلان عن موعد عام للمطالبة بها. في الساعة 6:44 صباحًا بالتوقيت الشرقي يوم الجمعة، لخصت Magic Eden ما حدث. ذكر الحساب الرسمي على X أن الاستغلال يتعلق بـ «معالج الدفع V2» من Limit Break، وهو بروتوكول تداول NFT استخدمه السوق لتسوية معاملات EVM في عام 2024.
توقفت الشركة عن استخدام البروتوكول في أكتوبر 2024 وأغلقت سوق EVM الخاص بها في الربع الأول من عام 2026. وأعلنت الشركة أنه «لم تتأثر أي قوائم Magic Eden نشطة بهذا الاستغلال»، على الرغم من أن الأصول الرقمية غير القابلة للاستبدال (NFTs) المدرجة في سوق EVM الخاص بها بين شهري فبراير وأكتوبر 2024 تقريبًا قد تتأثر.
وأكد فريق Magic Eden أنه يعمل مع Limit Break، التي تمتلك البروتوكول وتقوم بصيانته، في الوقت الذي يبحث فيه عن تدابير تخفيف إضافية. كما أعربت الشركة عن تقديرها لـ 0xQuit على «عملية الإنقاذ الأخلاقية» وعلى الإبلاغ عن الثغرة الأمنية.
يُحث المستخدمون الذين أدرجوا أو تداولوا أصول NFT في سوق EVM التابع لـ Magic Eden قبل إغلاقه على إلغاء الموافقات المرتبطة بعقد معالج الدفع V2 المتأثر على شبكات Ethereum وPolygon وBase. وحذرت Magic Eden من أن «الإلغاء لا يعيد الرموز التي تم نقلها بالفعل»، وأكدت أن التحقيق لا يزال جارياً.

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.