أكدت شركة «ليدجر» يوم السبت، 10 أكتوبر 2026، أن محفظة أجهزة تابعة لأحد العملاء المتضررين احتوت على جهاز مزروع غير مصرح به، مما يعزز مصداقية الشكوك حول وقوع هجوم على سلسلة التوريد تورط فيه الموزع «كريبتوبيليس» في جنوب شرق آسيا. ويأتي هذا الاكتشاف في أعقاب تقارير عن خسائر في العملات المشفرة تقترب من 93.4 مليون دولار عبر مئات العناوين.
«ليدجر» تؤكد وجود جهاز مخفي مزروع في محفظة المستخدم المتضرر
بقلم

مشاركة
النقاط الرئيسية
- أكدت شركة ليدجر وجود جهاز مزروع غير مصرح به في 10 أكتوبر، مما يعزز الشكوك حول التلاعب المادي.
- تقدر Yfarmx الخسائر المشتبه بها بـ 93.4 مليون دولار، لكن شركة ليدجر لم تتحقق من هذا الرقم بعد.
- أوقفت شركة CryptoBilis مبيعات محافظ الأجهزة بينما تعمل شركة Ledger مع السلطات للتحقيق في الحادث.
«ليدجر» تؤكد التلاعب المادي مع اتساع نطاق التحقيق في محفظة العملات المشفرة
يوم السبت 10 أكتوبر، أكدت شركة Ledger أن جهاز أحد العملاء المتضررين احتوى على جهاز غريب غير مصرح به، وهو اكتشاف يضفي وزنًا كبيرًا على الشكوك المحيطة بحادثة استنزاف المحفظة الأخيرة المرتبطة بالموزع CryptoBilis في جنوب شرق آسيا. ويأتي هذا التأكيد في أعقاب تقديرات تشير إلى أن الخسائر بلغت 93.4 مليون دولار، على الرغم من أن شركة «ليدجر» لم تتحقق من هذه الأرقام بشكل مستقل.
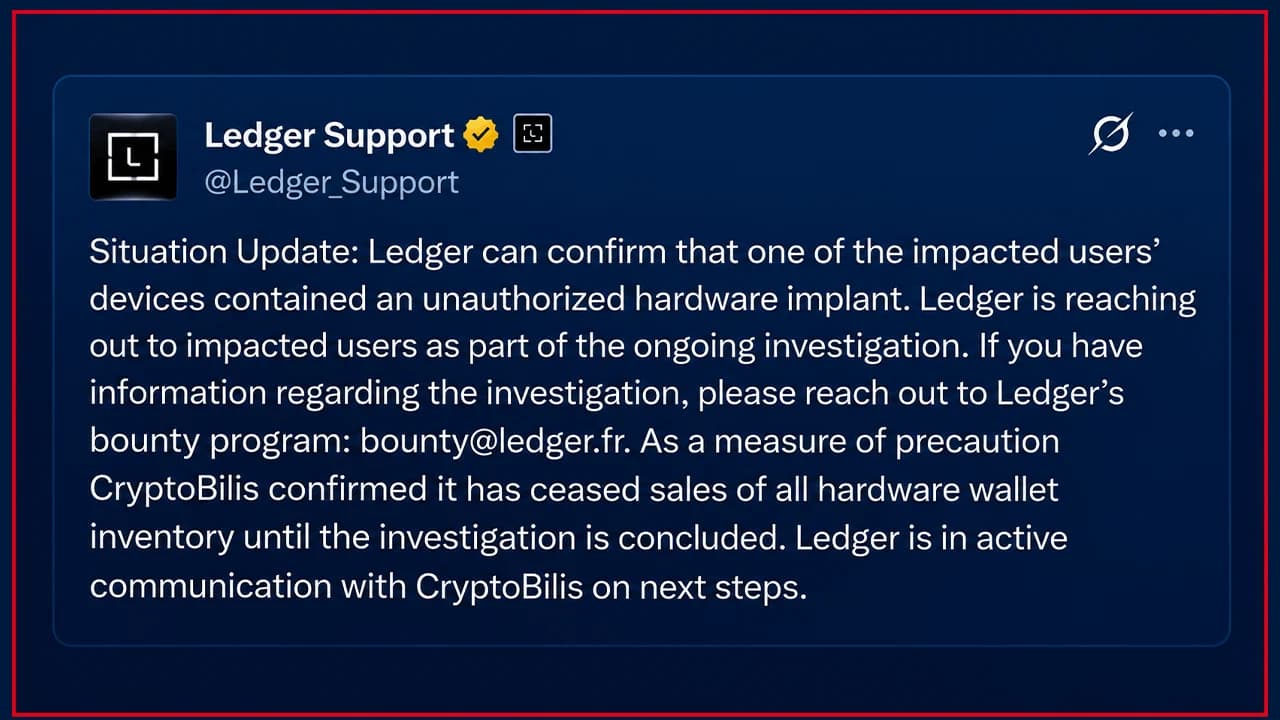
وتؤكد الشركة أيضًا أن بنيتها التحتية الأمنية لا تزال سليمة، مما يترك المحققين أمام مشكلة غريبة نوعًا ما: جهاز قد يكون تعرض للاختراق ولكنه لا يزال يبدو أصليًا. وكان بيان ليدجر الصادر يوم السبت أول تأكيد من الشركة للتلاعب المادي الذي شمل محفظة الأجهزة الخاصة بأحد العملاء المتضررين. وأعلنت الشركة المصنعة أن «أحد أجهزة المستخدمين المتضررين احتوى على جهاز مزروع غير مصرح به»، مما يمنح المحققين أقوى دليل حتى الآن على وجود تدخل خبيث في الأجهزة.
في المنشور على X، أوضح حساب الدعم التابع للشركة أنها «تتواصل مع المستخدمين المتضررين كجزء من التحقيق الجاري»، مع تشجيع أي شخص يمتلك معلومات ذات صلة على الاتصال ببرنامج المكافآت الخاص بها. كما اتخذت CryptoBilis إجراءات، حيث أفادت ليدجر أن الموزع «قد أوقف مبيعات جميع مخزون محافظ الأجهزة حتى انتهاء التحقيق».
يأتي هذا التأكيد في أعقاب تقارير يوم الجمعة عن استنزاف محافظ في جميع أنحاء جنوب شرق آسيا، حيث تتبع المحققون معاملات مشبوهة تتضمن البيتكوين والإيثر والعملات المستقرة. وتباينت التقديرات المستقلة تباينًا كبيرًا، حيث قدرت Yfarmx الخسائر المشتبه بها بمبلغ 93.4 مليون دولار عبر 471 عنوانًا، بينما قدرت Bitquery الخسائر بنحو 92.9 مليون دولار عبر 311 عنوانًا فريدًا.
الأجهزة المخفية تثير تساؤلات حول أمن المحافظ
كما يضفي هذا الاكتشاف مصداقية على النتائج المستقلة التي نشرها مارك كاربيليس، الرئيس التنفيذي السابق لشركة Mt Gox، الذي وثّق جهاز Ledger Nano X معدلًا يحتوي على لوحة دوائر كهربائية مخفية، ومعدات اتصالات خلوية، ومكونات يُزعم أنها قادرة على اعتراض عبارات الاسترداد.
كانت الحيلة المزعومة ذكية بشكل خاص. فبدلاً من مهاجمة العنصر الآمن للمحفظة، قامت المعدات، وفقًا للتقارير، بمراقبة المعلومات التي تنتقل إلى شاشة الجهاز أثناء الإعداد، مما قد يتيح التقاط عبارات الاسترداد قبل إرسالها عبر اتصال خلوي.
قد يسمح هذا النهج لجهاز أصلي بخلاف ذلك باجتياز اختبارات التحقق التقليدية بينما يكشف سراً عبارة الاسترداد الخاصة بمالكه. ومع ذلك، لم يثبت المحققون أن كل محفظة متأثرة تحتوي على معدات مماثلة.
سعت شركة «ليدجر» المصنعة للمحافظ المادية إلى التمييز بين الأجهزة المُتلاعب بها وأنظمة الأمان الأساسية الخاصة بها، قائلةً: «ليس لدينا ما يشير إلى أن البنية التحتية الأمنية لشركة ليدجر أو أنظمتها أو خدماتها قد تعرضت للاختراق».

أثار منشور «ليدجر» على منصة «X» انتقادات شديدة، ولم يكن البعض راضياً عن طريقة تعامل «ليدجر» مع الموقف. ويظهر في المنشور عدة حسابات تسأل: «هل ستقومون بتعويض الضحايا؟» وقال آخرون إنهم يعتقدون أن «ليدجر» مسؤولة عن الاستعانة بمصادر خارجية. وكتب شخص آخر في سلسلة تعليقات ليدجر على X: «أليست هذه مسؤوليتكم بما أنهم كانوا موزعين معتمدين رسميًا من جانبكم؟ أنتم تتحملون تلك المسؤولية لتعويض الضحايا».
ليدجر تصدر تحذيرًا جديدًا لعملاء CryptoBilis
مع تزايد وتيرة التحقيق، كررت ليدجر نصيحتها للعملاء الذين اشتروا أجهزة من خلال الموزع. وأوصت الشركة المشترين المتضررين «بعدم البدء في الإعداد إذا لم يكونوا قد فعلوا ذلك بعد».

أما بالنسبة للعملاء الذين قاموا بالفعل بتهيئة محافظهم، فقد نصحتهم Ledger بـ«التفكير في نقل الأصول إلى جهاز توقيع Ledger جديد (ببذرة جديدة)». وهذا التمييز مهم لأن عبارة الاسترداد التي يتم تسجيلها أثناء الإعداد قد تعرض الأصول للخطر لفترة طويلة بعد فصل الجهاز المخترق.
كما أكدت «ليدجر» أنها «تعمل على تطوير حلول محسّنة لمكافحة التلاعب»، مما يشير إلى أن التعديلات المادية القادرة على التحايل على إجراءات الفحص الحالية أصبحت مصدر قلق أمني ملحّ.
وشكرت الشركة SEAL 911 على مساعدة المحققين، وأعلنت أنها تتعاون مع السلطات. وفي الوقت نفسه، حذرت ليدجر العملاء من أن «ليدجر لن تطلب منكم أبدًا عبارة الاسترداد المكونة من 24 كلمة».
على الرغم من كل هذه التطورات، لا تزال الأسئلة الأكبر دون إجابة. تم الآن تأكيد وجود جهاز واحد تم اختراقه، لكن عدد الأجهزة المزروعة الإضافية، وعلاقتها بالخسائر المبلغ عنها، وهوية المسؤولين عنها لا تزال قضايا معلقة. يبدو أن جهازًا صُنع لحفظ الأسرار كان به «أذنان» أخريان، ولا يزال المحققون يعملون على تحديد عدد الأشخاص الآخرين الذين ربما كانوا يتنصتون.

تصل الخسائر المشتبه بها لشركة «ليدجر» إلى 93.4 مليون دولار، في الوقت الذي يحقق فيه المحققون في هجوم محتمل على سلسلة التوريد شمل محافظ الأجهزة.
اقرأ الآن: الغموض يكتنف محفظة «ليدجر» وخسائر مشتبه بها 93.4 مليون دولار

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.