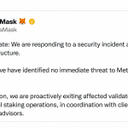
حذر مشروع برمجيات عقد شبكة «بيتكوين لايتنينغ» مساء الخميس من أن مشغلي «كور لايتنينغ» الذين يستخدمون الإصدار 26.06.7 أو ما قبله يتعرضون لاستهداف مكثف، وذلك بعد حوالي 10 أيام من إصدار تصحيح أمني. ولم يحدد الفريق الثغرات الأمنية التي يستغلها المهاجمون، كما لم يتم الإبلاغ عن أي أموال مسروقة. ويصلح الإصدار 26.06.8 عدة مشكلات أمنية، بما في ذلك ثغرة في إغلاق القنوات قادرة على تعريض الأموال للخطر، ويُطلب من المشغلين الترقية على الفور.
استهداف عقد «بيتكوين لايتنينغ» في الوقت الذي يطلق فيه مشروع «كور لايتنينغ» إنذارًا
بقلم

مشاركة

النقاط الرئيسية
- يقول مشروع Core Lightning إن المهاجمين يستهدفون العقد التي تعمل بالإصدار 26.06.7 أو أقدم.
- تم إصدار الإصدار 26.06.8 في 22 سبتمبر مع إصلاحات للثغرات الأمنية التي يمكن أن تهدد الأموال.
- لم يتكبد المشغلون أي خسائر مؤكدة حتى الآن، حيث تحث Core Lightning على إجراء التحديثات على الفور.
Core Lightning تدق ناقوس الخطر مع استهداف المهاجمين للعقد التي لم يتم تحديثها
لدى Core Lightning رسالة بسيطة إلى حد ما لأي شخص لا يزال يستخدم برامج قديمة: قم بالترقية الآن. في 1 أكتوبر، حذرت منصة تنفيذ عقد شبكة Bitcoin Lightning Network من أن المهاجمين يستهدفون العقد التي تعمل بالإصدار 26.06.7 أو أقدم، مما يجعل التصحيح الذي تم إصداره في 22 سبتمبر مسألة أمنية ملحة.
لا يزال ما يستغله المهاجمون بالضبط طي الكتمان. لم يؤكد المشروع نجاح أي هجوم أو سرقة أموال، لكن الإصدار 26.06.8 أصلح ثغرات أمنية تتراوح من مشاكل رفض الخدمة إلى عيب في إغلاق القنوات قادر على تعريض الأموال للخطر.
صدر التصحيح قبل إطلاق الإنذار
طلبت Core Lightning، التي تتم صيانتها في إطار مشروع Elements، من مشغلي العقد الانتقال إلى أحدث إصدار «في أسرع وقت ممكن» بعد تلقي تقارير تفيد باستهداف المهاجمين للعقد التي لم يتم تصحيحها. وعززت شركة العملات المشفرة Blockstream هذا التحذير وحثت المشغلين الذين ما زالوا يستخدمون إصدارات قديمة على تثبيت الإصدار 26.06.8.
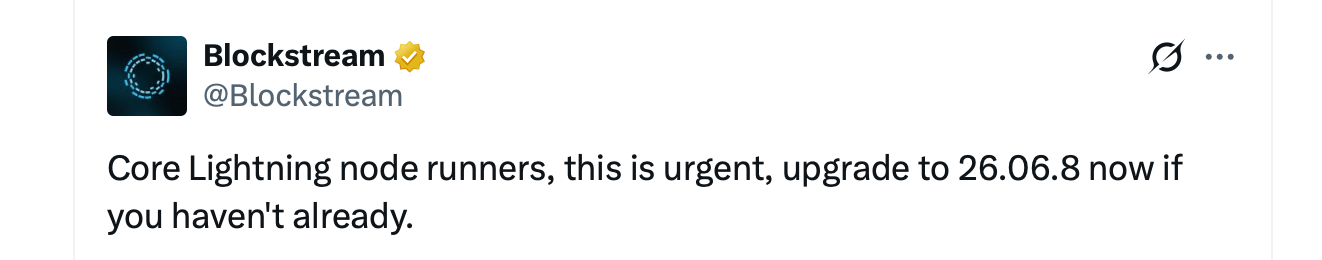
الجزء المثير للفضول هو التسلسل الزمني. فقد صدر الإصدار 26.06.8 في 22 سبتمبر، أي قبل حوالي 10 أيام من تحذير الهجوم، وكان القائمون على الصيانة يوصون بشدة بالترقية بالفعل. تم حجب بعض الاختبارات عمدًا لجعل الثغرات الأمنية الكامنة أصعب على المهاجمين المحتملين في إجراء الهندسة العكسية، بينما كان لدى المشغلين الوقت لتطبيق التصحيح. ثم اشتدت حدة الموقف.
تشير الأوصاف العامة للإصدار إلى ثلاث فئات من الأخطاء. أحدها قد يتسبب في تعطل عقدة المرسل. وآخر قد يستنفد الذاكرة عبر واجهة REST الخاصة بـ Core Lightning. أما الخطأ الأكثر خطورة فيتعلق بإغلاق القناة ويمكن أن يكلف المستخدم أمواله من خلال آلية جزائية خاطئة.
عندما يسير إغلاق القناة في اتجاه خاطئ
علاوة على ذلك، صُمم نظام العقوبات في شبكة Lightning Network بحيث إذا غش أحد الأقران عن طريق بث حالة قناة قديمة، فيمكن للمشارك النزيه المطالبة بفرض عقوبة. وقد يتسبب عيب في السطر 26.06 في أن يخطئ Core Lightning في اعتبار معاملات معينة عملية إغلاق تعاونية عادية، ويغفل الالتزام الملغى المخبأ وراءها.
في هذا السيناريو، قد يفشل البرنامج المخصص للكشف عن الغشاش في اتخاذ الإجراء اللازم، مما يترك الطرف الآخر بحوزته أموالًا كان من المفترض أن تُصادر. لم يذكر المشروع ما إذا كان المهاجمون يستغلون هذا الخلل بالذات، أو ثغرة التعطل، أو مشكلة REST، أو مشكلة أخرى لا تزال تفاصيلها مخفية جزئيًا.
هذا التمييز مهم. هذه ليست ثغرة أمنية في بيتكوين نفسها. إنها تؤثر على Core Lightning، وهو أحد تطبيقات شبكة Lightning Network، وهي شبكة قابلة للتوسع مبنية على بيتكوين. لم يتم ذكر LND وEclair وLDK في النشرة الاستشارية، في حين أن مستخدمي المحافظ العاديين لا يشغلون بالضرورة عقد Core Lightning على الإطلاق. ويعتمد تعرضهم للخطر على البنية التحتية التي تقف وراء محافظهم.
دورة أمنية بدأت في أغسطس
لم يأتِ تحذير يوم الخميس من فراغ. في 26 أغسطس، كشفت Core Lightning أنها كانت تفرز مجموعة كبيرة من تقارير الثغرات الأمنية التي تم إنشاؤها بواسطة الذكاء الاصطناعي. وتبين أن العديد منها كان صحيحًا، مما دفع إلى إصلاح منسق.
طُلب من المشغلين ألا يكتفوا بفصل التيار الكهربائي فحسب. بدلاً من ذلك، أوصت Core Lightning بإعادة التشغيل باستخدام الخيار –offline، الذي يقطع الاتصالات بين الأقران مع إبقاء الخدمة الخلفية (daemon) تراقب سلسلة الكتل وتكون قادرة على الاستجابة للإغلاق القسري. ولا يمكن للعقدة التي تم إيقاف تشغيلها أداء هذه المهمة. صدر الإصدار 26.06.7 في حوالي 28 أغسطس، لكن تم فتح تحقيق آخر في 15 سبتمبر يتعلق بميزات تجريبية قد تؤثر على الأموال. وبعد ستة أيام، صدر الإصدار 26.06.8. وبعد حوالي 10 أيام من ذلك، وردت تقارير عن استهداف نشط.
الأموال المتصلة بالإنترنت تجعل عملية إصلاح الثغرات مختلفة
عقد Lightning ليست محافظًا باردة تجمع الغبار في أحد الأدراج. تظل مفاتيح قنواتها متصلة بالإنترنت لأن العقد يجب أن توجه المدفوعات في الوقت الفعلي. وهذا يجعل البرامج القديمة أكثر من مجرد مشكلة تتعلق بوقت التشغيل. فقد تكون الأموال موجودة مباشرةً في النظام الذي يحاول المهاجم اختراقه.
لا توجد إحصائية عامة للخسائر، ولم تصرح Core Lightning بأن الهجمات نجحت. في الوقت الحالي، تظل كل عقدة لا تزال تعمل بالإصدار 26.06.7 أو أقدم ضمن المجموعة التي يقول المشروع إن المهاجمين يستهدفونها. يُطلب من المشغلين تثبيت الإصدار 26.06.8 أو أحدث، والتحقق من التوقيعات أو ملخصات Docker، وإبقاء الميزات التجريبية معطلة ما لم يكونوا على دراية بالمخاطر.
التصحيح متاح للجمهور منذ أيام. والآن يبدو أن هناك من يطرق أبواب أولئك الذين لم يقوموا بتثبيته بعد. وفي غضون ذلك، يتساءل الكثيرون عن عدد الأخطاء الإضافية التي سيتم اكتشافها في قطاع العملات المشفرة بفضل الاكتشافات المدعومة بالذكاء الاصطناعي.

تمت ترجمة هذه المقالة من الإنجليزية باستخدام الذكاء الاصطناعي. النسخة الإنجليزية الأصلية هي المصدر الموثوق؛ وقد تحتوي الترجمات الآلية على أخطاء، لا سيما في المصطلحات القانونية والتنظيمية.