Coldcard đang phải đối mặt với một vụ lùm xùm về an ninh khác sau khi tài khoản X chính thức của công ty này đăng tải một liên kết lừa đảo vào ngày 11 tháng 10 năm 2026, với nội dung cảnh báo sai sự thật cho khách hàng về một lỗ hổng nghiêm trọng trong phần mềm cơ sở. Công ty đã xóa bài đăng này và khẳng định rằng thông tin đăng nhập cũng như tính năng xác thực hai yếu tố của họ vẫn an toàn. Sự cố này xảy ra sau sự cố tạo khóa hạt giống (seed) nghiêm trọng hồi tháng 7, được cho là đã khiến hàng nghìn ví bị lộ thông tin và gây ra thiệt hại ước tính vượt quá 100 triệu USD.
Tài khoản X Coldcard bị lừa đảo email sau bê bối 100 triệu USD
TÁC GIẢ

CHIA SẺ
Điểm chính
- Tài khoản X chính thức của Coldcard đã đăng một liên kết lừa đảo vào ngày 11 tháng 10, dẫn đến một cuộc điều tra.
- Bất chấp bài đăng lừa đảo này, Coldcard khẳng định thông tin đăng nhập và xác thực hai yếu tố ngoại tuyến của họ vẫn an toàn.
- Sự cố này xảy ra sau thảm họa phần mềm cơ sở của Coldcard vào tháng 7, được cho là đã gây ra thiệt hại hơn 100 triệu USD.
Cơn ác mộng về bảo mật của Coldcard ngày càng trầm trọng khi bài đăng lừa đảo xuất hiện trên tài khoản X chính thức
Coldcard lại phải đối mặt với một vấn đề an ninh khác, và lần này nó xuất phát từ chính tài khoản mạng xã hội của công ty. Sáng Chủ nhật, ngày 11 tháng 10, một bài đăng lừa đảo đã xuất hiện trên tài khoản X chính thức của nhà sản xuất ví phần cứng này, cảnh báo khách hàng về một lỗ hổng được cho là liên quan đến việc tạo cụm từ khôi phục (seed) và hướng dẫn họ truy cập vào một trang web lừa đảo.
Tin nhắn này cuối cùng đã bị xóa, nhưng sự việc này đặt ra một câu hỏi khó chịu về việc làm thế nào mà những kẻ tấn công lại có thể đăng tải nó lên được. Coldcard khẳng định thông tin đăng nhập tài khoản và xác thực hai yếu tố ngoại tuyến của họ vẫn nguyên vẹn, trong khi cuộc điều tra nội bộ của họ không phát hiện ra bất kỳ lần đăng nhập hoặc phiên truy cập trái phép nào tương ứng.
Một cảnh báo thuyết phục với điểm đến nguy hiểm
Thông điệp lừa đảo xuất hiện vào khoảng 2 giờ sáng theo giờ UTC và được trình bày dưới dạng một bản cập nhật bảo mật khẩn cấp của Coldcard. Thông điệp này tuyên bố rằng phần mềm cơ sở gần đây chứa một lỗ hổng nghiêm trọng ảnh hưởng đến quá trình tạo mã hạt giống và hướng dẫn khách hàng di chuyển ví của họ ngay lập tức.
Bài đăng này đề cập đến một số mẫu phần cứng của Coldcard và hướng người dùng đến một trang web lừa đảo sử dụng tên của Coldcard. Cách diễn đạt của thông điệp này đặc biệt gây lo ngại vì nó mượn uy tín từ một sự cố bảo mật thực sự đã xảy ra với công ty vào đầu năm nay.
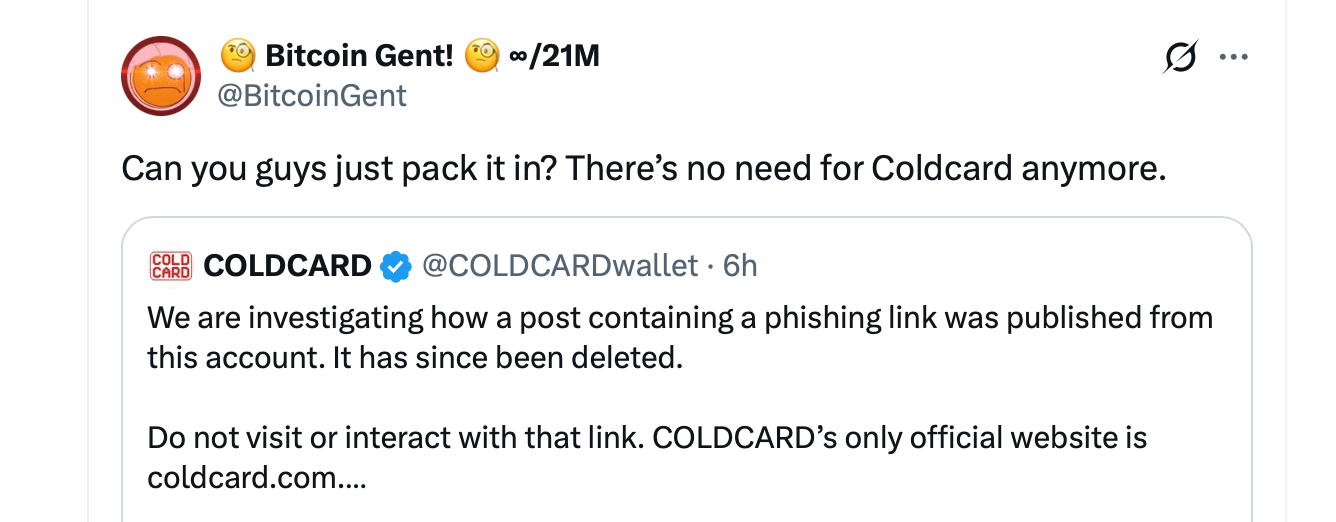
Các thành viên cộng đồng đã nhanh chóng báo động, và Coldcard cuối cùng đã gỡ bỏ thông báo này. Vào khoảng 5 giờ 46 phút sáng theo giờ UTC, công ty đã thừa nhận sự cố và cảnh báo khách hàng không nên tương tác với liên kết đáng ngờ. Coldcard tuyên bố:
"Chúng tôi đang điều tra làm thế nào mà một bài đăng chứa liên kết lừa đảo lại được đăng từ tài khoản này. Bài đăng đó hiện đã bị xóa."
Công ty nhấn mạnh rằng coldcard.com là trang web chính thức duy nhất của họ và cho biết tài khoản của họ đã hoạt động với xác thực hai yếu tố ngoại tuyến và quyền truy cập bị hạn chế nghiêm ngặt kể từ năm 2017.
Coldcard yêu cầu X giải đáp
Tình hình trở nên phức tạp hơn khoảng 20 phút sau đó khi Coldcard công khai yêu cầu X Support tiến hành điều tra khẩn cấp. Nhà sản xuất khẳng định rằng quá trình rà soát an ninh của họ không phát hiện bất kỳ bằng chứng nào về việc truy cập tài khoản trái phép.
"Một bài đăng lừa đảo đã xuất hiện trên tài khoản của chúng tôi, nhưng chúng tôi không thể tìm thấy bất kỳ bản ghi đăng nhập, phiên làm việc hoặc truy cập nào tương ứng," công ty giải thích.
Coldcard đã bày tỏ lo ngại về khả năng có sự truy cập ở cấp độ nền tảng hoặc cấp quản trị, mặc dù lời giải thích này vẫn chưa được xác minh. Nhà sản xuất ví phần cứng đang gặp rắc rối này cũng đề cập đến các báo cáo về việc thông tin đăng nhập quản trị của X đang được rao bán trên các thị trường darknet, nhưng thừa nhận rằng chưa có mối liên hệ nào được xác định với sự cố của họ.
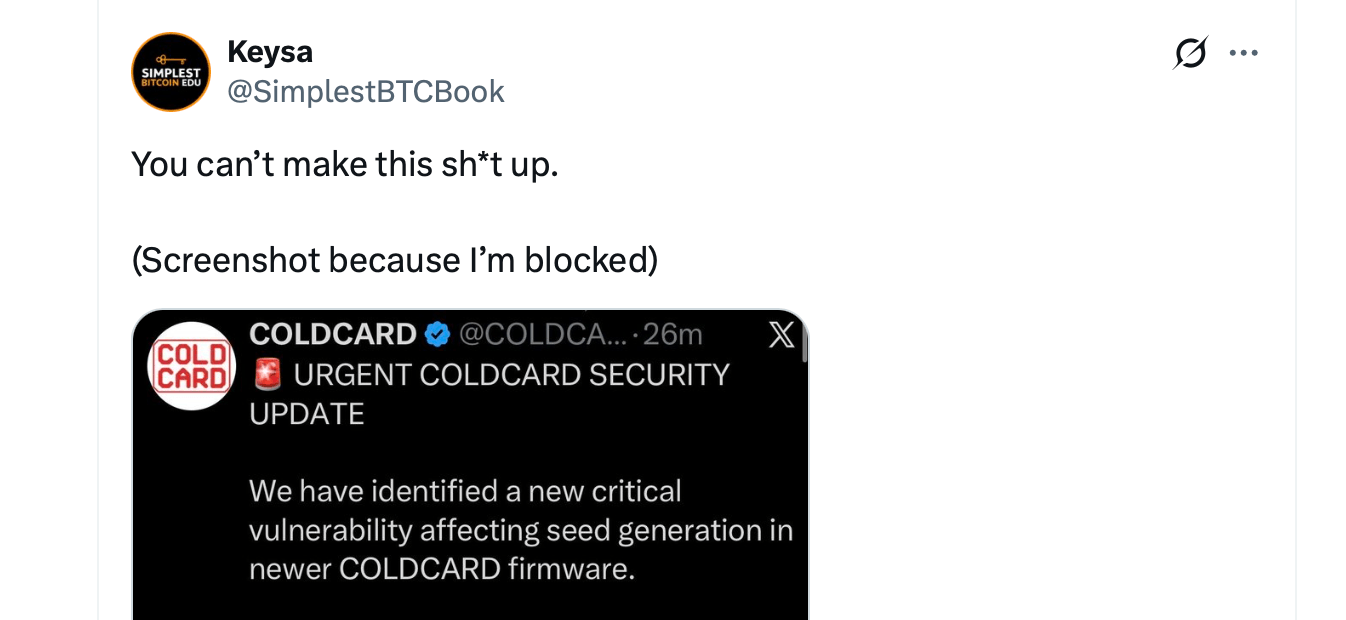
Hiện tại, bí ẩn tập trung vào việc làm thế nào một tin nhắn lừa đảo lại xuất hiện trên một tài khoản mà chủ sở hữu khẳng định các biện pháp bảo mật thông thường của họ chưa bao giờ bị xâm phạm. Chưa có tổn thất tài chính nào được xác nhận là do vụ lừa đảo qua email vào Chủ nhật gây ra.
Thảm họa 100 triệu USD hồi tháng 7 lại ám ảnh Coldcard
Thời điểm này không thể tồi tệ hơn. Vào tháng 7, Coldcard đã phải đối mặt với một lỗ hổng nghiêm trọng trong phần mềm cơ sở (firmware), được cho là đã cho phép các kẻ tấn công tái tạo các cụm từ khôi phục ví dễ bị tấn công và đánh cắp khoảng 1.600 đến 1.800 bitcoin, trị giá khoảng $100 triệu đến $130 triệu vào thời điểm đó.
Vấn đề cơ bản được cho là bắt nguồn từ tháng 3 năm 2021 và liên quan đến việc tạo mã hạt giống bị lỗi, dẫn đến độ ngẫu nhiên thấp hơn đáng kể so với dự kiến. Những kẻ tấn công đã khai thác lỗ hổng này bằng cách kiểm tra các cụm từ khôi phục tiềm năng ngoại tuyến thay vì xâm nhập vào các thiết bị vật lý.
Coldcard sau đó đã phát hành các bản vá firmware và hướng dẫn khách hàng bị ảnh hưởng chuyển tiền của họ sang các ví mới được tạo. Vụ lừa đảo vào Chủ nhật vừa qua đã khai thác chính lỗ hổng này, ngụy trang một trang web độc hại dưới vỏ bọc của các hướng dẫn bảo mật hợp pháp.
Vỏ bảo vệ trong suốt và khách hàng phẫn nộ
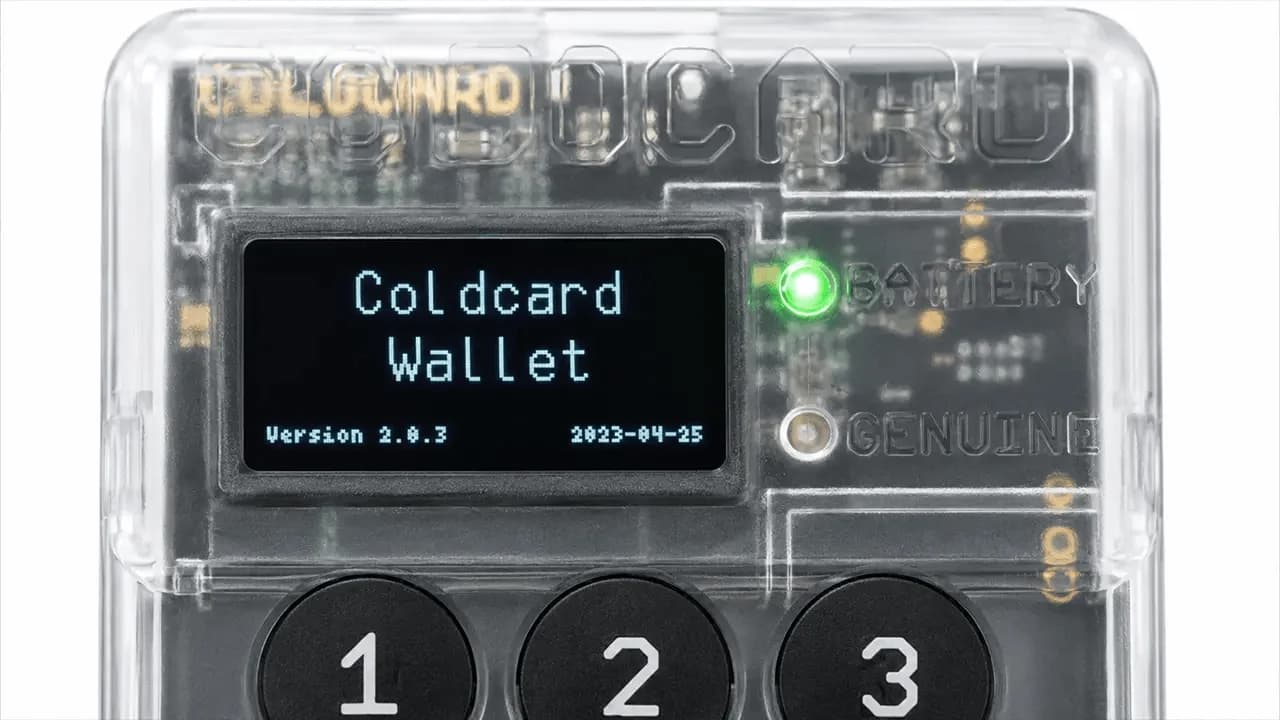
Vụ việc mới nhất này cũng diễn ra sau một bài đăng gây tranh cãi trên mạng xã hội vào ngày 9 tháng 10, quảng bá các vỏ bảo vệ phần cứng minh bạch của Coldcard như một biện pháp bảo vệ chống lại sự can thiệp vật lý. Trùng hợp thay, bài đăng trên mạng xã hội này xuất hiện sau khi người ta phát hiện ra rằng các thiết bị Ledger có thể đã bị các nhà cung cấp bên thứ ba hoặc ở đâu đó trong chuỗi cung ứng can thiệp.
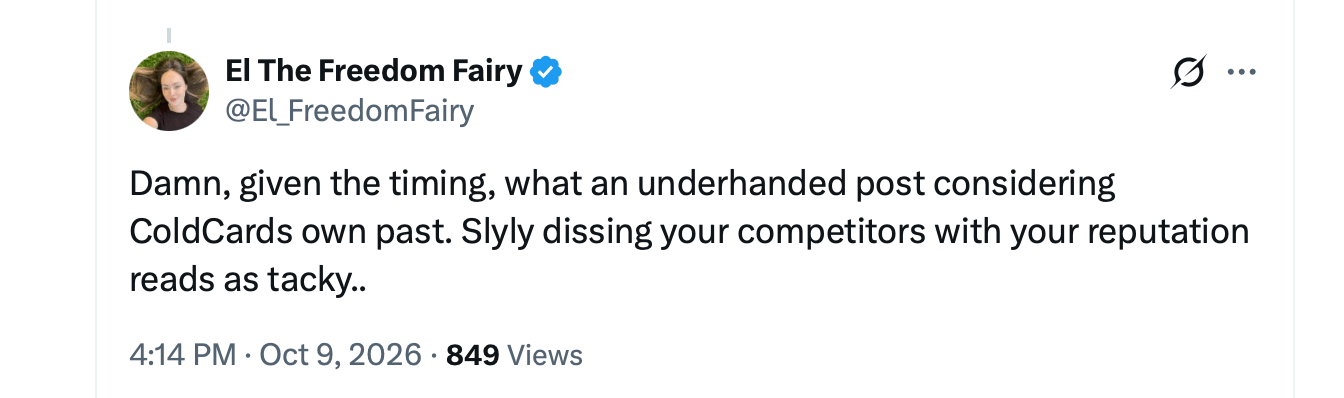
Các nhà phê bình đã chỉ trích gay gắt về thời điểm đăng bài, lập luận rằng bao bì nhựa trong suốt và có dấu hiệu chống can thiệp hầu như không mang lại sự bảo vệ nào trước lỗi phần mềm gây ra các khoản lỗ vào tháng 7. Một số thành viên trong cộng đồng tiền điện tử cho rằng bài đăng này thiếu tế nhị, thiếu nhạy bén và được thực hiện một cách vô liêm sỉ. Một số khách hàng và người quan sát cũng cáo buộc Coldcard và đồng sáng lập Rodolfo Novak đã chặn các nhà phê bình và những người được cho là nạn nhân trên X.
Hiện tại, công ty đang phải đối mặt với một đợt kiểm tra gắt gao khác, lần này liên quan đến tính trung thực trong các thông tin chính thức của họ. Coldcard tiếp tục hướng dẫn khách hàng truy cập độc quyền vào trang web chính thức của mình để cập nhật firmware và nhận hướng dẫn di chuyển ví.
Sự việc mới nhất này để lại một mâu thuẫn đặc biệt khó xử đối với nhà sản xuất. Một công ty được xây dựng với mục tiêu bảo vệ các khóa riêng tư khỏi sự xâm nhập của tin tặc trực tuyến lại phải điều tra làm thế nào mà chính kênh truyền thông đáng tin cậy của mình lại trở thành công cụ cho một vụ lừa đảo qua email.

Coldcard cho biết trí tuệ nhân tạo (AI) có thể đã góp phần phơi bày một lỗ hổng tồn tại trong ví tiền điện tử suốt 5 năm, liên quan đến vụ đánh cắp bitcoin trị giá hàng triệu đô…
Đọc ngay: Liệu trí tuệ nhân tạo (AI) có phải là yếu tố giúp phát hiện lỗ hổng bảo mật của Coldcard không?

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.