Một kho tiền điện tử trị giá 6 triệu USD đã bị rút cạn trên nền tảng Base vào ngày 4 tháng 10, song điều kỳ lạ nhất có lẽ là chủ sở hữu của nó. Không ai biết rõ điều này. Các công ty an ninh đã theo dõi được khoảng 1.783 wstETH được rút ra khỏi kho, trong khi các bản ghi trên chuỗi cho thấy đây là một Safe ẩn danh có bảy người ký. Bản thân nền tảng Base không bị hack, các hợp đồng cốt lõi của Aave cũng không bị nghi ngờ, và chủ sở hữu của kho tiền này vẫn chưa lộ diện.
6 triệu USD biến mất khỏi kho tiền điện tử do 7 người ký tên bí ẩn kiểm soát
TÁC GIẢ

CHIA SẺ
Điểm chính
- Blockaid và một số nhà điều tra chuỗi khối đã cảnh báo về kho tiền trên Base vào ngày 4 tháng 10 khi số tiền bị mất vượt quá 6 triệu đô la.
- Aave đã chuyển đổi 1.783 aBaswstETH thành wstETH, nhưng các hợp đồng cốt lõi của nó không bị nghi ngờ.
- Các bản ghi của Base chỉ ra một Safe 3-of-7 mà chủ sở hữu vẫn chưa được xác định.
Kho tiền 6 triệu USD mà chưa ai nhận
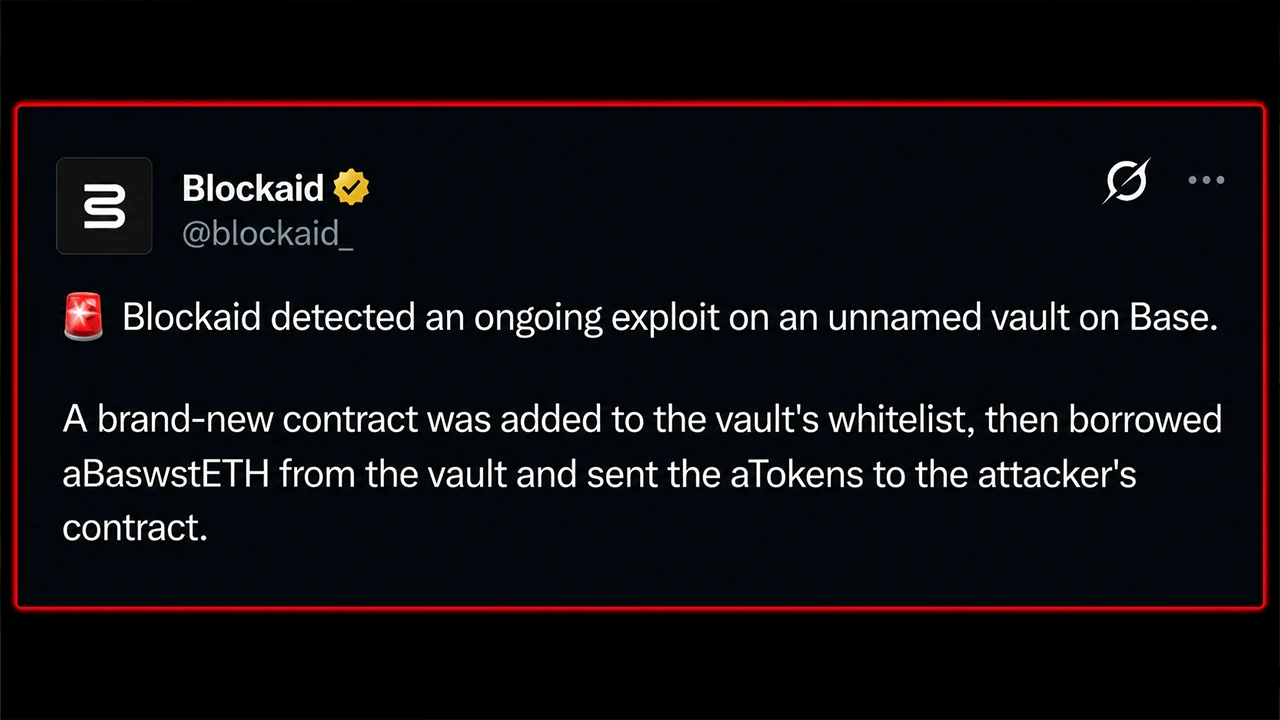
Vào lúc 09:21 UTC ngày 4 tháng 10, Blockaid đã phát hiện ra một vụ khai thác dường như đang diễn ra trên một kho tiền được lưu trữ trên Base, giao thức lớp hai (L2) Ethereum của Coinbase. Vào thời điểm đó, khoảng 2,02 triệu USD đã bị mất. Khoảng 40 phút sau, số tiền bị mất đã vượt quá 6 triệu USD, với các công ty bảo mật theo dõi khoảng 1.783 wstETH bị rút khỏi kho tiền.
Sau đó là phần kỳ lạ hơn. Không có giao thức nào nhận là chủ sở hữu của kho tiền này. Người kiểm soát rõ ràng của nó là một Safe 3-of-7 với bảy người ký tên vẫn chưa được xác định danh tính, để lại hiện trường vụ án trị giá hàng triệu đô la mà không có chủ sở hữu nào được công khai.

Sáu lần rút tiền, một hợp đồng mới được đưa vào danh sách trắng
Peckshield, Certik và Exvul đều đưa ra con số gần như giống nhau. Các công ty bảo mật cho biết 1.783,067 aBaswstETH đã được vay từ kho và đổi thành khoảng 1.783 wstETH thông qua Aave trên Base.
Nói một cách đơn giản, các token ban đầu bị lấy đi là các token biên nhận Aave đại diện cho ether được gói và staking, được gửi vào L2 Base. Một hợp đồng mới được tạo ra đã được thêm vào danh sách trắng của kho, mượn các token biên nhận đó, chuyển chúng sang một hợp đồng do kẻ tấn công kiểm soát và đổi chúng qua Aave lấy wstETH cơ sở.
Exvul đã đếm được sáu lần rút tiền. Tuy nhiên, nguyên nhân chính xác dẫn đến lỗi ủy quyền vẫn chưa được xác nhận. Các công ty bảo mật chưa cho biết có bất kỳ hợp đồng cốt lõi nào bị xâm phạm hay không, và đây không phải là một vụ tấn công vào chính chuỗi Base. Những suy đoán về việc ví bị xâm phạm hoặc một vị thế Aave cụ thể vẫn chỉ là suy đoán.
Một Safe có bảy người ký tên nhưng không có tên
Các bản ghi trên chuỗi khiến bí ẩn này càng khó bỏ qua. Kho tiền bị rút cạn là một proxy trong suốt của Openzeppelin, chủ sở hữu của nó trỏ đến một Safe được tạo ra khoảng 324 ngày trước. Safe này yêu cầu ba trong số bảy chữ ký để hoạt động, nhưng nó không có tên giao thức công khai, và không có địa chỉ nào trong số bảy địa chỉ người ký đã được các công ty bảo mật theo dõi vụ việc xác định công khai.
Quyền nâng cấp là riêng biệt, tạo thêm một lớp hợp đồng giữa kho và bất kỳ ai cuối cùng kiểm soát nó. Hiện tại, chủ sở hữu đang vận hành có thể nhìn thấy trên chuỗi là Safe ẩn danh 3-trong-7. Proxy bị rút cạn là 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, trong khi chủ sở hữu Safe của nó là 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4. Basescan và Arkham Intelligence xác định địa chỉ sau là một Safeproxy được tạo ra thông qua Safe Proxy Factory 1.4.1.
Sự phân biệt này rất quan trọng để hiểu rõ những gì các nhà điều tra thực sự biết. Họ có thể nhìn thấy kho lưu trữ, hợp đồng chủ sở hữu của nó, bảy địa chỉ ký tên và dấu vết token. Điều họ không thể thấy là tổ chức con người đứng sau các địa chỉ đó, hoặc liệu việc thay đổi danh sách trắng có xuất phát từ thông tin đăng nhập bị đánh cắp, một hacker mũ trắng, quyền truy cập bị lỗi hay một lỗ hổng chưa được biết đến nào khác. Chưa có đội ngũ công khai nào đứng ra làm rõ vấn đề này.
Rủi ro hệ thống dường như đã được kiểm soát tạm thời, dù việc bán tháo wstETH bị đánh cắp có thể gây áp lực ngắn hạn lên tỷ giá neo. Điều còn lại là một bức tranh kỳ lạ: khoảng $6 triệu đã biến mất, các nhà điều tra trên chuỗi có thể truy vết cơ chế đằng sau vụ rút tiền, và bảy địa chỉ ký tên vẫn nằm ngay trước mắt. Tuy nhiên, những người kiểm soát các địa chỉ này vẫn vắng mặt một cách đáng chú ý trong câu chuyện này.
Câu chuyện này vẫn đang tiếp diễn. Chưa có giao thức nào đứng ra nhận trách nhiệm về kho tiền này, và chưa ai công bố báo cáo xác nhận về lỗi phần mềm hay việc khóa bị xâm phạm. Thông tin chi tiết sẽ được cập nhật khi có thông tin mới.

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.