Các nhà điều hành Core Lightning đang chạy phiên bản 26.06.7 hoặc các phiên bản cũ hơn đang trở thành mục tiêu tấn công tích cực, dự án phần mềm nút Bitcoin Lightning Network đã cảnh báo vào tối thứ Năm, khoảng 10 ngày sau khi bản vá bảo mật được phát hành. Nhóm phát triển chưa xác định được các lỗ hổng bảo mật mà kẻ tấn công đang khai thác cũng như chưa có báo cáo nào về việc tiền bị đánh cắp. Phiên bản 26.06.8 đã khắc phục một số vấn đề bảo mật, bao gồm một lỗ hổng liên quan đến việc đóng kênh có thể gây rủi ro cho số tiền trong kênh, và các nhà điều hành được khuyến cáo nâng cấp ngay lập tức.
Các nút Lightning của Bitcoin trở thành mục tiêu trong bối cảnh Core Lightning gióng lên hồi chuông cảnh báo
TÁC GIẢ

CHIA SẺ

Điểm chính
- Core Lightning cho biết các kẻ tấn công đang nhắm mục tiêu vào các nút chạy phiên bản 26.06.7 hoặc cũ hơn.
- Phiên bản 26.06.8 được phát hành vào ngày 22 tháng 9 với các bản sửa lỗi cho các lỗ hổng có thể đe dọa tiền.
- Các nhà khai thác chưa ghi nhận bất kỳ khoản tổn thất nào được xác nhận trong khi Core Lightning khuyến nghị nâng cấp ngay lập tức.
Core Lightning phát đi cảnh báo khi các kẻ tấn công nhắm vào các nút chưa được vá lỗi
Core Lightning có một thông điệp khá đơn giản dành cho bất kỳ ai vẫn đang chạy phần mềm cũ: hãy nâng cấp ngay. Vào ngày 1 tháng 10, triển khai nút Bitcoin Lightning Network đã cảnh báo rằng những kẻ tấn công đang nhắm mục tiêu vào các nút chạy phiên bản 26.06.7 hoặc cũ hơn, biến bản vá được phát hành vào ngày 22 tháng 9 thành một vấn đề bảo mật cấp bách.
Chính xác thì những kẻ tấn công đang khai thác lỗ hổng nào vẫn còn là bí ẩn. Dự án chưa xác nhận rằng có bất kỳ cuộc tấn công nào thành công hay tiền đã bị đánh cắp, nhưng phiên bản 26.06.8 đã vá các lỗ hổng từ các vấn đề từ chối dịch vụ (DoS) đến một lỗi đóng kênh có khả năng gây rủi ro cho tiền.
Bản vá được phát hành trước khi có cảnh báo
Core Lightning, được duy trì trong khuôn khổ Dự án Elements, đã yêu cầu các nhà điều hành nút chuyển sang phiên bản mới nhất “càng sớm càng tốt” sau khi nhận được báo cáo về việc các kẻ tấn công nhắm vào các nút chưa được vá lỗi. Công ty tiền điện tử Blockstream đã khuếch đại cảnh báo này và kêu gọi các nhà điều hành vẫn đang chạy các bản dựng cũ cài đặt phiên bản 26.06.8.
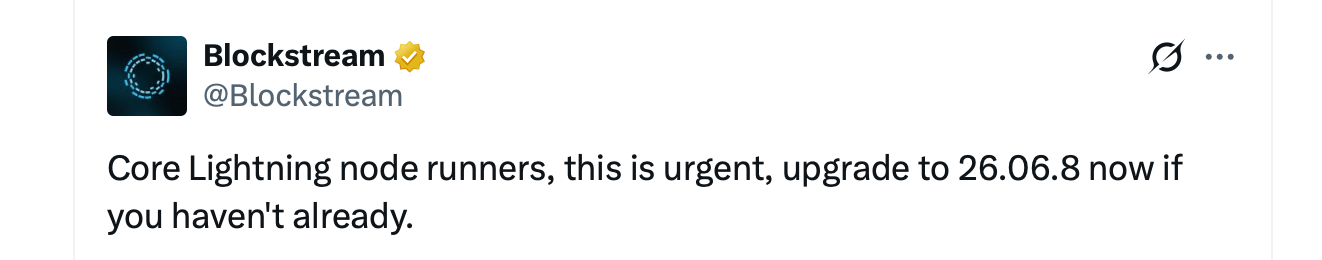
Điều đáng chú ý là thời điểm. Phiên bản 26.06.8 ra mắt vào ngày 22 tháng 9, khoảng 10 ngày trước khi có cảnh báo về cuộc tấn công, và các nhà duy trì đã khuyến nghị mạnh mẽ việc nâng cấp. Một số bài kiểm tra đã được cố ý giữ lại để khiến các lỗ hổng cơ bản khó bị các kẻ tấn công tiềm năng phân tích ngược hơn, trong khi các nhà điều hành vẫn có thời gian để vá lỗi. Sau đó, tình hình trở nên căng thẳng.
Các mô tả công khai về bản phát hành này chỉ ra ba loại lỗi. Một loại có thể làm sập nút của người gửi. Loại khác có thể làm cạn kiệt bộ nhớ thông qua giao diện REST của Core Lightning. Loại nghiêm trọng nhất liên quan đến việc đóng kênh và có thể khiến người dùng mất tiền do cơ chế phạt hoạt động sai.
Khi việc đóng kênh gặp trục trặc
Hơn nữa, hệ thống phạt của Lightning Network được thiết kế sao cho nếu một nút gian lận bằng cách phát sóng trạng thái kênh đã lỗi thời, thì người tham gia trung thực có thể yêu cầu khoản phạt. Một lỗi trong phiên bản 26.06 có thể khiến Core Lightning nhầm lẫn một số giao dịch là thao tác đóng kênh hợp tác thông thường và bỏ qua cam kết đã bị thu hồi ẩn bên dưới.
Trong tình huống đó, phần mềm được thiết kế để phát hiện kẻ gian lận có thể không kích hoạt cơ chế xử phạt, khiến bên kia giữ lại số tiền lẽ ra phải bị tịch thu. Dự án chưa xác nhận liệu các kẻ tấn công có đang khai thác lỗ hổng cụ thể này, lỗ hổng gây sập hệ thống, vấn đề REST hay một vấn đề khác mà chi tiết vẫn chưa được tiết lộ đầy đủ hay không.
Sự phân biệt này rất quan trọng. Đây không phải là lỗ hổng trong chính Bitcoin. Nó ảnh hưởng đến Core Lightning, một trong những triển khai của Mạng Lightning, một mạng mở rộng được xây dựng trên nền tảng Bitcoin. LND, Eclair và LDK không được đề cập trong thông báo, trong khi người dùng ví thông thường không nhất thiết phải chạy các nút Core Lightning. Mức độ rủi ro của họ phụ thuộc vào cơ sở hạ tầng đằng sau ví của họ.
Một chu kỳ bảo mật bắt đầu từ tháng 8
Cảnh báo hôm thứ Năm không xuất hiện một cách đột ngột. Vào ngày 26 tháng 8, Core Lightning đã tiết lộ rằng họ đang sàng lọc một lượng lớn các báo cáo lỗ hổng do AI tạo ra. Một số báo cáo hóa ra là hợp lệ, dẫn đến việc triển khai bản vá phối hợp.
Các nhà điều hành được khuyến cáo không nên chỉ đơn giản là tắt máy. Thay vào đó, Core Lightning khuyến nghị khởi động lại với tùy chọn –offline, giúp ngắt kết nối với các nút khác trong khi vẫn giữ cho daemon theo dõi blockchain và có thể phản hồi khi bị đóng đột ngột. Một nút đã tắt nguồn sẽ không thể thực hiện nhiệm vụ này. Phiên bản 26.06.7 được phát hành vào khoảng ngày 28 tháng 8, nhưng một cuộc điều tra khác đã được mở vào ngày 15 tháng 9 liên quan đến các tính năng thử nghiệm có thể ảnh hưởng đến tiền. Sáu ngày sau, phiên bản 26.06.8 ra đời. Khoảng 10 ngày sau đó, các báo cáo về các cuộc tấn công chủ động bắt đầu xuất hiện.
Tiền trực tuyến khiến việc vá lỗi trở nên khác biệt
Các nút Lightning không phải là ví lạnh bị bỏ quên trong ngăn kéo. Khóa kênh của chúng luôn trực tuyến vì các nút phải định tuyến thanh toán theo thời gian thực. Điều này khiến phần mềm lỗi thời không chỉ là vấn đề về thời gian hoạt động. Tiền có thể đang nằm trực tiếp trong hệ thống mà kẻ tấn công đang cố gắng xâm nhập.
Hiện chưa có số liệu thống kê công khai về thiệt hại, và Core Lightning cũng chưa xác nhận các cuộc tấn công đã thành công. Hiện tại, mọi nút vẫn đang chạy phiên bản 26.06.7 hoặc cũ hơn vẫn nằm trong nhóm mà dự án cho biết đang bị kẻ tấn công nhắm mục tiêu. Các nhà điều hành được khuyến cáo cài đặt phiên bản 26.06.8 trở lên, xác minh chữ ký hoặc bản tóm tắt Docker, và tắt các tính năng thử nghiệm trừ khi họ hiểu rõ các rủi ro.
Bản vá đã được công bố công khai từ nhiều ngày nay. Giờ đây, dường như có ai đó đang “gõ cửa” những hệ thống chưa cài đặt bản vá này. Trong khi đó, nhiều người tự hỏi liệu còn bao nhiêu lỗ hổng nữa sẽ được phát hiện trong ngành tiền điện tử nhờ các công cụ hỗ trợ bởi trí tuệ nhân tạo (AI).

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.