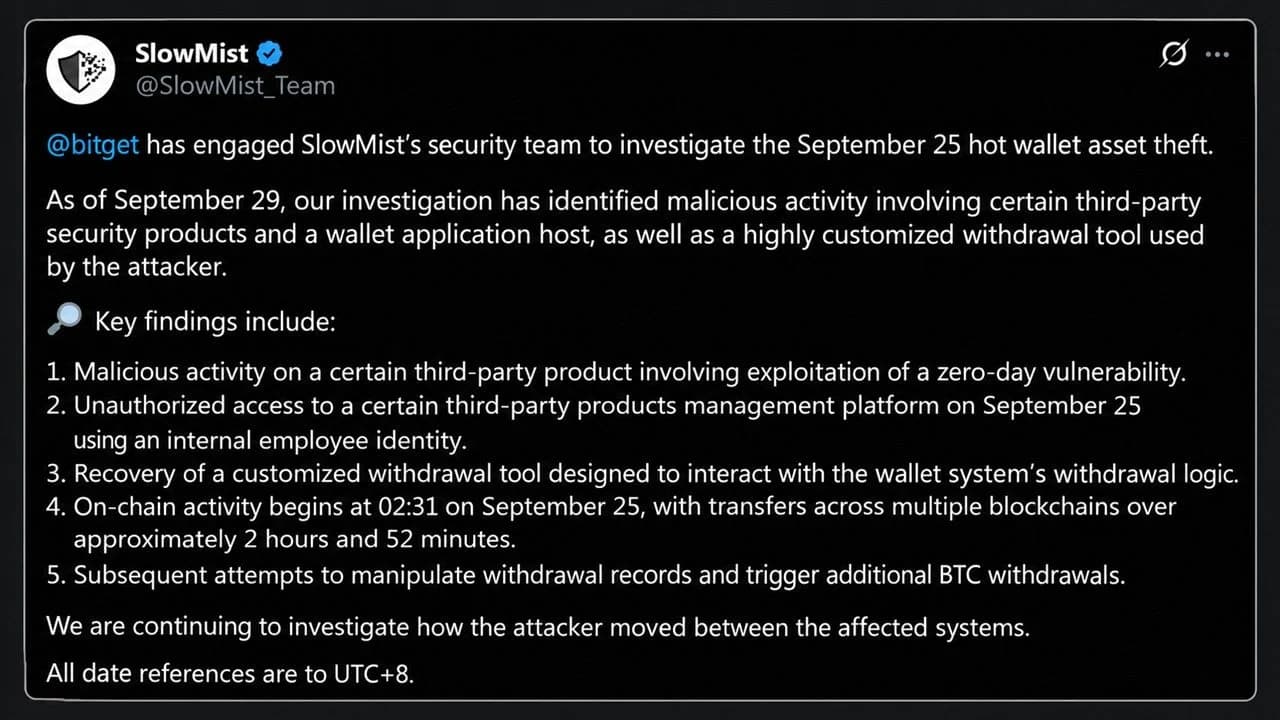
Theo kết quả điều tra của Slowmist được công bố hôm nay, những kẻ tấn công đã chiếm đoạt khoảng 388 triệu USD từ Bitget ban đầu đã chạy mã độc trên một máy chủ bị xâm nhập vào ngày 31 tháng 8, gần bốn tuần trước khi vụ trộm xảy ra.
Những kẻ tấn công Bitget đã xâm nhập vào sàn giao dịch trong 25 ngày trước khi thực hiện vụ trộm 388 triệu USD
TÁC GIẢ

CHIA SẺ
Những điểm chính
- Slowmist đã truy vết hoạt động độc hại đầu tiên trong các hệ thống liên quan đến Bitget vào ngày 31/8, tức 25 ngày trước vụ trộm.
- Danh tính của một nhân viên và một công cụ rút tiền tùy chỉnh đã cho phép những kẻ tấn công chuyển tiền trong 2 giờ 52 phút.
- Mistrack đã phát hiện các đoạn mã nghi là của Triều Tiên vào ngày 30 tháng 9, chuyển tiền cướp được qua CoW Protocol và Chainflip.
Cánh cửa đã mở từ tháng 8
Bitget đã thuê công ty bảo mật blockchain này vào ngày 25 tháng 9 để điều tra vụ trộm từ các ví nóng của mình, và các phát hiện, tính đến ngày 29 tháng 9, đã định hình lại dòng thời gian. Hoạt động độc hại sớm nhất trong các bản ghi có sẵn diễn ra vào ngày 31 tháng 8, khi một dịch vụ trên một nút của sản phẩm bảo mật bên thứ ba — mà Slowmist gọi là “Sản phẩm A” — bị tấn công thông qua lỗ hổng zero-day, tức là một lỗ hổng phần mềm mà nhà cung cấp chưa biết đến.
Kẻ tấn công đã chạy một tập lệnh ẩn, đọc biến môi trường chứa mật khẩu cơ sở dữ liệu và kết nối với cơ sở dữ liệu. Hoạt động tập lệnh ẩn tương tự cũng xuất hiện trên hai nút khác vào ngày 23 và 25 tháng 9, với báo cáo bổ sung:
Những phát hiện này cho thấy các môi trường dịch vụ bị ảnh hưởng đã bị xâm nhập trước khi các tài sản bị chuyển ra ngoài.
Điều này phù hợp với lời giải thích của chính Bitget rằng những kẻ tấn công đã lạm dụng một sản phẩm bảo mật của bên thứ ba để lấy được thông tin đăng nhập nội bộ cấp cao. Điều mà Slowmist bổ sung là phần mà không ai biết, tức là những kẻ xâm nhập đã ẩn náu ở đó bao lâu.
Đêm xảy ra vụ trộm, từng phút một
Báo cáo ghi lại từng bước theo múi giờ UTC+8. Khi chuyển sang múi giờ UTC, chuỗi sự kiện vào ngày 24 tháng 9 diễn ra như sau:
- 16:07 UTC: Sử dụng danh tính của một nhân viên nội bộ, kẻ tấn công đã xâm nhập vào nền tảng quản lý của một công cụ nhà cung cấp thứ hai, “Sản phẩm B”, và thực hiện ba lần thử liên tiếp để chèn các lệnh hệ thống.
- 17:49 UTC: Một “công cụ rút tiền được tùy chỉnh cao”, sau đó được phục hồi từ các tệp mà kẻ tấn công đã xóa, bắt đầu thực hiện hành vi trộm cắp. Công cụ này đã giả mạo các thông số kiểm soát rủi ro, tạo các yêu cầu rút tiền và tự kích hoạt quá trình rút tiền.
- 18:31 UTC: Giao dịch on-chain đầu tiên được xác minh đã được thực hiện, với 93 TRX, tiếp theo 11 giây sau là 0,84 ETH.
- 21:23 UTC: Giao dịch cuối cùng được thực hiện, khoảng 2 giờ 52 phút sau giao dịch đầu tiên.
Giai đoạn hoạt động mạnh nhất diễn ra ngay từ đầu, khi Arkham Intelligence phát hiện $228 triệu đã được chuyển đi chỉ trong 18 phút trên bảy chuỗi khối, trong đó XRP trị giá khoảng $153 triệu là khoản lớn nhất. Sau khi các giao dịch bắt đầu, kẻ tấn công cũng cố gắng sửa đổi các bản ghi rút tiền trong cơ sở dữ liệu ví. Hai lệnh rút BTC giả mạo đã trả về lỗi, và nhật ký cho thấy kẻ xâm nhập đã kiểm tra trạng thái lệnh và thử lại.
Không có khóa riêng nào bị đánh cắp, nhưng thay vào đó, những kẻ tấn công đã lừa hệ thống phê duyệt nội bộ để chấp thuận các giao dịch trông có vẻ hợp pháp.
Cửa hậu thông qua Chainflip
Số tiền vẫn đang được chuyển động, với Cos – người sáng lập Slowmist – cho biết công cụ Trackagent của Mistrack đã phát hiện các hacker nghi là người Triều Tiên kết hợp CoW Protocol và Chainflip để rửa tiền. Các kịch bản tự động đặt lệnh hoán đổi trên CoW Protocol, một nền tảng tổng hợp sàn giao dịch phi tập trung (DEX), và thiết lập người nhận là hợp đồng gửi tiền Chainflip đã được cấu hình sẵn. Khi lệnh được thanh toán, tài sản sẽ chuyển thẳng vào giao dịch hoán đổi chuỗi chéo và xuất hiện ở phía bên kia dưới dạng bitcoin.
Tuy nhiên, sự trớ trêu này khó có thể bỏ qua vì chỉ một ngày trước đó, các nhà môi giới Chainflip đã từ chối một khoản nạp tiền trực tiếp từ chính những kẻ tấn công này và gửi số tiền đó trở lại theo lộ trình ban đầu. Cos cảnh báo rằng các biện pháp chống rửa tiền (AML) và xác minh giao dịch (KYT) của Chainflip đang tụt hậu so với các hacker, những kẻ chia nhỏ số tiền qua các cầu nối, hoán đổi thành bitcoin, trộn lẫn chúng và chuyển hướng ngay khi một tuyến đường bị đóng.
Các lối thoát khác cũng đã bị đóng sập. Near Intents đã chặn phần lớn một nỗ lực rửa tiền trị giá 50 triệu USD, chỉ cho phép 166.000 USD đi qua và đóng băng 503.000 USD. Các dòng tiền trước đó đã đi qua Thorchain, Uniswap, 1inch Fusion và Stargate, điều này đã làm bùng phát lại cuộc tranh cãi cũ trên Thorchain về việc liệu các giao thức trung lập có nên giám sát tiền bị đánh cắp hay không.
Những điều người dùng Bitget vẫn cần biết
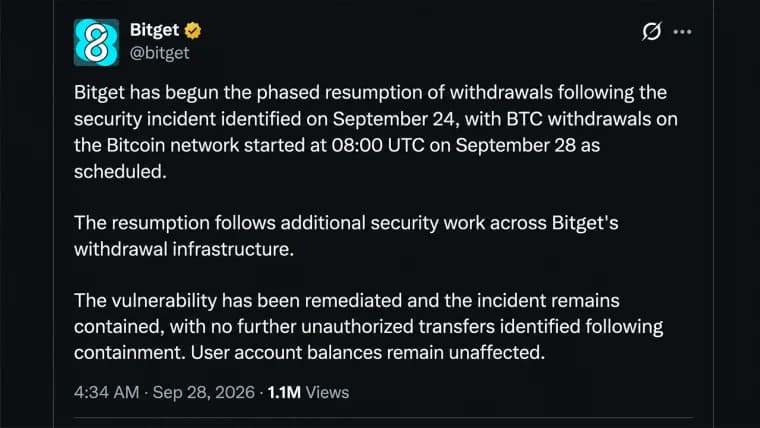
Bitget cho biết Quỹ Bảo vệ Người dùng của họ, với số dư hơn 464 triệu USD, sẽ bù đắp khoản lỗ này. Việc rút tiền đang được khôi phục theo từng giai đoạn, bắt đầu từ bitcoin, tiếp theo là ether, USDT và sau đó là tất cả các tài sản khác.
Câu hỏi lớn hơn nằm ngoài phạm vi của Bitget và Slowmist không nêu tên các nhà cung cấp đứng sau “Sản phẩm A” và “Sản phẩm B”, đồng thời cho biết họ vẫn đang tìm hiểu cách thức kẻ tấn công di chuyển giữa các hệ thống. Theo tạp chí Fortune, các nhóm có liên quan đến Triều Tiên đã đánh cắp số tiền kỷ lục 2 tỷ USD vào năm 2025, do đó, bất kỳ sàn giao dịch nào đang vận hành cùng hệ thống bảo mật này hiện đều có lý do để rà soát lại nhật ký hệ thống của mình từ cuối tháng 8 trở về trước.

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.