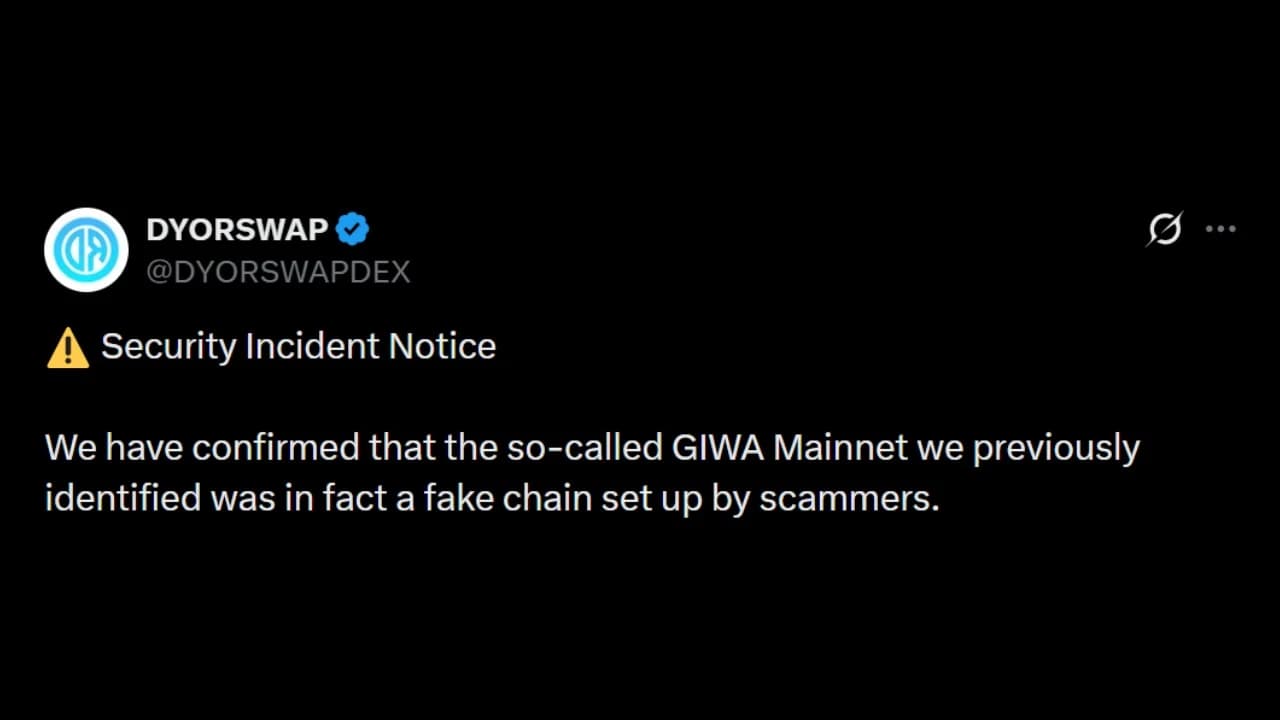
Một nhóm tác nhân đe dọa chưa được xác định đã triển khai một chuỗi L2 giả mạo mang tên Giwa – một dự án được Upbit hậu thuẫn – theo xác định của DYORSWAP, một sàn giao dịch phi tập trung đa chuỗi. Hơn 760 ETH được chuyển qua chuỗi này đã bị mất, và DYORSWAP đã công bố quy trình bồi thường cho người dùng bị ảnh hưởng.
Những kẻ lừa đảo tung ra một dự án L2 giả mạo của ETH để đánh cắp 2 triệu USD từ các nhà giao dịch tiền điện tử
TÁC GIẢ

CHIA SẺ
Điểm chính
- Một chuỗi L2 Ethereum GIWA giả mạo đã chiếm đoạt 766 ETH (hơn 2 triệu USD) từ 1.335 người dùng đã chuyển tiền qua cầu.
- Những kẻ lừa đảo đã triển khai một chuỗi giả mạo phức tạp với các cầu nối hoạt động bình thường, ban đầu đã đánh lừa được DYORSWAP.
- DYORSWAP đang điều tra vụ lừa đảo và hoàn trả tiền cho người dùng, nhưng đang phải đối mặt với làn sóng chỉ trích vì đã tạo điều kiện cho vụ việc xảy ra.
Kế hoạch triển khai chuỗi Giwa L2 giả mạo gây thiệt hại hơn 760 ETH
Một kế hoạch tinh vi mới liên quan đến việc ra mắt một giải pháp Ethereum L2 giả mạo đã được báo cáo lần đầu tiên, ảnh hưởng đến hơn một nghìn người dùng đã chuyển tiền của họ sang chuỗi này.
Chuỗi này, sử dụng số ID chuỗi là 9134, ban đầu được DYORSWAP – một sàn giao dịch phi tập trung đa chuỗi (DEX) – xác định là mạng chính (mainnet) của GIWA, một dự án được Upbit hậu thuẫn, khiến những người dùng sớm nhanh chóng chuyển vốn sang chuỗi này để tận dụng các cơ hội tài chính tiếp theo.
Ban đầu, một số người cho rằng vụ lừa đảo chỉ đơn thuần là lấy một địa chỉ ETH thông thường và đăng tải nó như một chuỗi L2. Tuy nhiên, trong báo cáo chính thức của mình, DYORSWAP nhấn mạnh rằng thực tế không phải như vậy, bởi việc triển khai chuỗi này bao gồm cơ sở hạ tầng theo kiểu OP Stack, một cầu nối (bridge) và một bộ xử lý lô (batcher), cho thấy mức độ tinh vi cao hơn.
Vụ trộm được thực hiện sau khi hơn 1.335 địa chỉ chuyển tiền sang hợp đồng, với khoảng 766,25 ETH bị rút khỏi các người dùng này, trị giá hơn 2 triệu đô la tại thời điểm viết bài.
Trước khi số tiền bị rút cạn, DYORSWAP đã phát hiện các hoạt động thực tế trên chuỗi giả mạo, với các giao dịch của người dùng bao gồm mua, bán và phát hành token diễn ra theo thời gian thực.
"Cho đến khi có thông báo mới, KHÔNG sử dụng bất kỳ RPC, cầu nối hoặc hợp đồng GIWA Mainnet không chính thức nào, và KHÔNG chuyển tiền đến bất kỳ địa chỉ liên quan nào," DYORSWAP tuyên bố sau khi phát hiện tiền của người dùng đã bị rút cạn.
Tuy nhiên, khi sự cố xảy ra, dự án Giwa chính thức đã làm rõ rằng họ chưa triển khai mainnet một cách bí mật. "Hiện tại, chúng tôi KHÔNG đang vận hành mainnet. Bất kỳ bài đăng nào khẳng định có thông tin RPC mainnet GIWA đều KHÔNG ĐÚNG SỰ THẬT," Giwa giải thích trên mạng xã hội.
Mặc dù phủ nhận trách nhiệm trực tiếp trong vụ tấn công, cho rằng số tiền bị rút cạn từ chuỗi giả mạo, DYORSWAP đã bắt đầu quy trình bồi thường cho người dùng bị ảnh hưởng, khẳng định đã phân phối hơn 200 ETH từ quỹ riêng của mình.
DYORSWAP nhấn mạnh rằng họ sẽ tiếp tục điều tra và tái tạo toàn bộ lịch sử giao dịch của chuỗi giả mạo để xác định và truy vết các địa chỉ của kẻ tấn công.
Mặc dù vậy, người dùng vẫn chỉ trích cách xử lý của DYORSWAP, lập luận rằng nếu không có sự tham gia của họ, sẽ không ai nhận ra việc ra mắt chuỗi giả mạo hay chuyển tiền vào đó, và gọi đây là một vụ lừa đảo kỹ thuật xã hội.
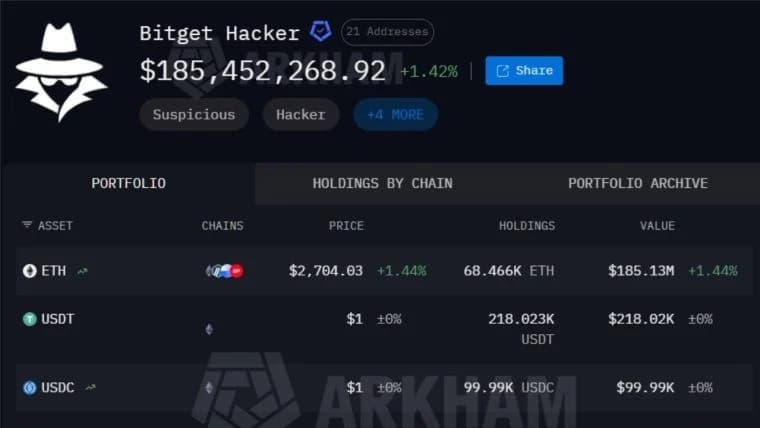
Chiêu trò ra mắt mạng chính Giwa giả mạo này diễn ra sau một loạt sự cố bảo mật nhắm vào cả các nền tảng phi tập trung và tập trung, khiến các nhà đầu tư tiền điện tử luôn trong tình trạng cảnh giác cao độ.

Bài viết này được dịch từ tiếng Anh bằng AI. Phiên bản gốc bằng tiếng Anh là nguồn có thẩm quyền; các bản dịch tự động có thể chứa thông tin không chính xác, đặc biệt là trong thuật ngữ pháp lý và quy định.