Coldcard, 11 Ekim 2026 tarihinde resmi X hesabında müşterileri kritik bir donanım yazılımı güvenlik açığı konusunda yanlış bir uyarıda bulunan bir kimlik avı bağlantısı yayınlamasının ardından bir başka güvenlik tartışmasıyla karşı karşıya kaldı. Şirket, söz konusu gönderiyi sildi ve kullanıcı bilgilerinin ile iki faktörlü kimlik doğrulamanın hâlâ güvenli olduğunu vurguladı. Bu olay, Temmuz ayında yaşanan ve binlerce cüzdanın bilgilerinin sızmasına yol açtığı ve tahmini kayıpların 100 milyon doları aştığı bildirilen yıkıcı tohum oluşturma hatasının ardından meydana geldi.
100 milyon dolarlık fiyaskonun ardından Coldcard X hesabına kimlik avı
YAZAN

PAYLAŞ
Önemli Noktalar
- Coldcard'ın resmi X hesabı, 11 Ekim'de bir kimlik avı bağlantısı yayınladı ve bu durum bir soruşturmanın başlatılmasına neden oldu.
- Sahte gönderiye rağmen Coldcard, kimlik bilgilerinin ve çevrimdışı iki faktörlü kimlik doğrulamanın güvenli olduğunu belirtiyor.
- Bu olay, Coldcard'ın Temmuz ayında yaşadığı ve 100 milyon dolardan fazla zarara yol açtığı bildirilen firmware felaketinin ardından meydana geldi.
Coldcard'ın Güvenlik Kabusu, Resmi X Hesabında Oluşan Kimlik Avı Gönderisiyle Derinleşiyor
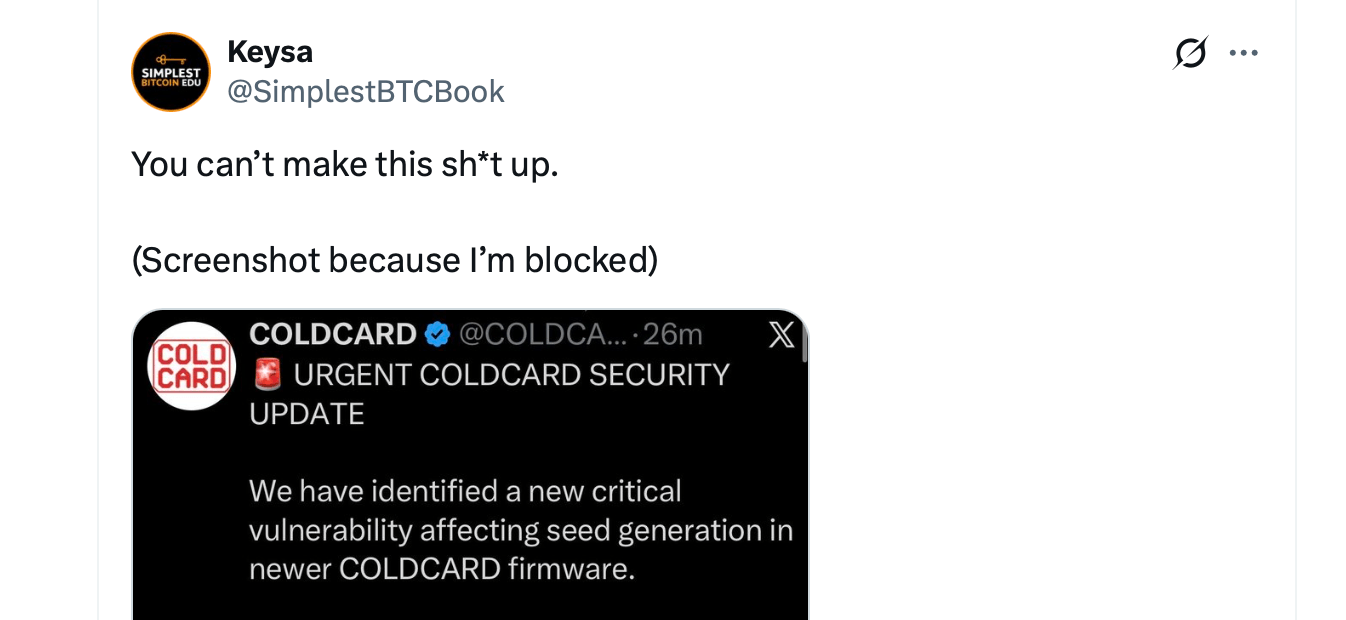
Coldcard'ın başını ağrıtan bir başka güvenlik sorunu daha var ve bu seferki kendi sosyal medya hesabı üzerinden geldi. 11 Ekim Pazar günü sabahın erken saatlerinde, donanım cüzdan üreticisinin resmi X hesabında, müşterileri sözde bir tohum oluşturma güvenlik açığı konusunda uyaran ve onları bir kimlik avı web sitesine yönlendiren sahte bir gönderi yayınlandı.
Mesaj sonunda silindi, ancak bu olay, saldırganların bunu nasıl yayınlayabildiklerine dair rahatsız edici bir soruyu gündeme getirdi. Coldcard, hesap kimlik bilgilerinin ve çevrimdışı iki faktörlü kimlik doğrulamasının sağlam olduğunu iddia ederken, şirketin iç soruşturması da buna karşılık gelen herhangi bir yetkisiz oturum açma veya oturum izine rastlamadı.
Tehlikeli Bir Hedefe Yönelik İkna Edici Bir Uyarı
Sahte mesaj, UTC saatine göre sabah 2 civarında ortaya çıktı ve acil bir Coldcard güvenlik güncellemesi gibi sunuldu. Mesajda, son firmware sürümünün tohum oluşturmayı etkileyen kritik bir güvenlik açığı içerdiği iddia edildi ve müşterilere cüzdanlarını derhal başka bir yere taşımaları talimatı verildi.
Gönderi, birkaç Coldcard donanım modeline atıfta bulunuyordu ve kullanıcıları Coldcard’ın adını kullanan aldatıcı bir web sitesine yönlendiriyordu. Mesajın ifadesi, bu yılın başlarında şirketi vuran gerçek bir güvenlik felaketinden güvenilirlik ödünç aldığı için özellikle sorunluydu.
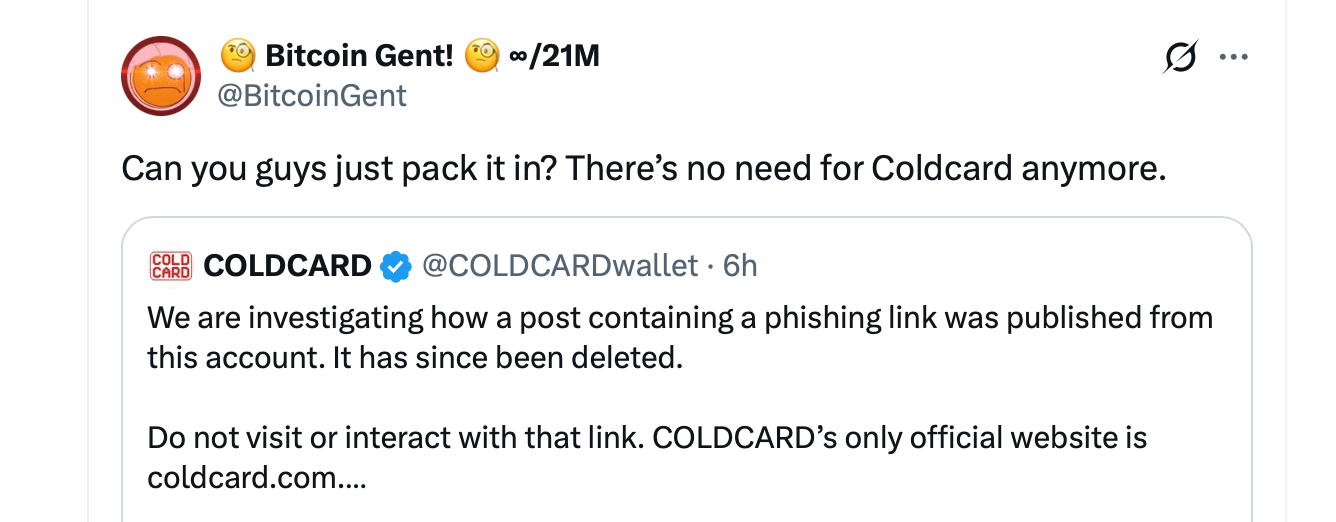
Topluluk üyeleri hemen alarm verdi ve Coldcard sonunda mesajı kaldırdı. UTC saatiyle sabah 5:46 civarında şirket olayı doğruladı ve müşterileri şüpheli bağlantıya tıklamamaları konusunda uyardı. Coldcard şu açıklamayı yaptı:
"Bu hesaptan kimlik avı bağlantısı içeren bir gönderinin nasıl yayınlandığını araştırıyoruz. Gönderi şu anda silinmiştir."
Şirket, coldcard.com'un tek resmi web sitesi olduğunu vurguladı ve hesabının 2017'den beri çevrimdışı iki faktörlü kimlik doğrulama ve sıkı erişim kısıtlamalarıyla işletildiğini belirtti.
Coldcard, X'ten Cevap İstiyor
Yaklaşık 20 dakika sonra Coldcard, X Destek ekibinden acil bir soruşturma açılmasını kamuoyuna açık bir şekilde talep edince olaylar daha da karmaşık bir hal aldı. Üretici, güvenlik incelemesinde yetkisiz hesap erişimine dair herhangi bir kanıt bulunmadığını savundu.
"Hesabımızda bir kimlik avı paylaşımı göründü, ancak buna karşılık gelen herhangi bir oturum açma, oturum veya erişim kaydı bulamıyoruz," diye açıkladı şirket.
Coldcard, bu açıklama henüz doğrulanmamış olsa da, olası bir platform düzeyinde veya idari erişim konusunda endişelerini dile getirdi. Sorun yaşayan donanım cüzdan üreticisi, X'in idari kimlik bilgilerinin darknet pazarlarında satıldığına dair haberlere de atıfta bulundu, ancak bu olayla kendi vakası arasında bir bağlantı kurulamadığını kabul etti.
Şu an için gizem, sahiplerinin normal güvenlik kontrollerinin hiçbir zaman ihlal edilmediğini iddia ettikleri bir hesaba sahte bir mesajın nasıl ulaştığı üzerinde yoğunlaşıyor. Pazar günkü kimlik avı girişimine atfedilebilecek, doğrulanmış herhangi bir mali kayıp bulunmuyor.
Temmuz Ayındaki 100 Milyon Dolarlık Felaket, Coldcard’ı Tekrar Vurdu
Zamanlama daha kötü olamazdı. Temmuz ayında Coldcard, saldırganların güvenlik açığı bulunan cüzdan tohumlarını yeniden oluşturmasına ve o dönemde yaklaşık 100 milyon ila 130 milyon dolar değerinde olduğu tahmin edilen 1.600 ila 1.800 bitcoin çalmasına olanak tanıdığı bildirilen ciddi bir donanım yazılımı kusuruyla karşı karşıya kalmıştı.
Bildirildiğine göre, sorunun kökeni Mart 2021'e dayanıyordu ve amaçlanandan önemli ölçüde daha az rastgelelik üreten hatalı tohum oluşturma işlemiyle ilgiliydi. Saldırganlar, fiziksel cihazların güvenliğini ihlal etmek yerine potansiyel kurtarma ifadelerini çevrimdışı olarak test ederek bu zayıflığı istismar etti.
Coldcard daha sonra yazılım düzeltmeleri yayınladı ve etkilenen müşterilere fonlarını yeni oluşturulan cüzdanlara aktarmaları talimatını verdi. Pazar günkü kimlik avı girişimi, tam da bu endişeyi istismar ederek, kötü amaçlı bir web sitesini meşru güvenlik kılavuzlarının diline büründürdü.
Şeffaf Kılıflar ve Kızgın Müşteriler
Bu son olay, Coldcard’ın şeffaf donanım kılıflarını fiziksel müdahaleye karşı koruma olarak tanıtan ve tartışmalara yol açan 9 Ekim tarihli bir sosyal medya paylaşımının da ardından geldi. Tesadüfen bu sosyal medya paylaşımı, Ledger cihazlarının üçüncü taraf tedarikçiler tarafından veya tedarik zincirinin herhangi bir noktasında kurcalanmış olabileceğinin ortaya çıkmasından sonra yayınlanmıştı.
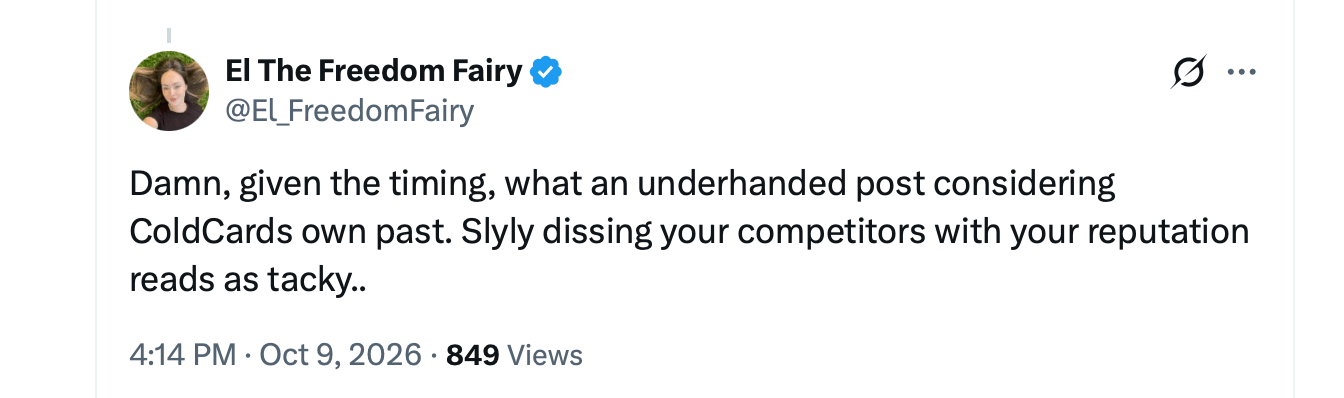
Eleştirmenler, şeffaf plastik ve kurcalanma belirtisi gösteren ambalajların Temmuz ayındaki kayıplara neden olan yazılım kusuruna karşı çok az koruma sağladığını öne sürerek bu paylaşımın zamanlamasını sert bir şekilde eleştirdi. Kripto topluluğunun birçok üyesi, bu paylaşımı zevksiz, durumun ciddiyetini kavrayamayan ve utanmazca yapılmış olarak değerlendirdi. Bazı müşteriler ve gözlemciler ayrıca Coldcard ve kurucu ortağı Rodolfo Novak’ı, X platformunda eleştirenleri ve iddia edilen mağdurları engellemekle suçladı.
Şirket şimdi, bu kez resmi iletişim kanallarının güvenilirliği konusunda bir başka inceleme dalgasıyla karşı karşıya. Coldcard, yazılım güncellemeleri ve cüzdan taşıma talimatları için müşterileri yalnızca kendi resmi web sitesine yönlendirmeye devam ediyor.
Son olay, üreticinin üzerinde özellikle garip bir çelişki bırakıyor. Özel anahtarları çevrimiçi saldırganların erişiminden uzak tutmak üzerine kurulmuş bir şirket, kendi güvenilir iletişim kanalının nasıl bir kimlik avı dolandırıcılığının aracı haline geldiğini araştırmak zorunda kaldı.

Coldcard, yapay zekanın, milyonlarca dolarlık bir Bitcoin toplama işlemiyle bağlantılı beş yıllık bir cüzdan açığının ortaya çıkarılmasına yardımcı olmuş olabileceğini belirtiyor.
Şimdi oku: Coldcard’daki güvenlik açığının ortaya çıkarılmasında yapay zeka rol oynadı mı?

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.