4 Ekim’de Base platformunda 6 milyon dolarlık bir kripto kasası boşaltıldı; ancak en tuhaf yanı, kasanın kime ait olduğu olabilir. Kimse bunu kamuoyuna açıklamadı. Güvenlik firmaları, kasadan yaklaşık 1.783 wstETH’nin izini sürdü; oysa zincir üstü kayıtlar, yedi imzalı anonim bir Safe’e işaret ediyor. Base platformu hacklenmedi, Aave’nin temel sözleşmeleri suçlanmadı ve kasanın sahibi hâlâ ortaya çıkmadı.
7 Gizemli İmzalayıcının Kontrolündeki Kripto Cüzdanından 6 Milyon Dolar Kayboldu
YAZAN

PAYLAŞ
Önemli Noktalar
- Blockaid ve birkaç zincir üstü araştırmacı, kayıpların 6 milyon doları aşmasıyla 4 Ekim'de Base kasasını işaret etti.
- Aave, 1.783 aBaswstETH'yi wstETH'ye dönüştürdü, ancak çekirdek sözleşmeleri suçlanmıyor.
- Base kayıtları, sahipleri hâlâ tespit edilemeyen 7 imzalı bir Safe'e işaret ediyor.
Kimsenin Sahip Çıkmadığı 6 Milyon Dolarlık Kasası
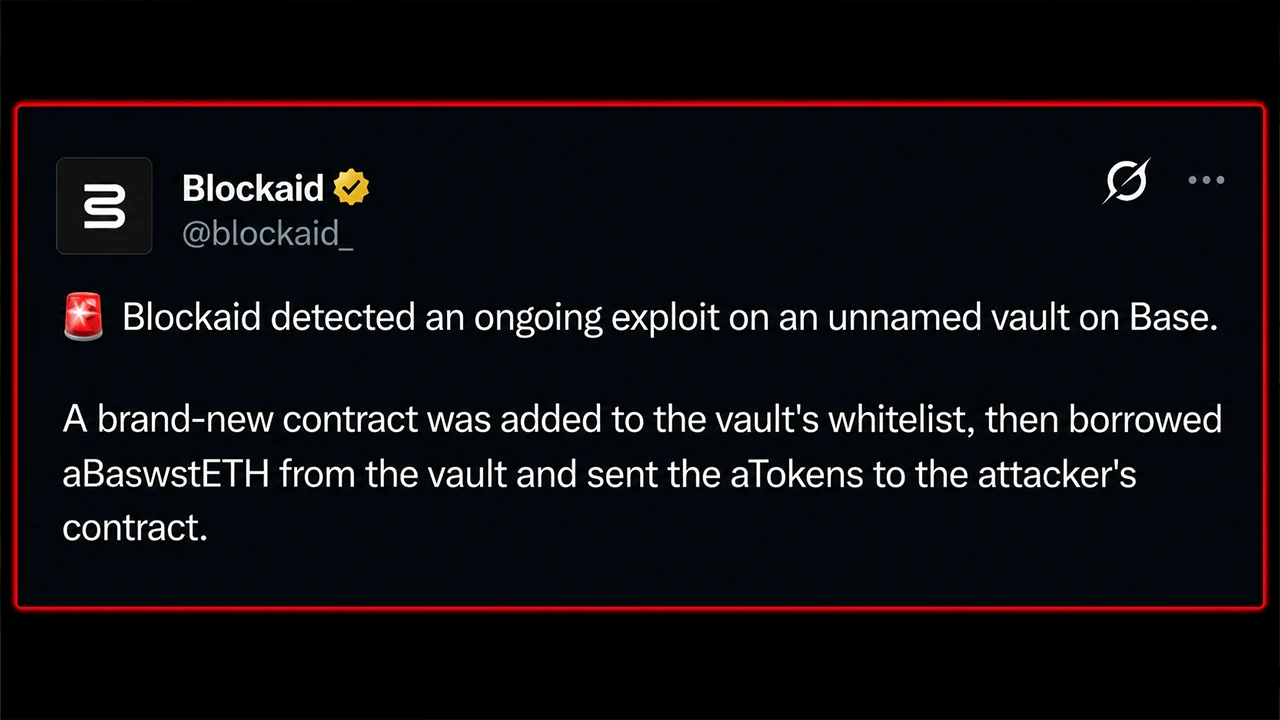
4 Ekim saat 09:21 UTC'de Blockaid, Coinbase'in Ethereum katman iki (L2) protokolü olan Base üzerinde tutulan bir kasada bir istismar vakası yaşandığını tespit etti. O anda yaklaşık 2,02 milyon dolar zaten kaybolmuştu. Yaklaşık 40 dakika sonra, kayıp 6 milyon doları aştı ve güvenlik firmaları, kasadan yaklaşık 1.783 wstETH'nin izini sürdü.
Ardından işler daha da garip bir hal aldı. Hiçbir protokol bu kasayı sahiplenmedi. Kasayı kontrol edenin, yedi imzalayanının kimliği bilinmeyen bir “3’ü 7’den” Safe olduğu anlaşılıyor; bu da, kamuya açık bir sahibi olmayan, milyonlarca dolarlık bir suç mahalli ortaya çıkardı.

Altı Çıkış, Yeni Beyaz Listeye Alınan Bir Sözleşme
Peckshield, Certik ve Exvul, yaklaşık olarak aynı rakam üzerinde hemfikir oldu. Güvenlik firmaları, kasadan 1.783,067 aBaswstETH'nin ödünç alındığını ve Base üzerindeki Aave aracılığıyla yaklaşık 1.783 wstETH'ye dönüştürüldüğünü belirtti.
Basitçe ifade etmek gerekirse, başlangıçta alınan tokenlar, L2 Base'e yatırılan sarılmış (wrapped) staked ether'i temsil eden Aave makbuz tokenlarıydı. Kasaya yeni oluşturulan bir sözleşme beyaz listeye eklendi, bu makbuz tokenları ödünç alındı, saldırganın kontrolündeki bir sözleşmeye aktarıldı ve Aave aracılığıyla altta yatan wstETH karşılığında itfa edildi.
Exvul, altı adet çıkış tespit etti. Ancak, yetki verme sürecindeki tam arızanın ne olduğu henüz teyit edilmedi. Güvenlik firmaları, herhangi bir çekirdek sözleşmenin ele geçirildiğini belirtmedi ve bu olay, Base zincirinin kendisinin hacklenmesi değildi. Bir cüzdanın veya belirli bir Aave pozisyonunun ele geçirildiğine dair spekülasyonlar, sadece spekülasyon olarak kalıyor.
İsimsiz Yedi İmzalayıcılı Bir Kasası
Zincir üstü kayıtlar, bu gizemi görmezden gelmeyi daha da zorlaştırıyor. Boşaltılan kasa, sahibi yaklaşık 324 gün önce oluşturulan bir Safe’e işaret eden bir Openzeppelin şeffaf proxy’sidir. Bu Safe’in çalışması için yedi imzadan üçünün bulunması gerekiyor, ancak herhangi bir kamuya açık protokol adı bulunmuyor ve olayı takip eden güvenlik firmaları tarafından yedi imzalayıcının adreslerinden hiçbiri kamuya açıklanmadı.
Yükseltme yetkisi ayrıdır ve bu da kasa ile nihai olarak onu kontrol eden kişi arasında bir başka sözleşme katmanı eklemektedir. Şu an için, zincir üzerinde görünen işletmeci, anonim 3-of-7 Safe’dir. Boşaltılan proxy adresi 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC’dir, Safe sahibi ise 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4'tür. Basescan ve Arkham Intelligence, ikincisini Safe Proxy Factory 1.4.1 aracılığıyla oluşturulan bir Safeproxy olarak tanımlamaktadır.
Bu ayrım, araştırmacıların gerçekte neyi bildiklerini anlamak açısından önemlidir. Araştırmacılar, kasayı, kasaya ait sahip sözleşmesini, yedi imza adresini ve token izini görebilirler. Göremedikleri şey ise bu adreslerin arkasındaki insan organizasyonu ya da beyaz listenin değiştirilmesinin çalınan kimlik bilgileri, beyaz şapkalı bir hacker, hatalı izinler veya başka bir bilinmeyen zafiyetten kaynaklanıp kaynaklanmadığıdır. Bu boşluğu doldurmak için hiçbir kamuya açık ekip öne çıkmamıştır.
Sistemik risk şimdilik kontrol altında görünse de, çalınan wstETH’lerin piyasaya sürülmesi, paritenin sabitliğine kısa vadede baskı oluşturabilir. Geriye kalan ise ilginç bir tablo: yaklaşık 6 milyon dolar kaybolmuş, zincir üstü araştırmacılar bu akışın arkasındaki mekanizmayı izleyebiliyor ve yedi imza adresi herkesin gözü önünde duruyor. Ancak bu adresleri kontrol eden kişiler, hikayede dikkat çekici bir şekilde yer almıyor.
Bu hikaye hâlâ gelişme aşamasında. Hiçbir protokol bu kasayı sahiplenmedi ve kimse bir hata ya da anahtar güvenliği ihlaliyle ilgili doğrulanmış bir açıklama yayınlamadı. Yeni bilgiler ortaya çıktıkça daha fazla ayrıntı eklenecektir.

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.