Bitcoin Lightning Network düğüm yazılımı projesi, Perşembe akşamı, bir güvenlik yamasının yayınlanmasından yaklaşık 10 gün sonra, 26.06.7 veya daha eski sürümleri çalıştıran Core Lightning operatörlerinin aktif olarak hedef alındığı konusunda uyarıda bulundu. Ekip, saldırganların hangi güvenlik açıklarından yararlandığını henüz tespit edemedi ve çalınan fonlarla ilgili herhangi bir rapor da bulunmuyor. 26.06.8 sürümü, fonları riske atabilecek bir kanal kapatma hatası da dahil olmak üzere çeşitli güvenlik sorunlarını gideriyor ve operatörlere derhal güncelleme yapmaları tavsiye ediliyor.
Core Lightning Uyarıda Bulunurken Bitcoin Lightning Düğümleri Hedef Alındı
YAZAN

PAYLAŞ

Önemli Noktalar
- Core Lightning, saldırganların 26.06.7 veya daha eski sürümdeki düğümleri hedef aldığını belirtiyor.
- 26.06.8 sürümü, fonları tehdit edebilecek güvenlik açıklarına yönelik düzeltmelerle birlikte 22 Eylül'de yayınlandı.
- Core Lightning, acil güncelleme çağrısında bulunurken, operatörlerin şu ana kadar teyit edilmiş herhangi bir kayıp kaydı bulunmuyor.
Saldırganlar Yama Uygulanmamış Düğümleri Hedef Alırken Core Lightning Uyarıda Bulunuyor
Core Lightning, hâlâ eski yazılımı kullanan herkese oldukça basit bir mesaj veriyor: hemen güncelleme yapın. 1 Ekim'de, Bitcoin Lightning Network düğüm uygulaması, saldırganların 26.06.7 veya daha eski sürümleri çalıştıran düğümleri hedef aldığını ve 22 Eylül'de yayınlanan yamayı acil bir güvenlik meselesi haline getirdiğini uyardı.
Saldırganların tam olarak neyi istismar ettiği henüz bilinmiyor. Proje, herhangi bir saldırının başarılı olduğunu veya fonların çalındığını doğrulamadı, ancak 26.06.8 sürümü, hizmet reddi sorunlarından parayı riske atabilecek bir kanal kapatma kusuruna kadar uzanan güvenlik açıklarını düzeltti.
Yama, Uyarıdan Önce Yayınlandı
Elements Projesi kapsamında sürdürülen Core Lightning, saldırganların yamalanmamış düğümleri hedef aldığına dair raporlar aldıktan sonra düğüm operatörlerine “mümkün olan en kısa sürede” en son sürüme geçmelerini söyledi. Kripto şirketi Blockstream bu uyarıyı yaygınlaştırdı ve hâlâ eski sürümleri çalıştıran operatörleri 26.06.8 sürümünü yüklemeye çağırdı.
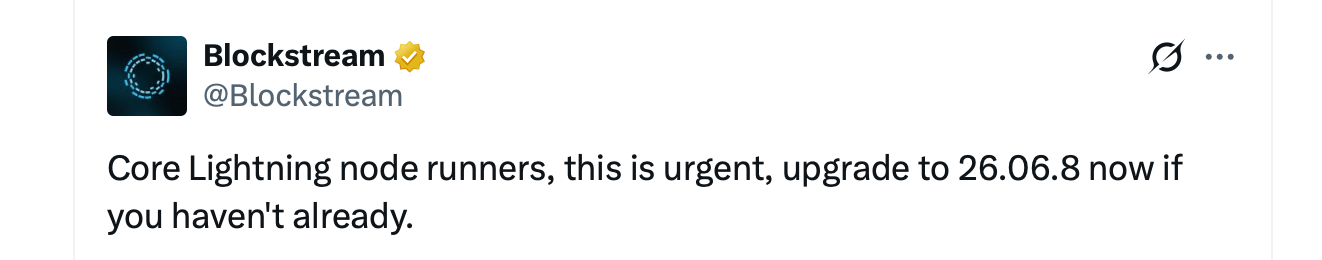
İlginç olan kısım zamanlamadır. 26.06.8 sürümü, saldırı uyarısından yaklaşık 10 gün önce, 22 Eylül’de yayınlandı ve bakım ekibi şimdiden güncelleme yapılmasını şiddetle tavsiye ediyor. Operatörlerin yama uygulamak için zamanı olurken, potansiyel saldırganların altta yatan güvenlik açıklarını tersine mühendislikle çözmesini zorlaştırmak amacıyla bazı testler kasıtlı olarak geri çekildi. Ardından işler kızıştı.
Sürümle ilgili kamuya açık açıklamalar, üç farklı hata sınıfına işaret ediyor. Bunlardan biri, gönderenin düğümünü çökertebilir. Bir diğeri ise Core Lightning’in REST arayüzü üzerinden belleği tüketebilir. En ciddi olanı ise kanal kapatma ile ilgili olup, hatalı çalışan bir ceza mekanizması nedeniyle kullanıcının fonlarına mal olabilir.
Kanal Kapatma İşlemi Ters Gittiğinde
Dahası, Lightning Network’ün ceza sistemi, bir eşin geçerliliğini yitirmiş bir kanal durumunu yayınlayarak hile yapması durumunda, dürüst katılımcının ceza talep edebileceği şekilde tasarlanmıştır. 26.06 sürümündeki bir kusur, Core Lightning’in belirli işlemleri sıradan bir işbirliğine dayalı kapatma olarak yanlış değerlendirmesine ve altında gizlenen iptal edilmiş taahhüdü gözden kaçırmasına neden olabilir.
Böyle bir senaryoda, hile yapanı yakalamak için tasarlanmış yazılım harekete geçemeyebilir ve bu da karşı tarafın, aslında elinden alınması gereken fonlara sahip kalmasına neden olabilir. Proje ekibi, saldırganların bu belirli kusuru, çökme güvenlik açığını, REST sorununu mu yoksa ayrıntıları kısmen gizli kalan başka bir sorunu mu istismar ettiklerini açıklamadı.
Bu ayrım önemlidir. Bu, Bitcoin’in kendisindeki bir güvenlik açığı değildir. Bitcoin üzerine inşa edilmiş bir ölçeklendirme ağı olan Lightning Network’ün bir uygulaması olan Core Lightning’i etkiler. LND, Eclair ve LDK, güvenlik bildiriminde adı geçmemiştir; ayrıca sıradan cüzdan kullanıcıları mutlaka Core Lightning düğümlerini çalıştırmazlar. Maruz kalma durumları, cüzdanlarının arkasında yer alan altyapıya bağlıdır.
Ağustos’ta Başlayan Bir Güvenlik Döngüsü
Perşembe günkü uyarı birdenbire ortaya çıkmadı. 26 Ağustos’ta Core Lightning, yapay zeka tarafından üretilen çok sayıda güvenlik açığı raporunu incelediğini açıkladı. Bunların birçoğunun geçerli olduğu ortaya çıktı ve bu da koordineli bir düzeltme çalışmasını tetikledi.
Operatörlere, düğmeyi basitçe kapatmamaları söylendi. Bunun yerine Core Lightning, –offline seçeneğiyle yeniden başlatılmasını önerdi; bu, daemon'un blok zincirini izlemeye devam etmesini ve zorla kapatma durumlarına yanıt verebilmesini sağlarken eş bağlantıları keser. Gücü kesilmiş bir düğüm bu işi yapamaz. 26.06.7 sürümü 28 Ağustos civarında yayınlandı, ancak 15 Eylül’de fonları etkileyebilecek deneysel özelliklerle ilgili başka bir soruşturma başlatıldı. Altı gün sonra 26.06.8 sürümü çıktı. Bundan yaklaşık 10 gün sonra, aktif hedefleme raporları gelmeye başladı.
Çevrimiçi Para, Yama Uygulamasını Farklı Kılar
Lightning düğümleri, çekmecede tozlanan soğuk cüzdanlar değildir. Düğümlerin ödemeleri gerçek zamanlı olarak yönlendirmesi gerektiğinden, kanal anahtarları çevrimiçi kalır. Bu durum, güncel olmayan yazılımı sadece çalışma süresi açısından bir baş ağrısından daha fazlası haline getirir. Fonlar, bir saldırganın kırmaya çalıştığı sistemin tam içinde bulunabilir.
Kamuya açık bir kayıp tablosu bulunmamaktadır ve Core Lightning, saldırıların başarılı olduğunu açıklamamıştır. Şu an için, hâlâ 26.06.7 veya daha eski bir sürümü çalıştıran her düğüm, projenin saldırganların hedef aldığı grubunda yer almaktadır. Operatörlere, 26.06.8 veya daha yeni bir sürümü yüklemeleri, imzaları veya Docker özetlerini doğrulamaları ve riskleri tam olarak anlamadıkları sürece deneysel özellikleri devre dışı bırakmaları tavsiye ediliyor.
Yama günlerdir kamuya açık durumda. Şimdi ise birileri, yamayı yüklememiş olanların kapısını çalıyor gibi görünüyor. Bu arada pek çok kişi, yapay zeka destekli keşifler sayesinde kripto sektöründe daha kaç tane hata bulunacağını merak ediyor.

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.