Araştırmacılar, 459.000 dolarlık bir cüzdan boşaltma olayının izini, daha önce aynı bot aracılığıyla 27 işlem için fon sağlayan bir adrese kadar sürdüler; bu durum, özel anahtarların nasıl ele geçirildiğine dair soruları gündeme getirdi.
Araştırmacılar, 459.000 dolarlık bot saldırısını gerçekleştiren kişinin öncelikle bir müşteri olduğunu belirtiyor
YAZAN
PAYLAŞ
Önemli Noktalar
- 30 Eylül'de yaşanan özel anahtar sızıntısının ardından, Tradewiz kullanıcıları 20.933 cüzdanda toplam yaklaşık 459 bin dolarlık kayıp yaşadı.
- Bitquery, paranın çekildiği cüzdanı daha önce gerçekleştirilen 27 TradeWiz işlemiyle ilişkilendirdi ve bu durum, anahtar güvenliği konusunda soru işaretleri yarattı.
- Tradewiz, geri ödemeleri tamamlama ve SOL PVP cüzdan anahtarlarının nasıl sızdırıldığının açıklanması konusunda baskı altında.
Bitquery, 459.000 Dolarlık Tradewiz Boşaltımını 27 İşlemde Kullanılan Cüzdana İzledi
Çalınan kripto paraları toplamadan önce, söz konusu cüzdan sıradan memecoin işlemlerinin ödenmesine yardımcı olmuştu.
Bu, kullanıcıları 30 Eylül'de cüzdan boşaltma olayına maruz kalan Solana ticaret botu Tradewiz hakkında Bitquery'nin yürüttüğü soruşturmada ortaya çıkan beklenmedik bir bulgudur.
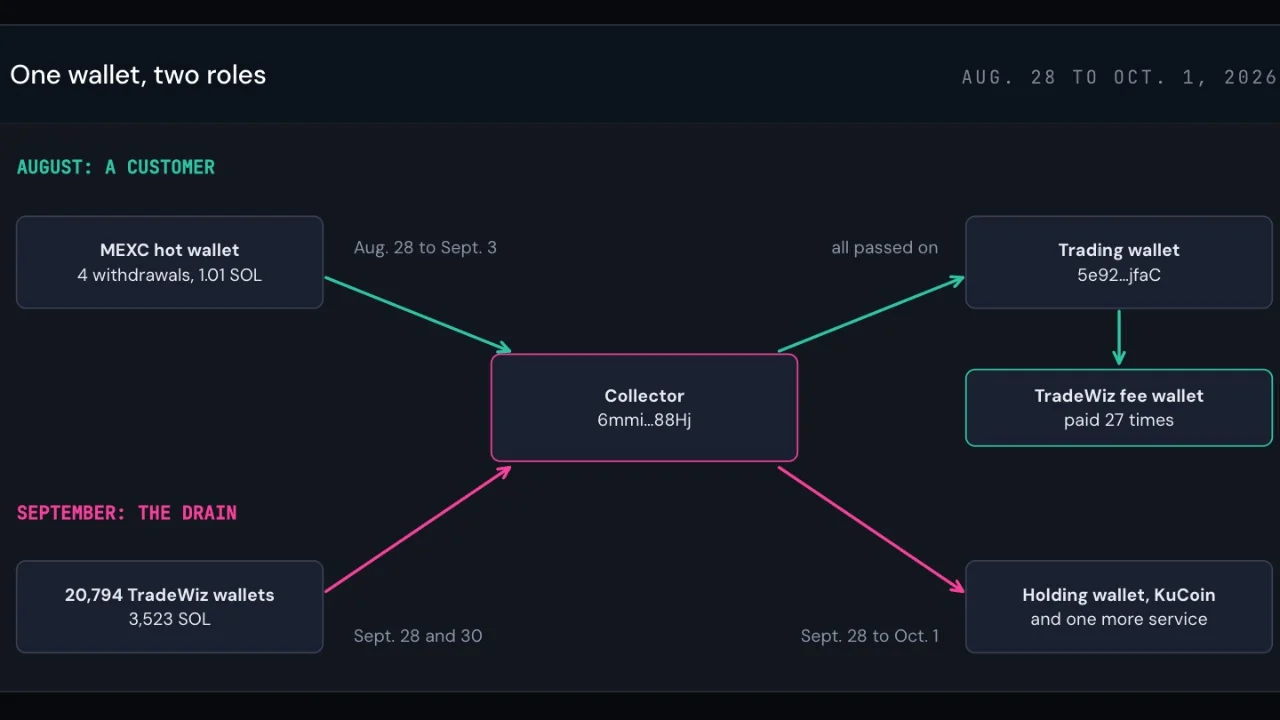
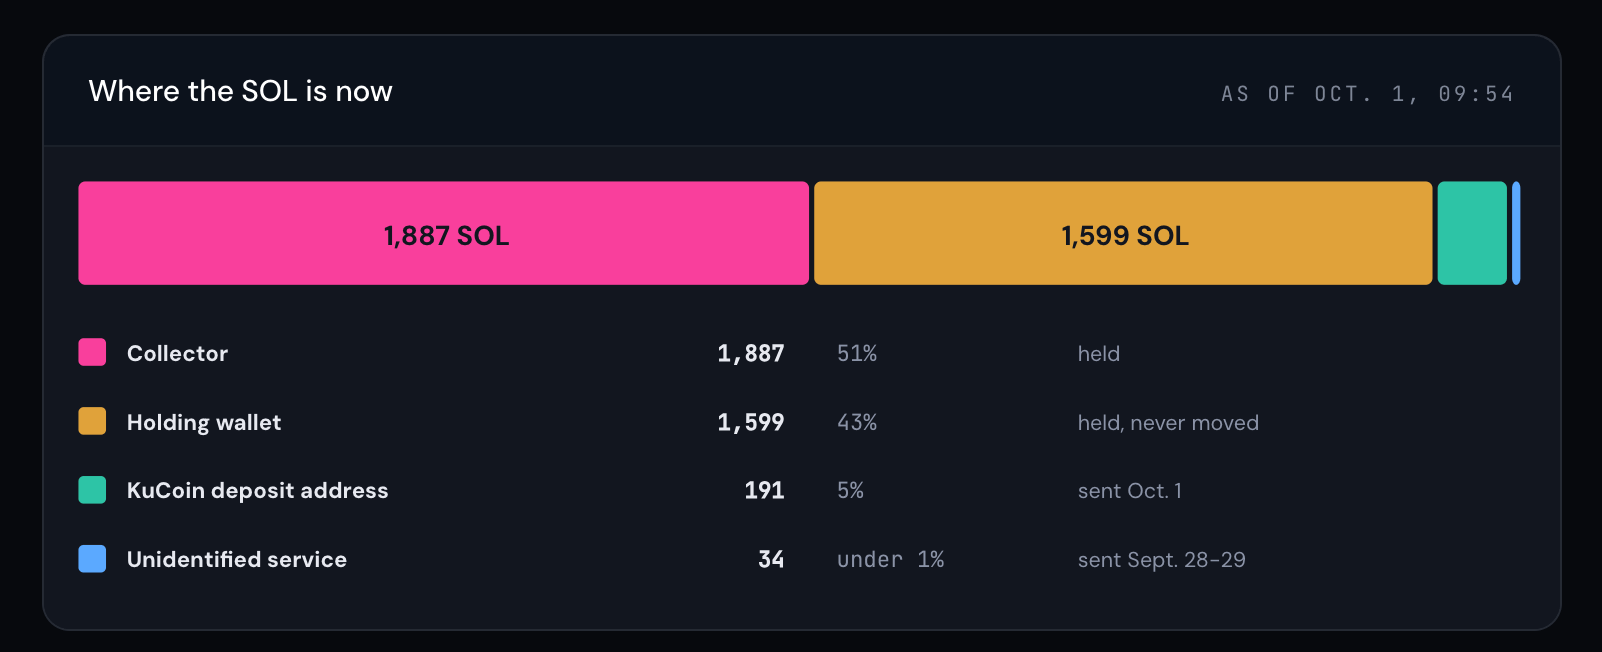
Araştırmacılar, çalınan fonları toplayan adresi, bir ay önce Tradewiz aracılığıyla 27 işlem gerçekleştiren başka bir cüzdanla ilişkilendirdi. Yaptıkları hesaplamada, 20.933 cüzdanın etkilendiği ve SOL, tokenlar ile token hesaplarının kapatılmasıyla geri kazanılan mevduatlar dahil olmak üzere yaklaşık 459.000 dolarlık bir tutarın çalındığı tespit edildi. Bu tahminde SOL'un değeri 120 dolar olarak hesaplandı.
Bu bağlantı, araştırmacılara bir başlangıç noktası sunuyor. Ancak cüzdanları kimin kontrol ettiği veya özel anahtarların nasıl ele geçirildiği konusunda bir sonuca varmıyor.
Bot Durdu, Ancak Hırsızlık Devam Etti
Bitquery, bot aracılığıyla yapılan işlemlerin ana para çekme işleminin başlamasından 41 dakika sonra durduğunu tespit etti. Bu operasyonda toplanan SOL'un yaklaşık %73'ü daha sonra çalındı.
Tradewiz’in 30 Eylül’de X üzerinden yayınladığı güvenlik duyurusu, olayı SOL PVP dışa aktarma özelliğiyle ilgili özel anahtarın sızmasına bağladı. Duyuruda, müşterilere mevcut SOL PVP cüzdan adreslerini kullanmayı bırakmaları talimatı verildi.
Şirket, “Bu olaydan kaynaklanan kayıplar için kullanıcılara tam tazminat ödeyeceğiz” diye yazdı.
Daha sonra X üzerinden yapılan bir güncellemede, ilk geri ödemelerin gönderildiği ve her talebin doğrulama gerektirdiği belirtildi. Tradewiz ayrıca, güvenlik kontrolleri yürütülürken EVM hizmetlerinde önlem amaçlı bir ara verildiğini duyurdu.
Bu açıklamalar, müşterilerin kafasında iki ayrı soru işareti bırakıyor: kayıplarının ne zaman telafi edileceği ve cüzdanlarını koruyan sistemde neyin arızalandığı.
Güvenlik Sözü ile Özel Anahtar Sızıntısı
Tradewiz’in kendi belgeleri, olayı özellikle rahatsız edici hale getiriyor.
Şirketin SSS bölümünde, kullanıcıların cüzdan anahtarlarını içe ve dışa aktarmasına izin veriliyor, ancak dışa aktarmamaları tavsiye ediliyor. Burada şöyle belirtiliyor: “Özel anahtarlarınızı dışa aktarmayarak, varlıklarınızın %100 güvenliğini sağlayabiliriz.”
Şirketin daha sonra yaptığı açıklama, bu güvenceyi sorgulanır hale getiriyor. Kullanıcılar, hangi cüzdanların maruz kaldığı, dışa aktarma özelliğinin nasıl tehlikeye atıldığı ve hizmetlerin yeniden başlamasından önce nelerin değiştiği konusunda bir açıklamaya ihtiyaç duyuyor.
Tradewiz tarafından şu ana kadar yapılan kamuoyuna yönelik açıklamalar, bu soruları çözmeden güvenlik güncellemelerini ve tazminat taahhütlerini anlatıyor.
İzler Borsa Hesaplarına Uzanıyor
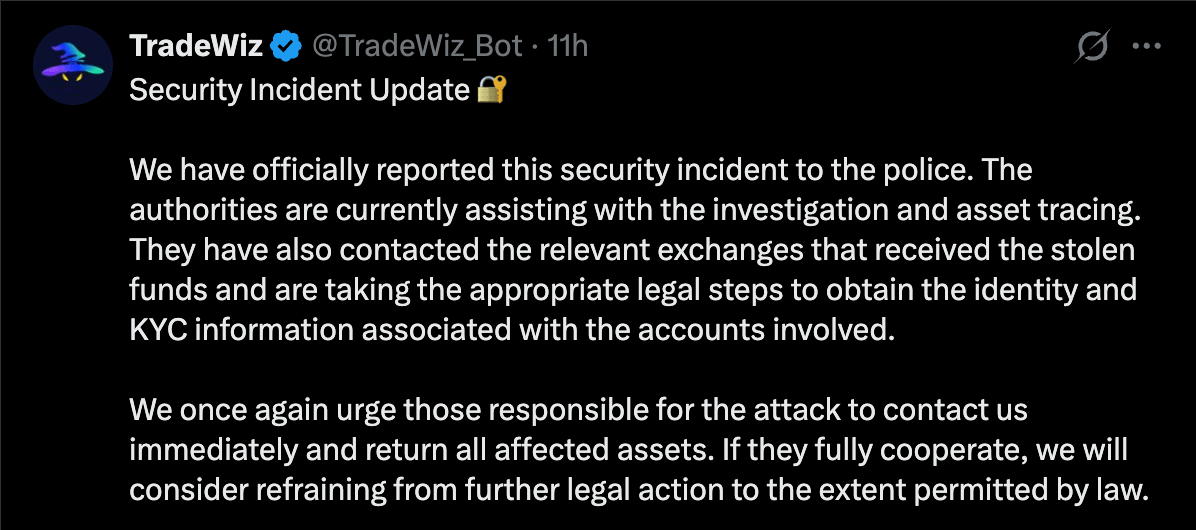
1 Ekim’de Tradewiz, X platformunda polisin varlıkların izlenmesine yardımcı olduğunu ve kimlik ile hesap doğrulama bilgilerini almak için borsalarla iletişime geçtiğini belirtti.
Şirket ayrıca, sorumlu kişilerin işbirliği yapması ve varlıkları iade etmesi halinde, yasal olarak izin verilen durumlarda daha fazla yasal işlemden vazgeçmeyi değerlendireceğini de belirtti.
Bitquery, önceki fon akışlarını MEXC’den yapılan para çekimlerine ve daha sonra Kucoin’in bir para yatırma adresine yapılan transferlere kadar izledi. Bu bağlantılar, her iki borsanın da hırsızlığa karıştığını göstermez. Ancak, soruşturmacıların takip edebileceği potansiyel kayıtları ortaya koymaktadır.
Etkilenen yatırımcılar için bir sonraki önemli kanıt, geri ödemelerin tamamlanması ve ihlale ilişkin teknik bir rapor olacaktır. Soruşturmacılar için ise, hırsızlık olayının kendisinden ziyade, daha önceki müşteri faaliyetleri daha yararlı olabilir.

Bu makale yapay zeka kullanılarak İngilizceden çevrilmiştir. Orijinal İngilizce sürüm yetkili kaynaktır; otomatik çeviriler, özellikle hukuki ve düzenleyici terminolojide hatalar içerebilir.