Cinco meses depois que invasores enganaram uma ponte baseada na Layerzero para que liberasse 116.500 rsETH, no valor de cerca de US$ 292 milhões, sem a correspondente queima de tokens, a disputa sobre quem foi o responsável chegou aos tribunais. A Evercrest Technologies, empresa por trás do KelpDAO, entrou com uma ação civil na Colúmbia Britânica contra a Layerzero Labs e seu CEO, Bryan Pellegrino. O dinheiro foi transferido em um único bloco. Descobrir quem deve arcar com os custos pode levar muito mais tempo.
KelpDAO processa a Layerzero por causa de uma falha na ponte de 292 milhões de dólares
ESCRITO POR

PARTILHAR
Pontos principais
- A Kelp afirma que a ponte da LayerZero liberou 116.500 rsETH, no valor de cerca de US$ 292 milhões, em 18 de abril.
- A Aave enfrentou uma estimativa de perdas entre US$ 123,7 milhões e US$ 230,1 milhões após a exploração do rsETH pela Kelp.
- A Kelp processou a LayerZero em 24 de setembro; Pellegrino considera a ação civil “sem mérito”.
Há cinco meses, uma ponte que transportava o rsETH da KelpDAO recebeu uma mensagem que parecia indicar que 116.500 tokens haviam sido queimados em outra blockchain. Mas isso não havia ocorrido. A ponte acreditou na mensagem mesmo assim e liberou cerca de US$ 292 milhões em rsETH na Ethereum em um único bloco. O invasor imediatamente utilizou grande parte desse valor para tomar emprestado ativos reais da Aave.
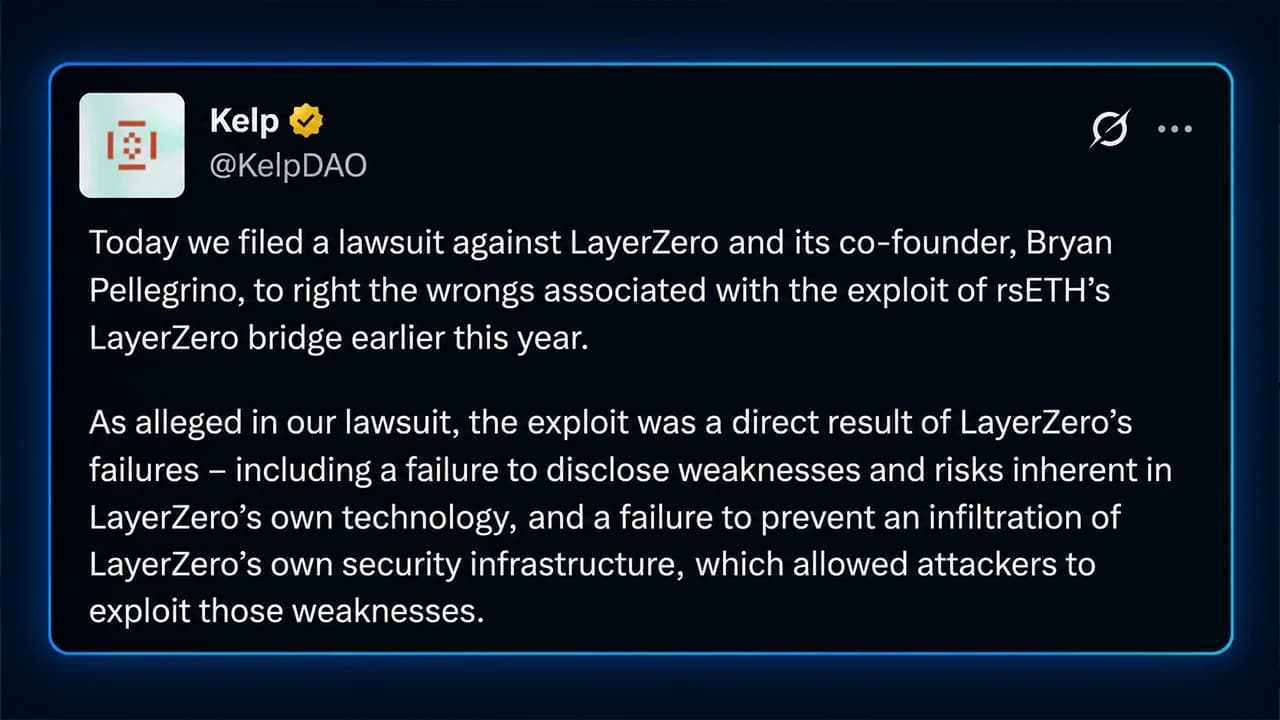
Agora, as empresas por trás do sistema estão indo para a Justiça. Em 24 de setembro, a Evercrest Technologies Inc., empresa responsável pelo Kelp, entrou com uma ação civil na Colúmbia Britânica contra a Layerzero Labs e seu CEO, Bryan Pellegrino, transformando uma disputa de meses de acusações mútuas em uma batalha judicial em torno de uma questão aparentemente simples: De quem era o ponto fraco?
“Hoje entramos com uma ação judicial contra a Layerzero e seu cofundador, Bryan Pellegrino, para corrigir os erros associados à exploração da ponte Layerzero do rsETH no início deste ano”, escreveu a conta do KelpDAO no X. “Conforme alegado em nossa ação judicial, a exploração foi resultado direto das falhas da LayerZero — incluindo a omissão na divulgação de vulnerabilidades e riscos inerentes à própria tecnologia da LayerZero, bem como a incapacidade de impedir uma infiltração na própria infraestrutura de segurança da LayerZero, o que permitiu que os invasores explorassem essas vulnerabilidades.”
Uma mensagem desbloqueou US$ 292 milhões
O problema começou às 17h35 UTC do dia 18 de abril. O rsETH da Kelp utilizava a tecnologia LayerZero para se deslocar entre blockchains. Sua rota da Unichain para a Ethereum dependia do que é conhecido como rede de verificadores descentralizados 1-de-1, ou DVN. Em linguagem simples, um único verificador ficava entre uma mensagem recebida e a liberação dos tokens.
Esse verificador deveria garantir que o rsETH tivesse realmente sido queimado ou bloqueado na cadeia de origem antes que uma quantia equivalente fosse liberada na Ethereum. Os invasores encontraram uma maneira de contornar essa verificação.
Um pacote falsificado foi verificado, confirmado e entregue na Ethereum. O adaptador da ponte liberou 116.500 rsETH, mesmo que não tivesse ocorrido a queima correspondente. Seu saldo caiu de 116.723 rsETH para apenas 223 rsETH em um único bloco. Aproximadamente 18% do suprimento de rsETH em circulação havia efetivamente desaparecido. Não é exatamente trocado de bolso. As explorações de pontes se tornaram, então, um tema central em maio.
Os contratos fizeram o que lhes foi ordenado
O estranho é que os contratos de tokens da Kelp aparentemente não apresentaram falhas. A Chainalysis descobriu que a fraude ocorreu fora da cadeia. A Layerzero afirmou posteriormente que um invasor aplicou engenharia social em um de seus desenvolvedores em 6 de março, roubou credenciais de sessão e acessou a nuvem RPC da empresa. A infraestrutura RPC é, essencialmente, a “tubulação” que o software usa para perguntar a uma blockchain o que aconteceu.
Os invasores supostamente contaminaram os nós internos usados pelo verificador da Layerzero. Então, em 18 de abril, provedores externos de RPC foram atingidos por um ataque distribuído de negação de serviço (DDoS), direcionando o verificador para os nós comprometidos. Esses nós forneceram informações falsas indicando que uma queima legítima havia ocorrido. Com apenas um verificador checando a mensagem, não houve uma segunda opinião.
O pacote falsificado recebeu sinal verde. O relatório de incidente posterior da Layerzero, citando trabalhos da Mandiant e da Crowdstrike, atribuiu a invasão ao Trader-Traitor, também conhecido como UNC4899, um grupo ligado à Coreia do Norte associado ao mais amplo Grupo Lazarus. Essa atribuição continua sendo uma avaliação de inteligência, e não uma conclusão no processo civil da Colúmbia Britânica.
Então, a Aave Levou o Golpe
O invasor dividiu o rsETH recém-lançado entre sete endereços e depositou cerca de 89.567 rsETH no Aave V3 na Ethereum e na Arbitrum. Esse lastro falsificado de repente se tornou garantia para empréstimos reais. O invasor tomou emprestado aproximadamente 82.650 wrapped ether (WETH) e 821 wrapped staked ether (wstETH). O Protocol Guardian da Aave começou a congelar as reservas de rsETH e wrsETH por volta das 19h UTC.
A Kelp suspendeu os contratos cerca de 46 minutos após a primeira drenagem e impediu um segundo pacote falsificado envolvendo aproximadamente 40.000 rsETH, com valor estimado entre US$ 95 milhões e US$ 100 milhões. O primeiro já foi suficiente. As estimativas do prejuízo resultante para a Aave variaram de US$ 123,7 milhões a US$ 230,1 milhões, dependendo de como as perdas foram, em última instância, distribuídas.
Na época, dados da Defillama mostraram que o valor total bloqueado (TVL) das finanças descentralizadas (DeFi) caiu em mais de US$ 14 bilhões nos dias seguintes à exploração, enquanto a Binance Research posteriormente relacionou a onda mais ampla de explorações de abril, incluindo o caso Kelp, a cerca de US$ 13 bilhões em saídas de capital do DeFi. A essa altura, a pressão já estava alta.
A pergunta de US$ 292 milhões: de quem foi a culpa?
A Layerzero e a Kelp concordam em muitos dos mecanismos subjacentes. Elas discordam veementemente sobre quem arca com a responsabilidade por eles. A Layerzero reconheceu que seu ambiente RPC foi comprometido, mas também apontou a configuração de verificador “1-de-1” da Kelp como o único ponto de falha. A empresa afirma que havia recomendado configurações utilizando múltiplos verificadores.
A Kelp conta uma história diferente. Ela afirma que a configuração “1 de 1” era o padrão documentado da Layerzero, que a Layerzero revisou e aprovou por escrito a implantação da Kelp e que foi informado à Kelp que as configurações padrão estavam corretas. A Kelp também citou números da Dune indicando que cerca de 47% das aplicações da Layerzero, representando mais de 1.200 contratos, utilizavam essa configuração.
Essa divergência está no cerne da nova ação civil. A Kelp alega que a Layerzero não divulgou riscos tecnológicos, não impediu que invasores comprometessem a infraestrutura utilizada por seu verificador e havia aprovado a configuração da Kelp antes da exploração. Pellegrino classificou a ação como “sem mérito” e afirmou que se defenderá, bem como à Layerzero, em Vancouver. Nenhum tribunal decidiu quem está certo.
“A Evercrest (KelpDAO) entrou hoje com uma notificação de ação civil na Colúmbia Britânica contra mim e a LZ. A ação continua sem fundamento; irei encontrá-los em Vancouver e me defender da maneira adequada”, escreveu Pellegrino.
A Layerzero alterou as regras posteriormente
O que aconteceu após a exploração da vulnerabilidade acrescenta mais uma complicação. A Layerzero deixou de oferecer suporte a configurações DVN 1-de-1 para transferências de alto valor e passou a adotar configurações padrão com múltiplos verificadores. Nos dias 8 e 9 de maio, a empresa pediu desculpas por suas comunicações e afirmou que “cometeu um erro ao permitir que nosso DVN atuasse como um DVN 1/1 para transações de alto valor”.
Isso não foi uma admissão de que a Layerzero é legalmente responsável pelas perdas da Kelp. No entanto, coloca um fato incômodo em evidência: a configuração no centro da disputa é aquela que a própria Layerzero afirmou posteriormente que não deveria ter sido permitida para transferências de alto valor. A Kelp foi além e mudou de estratégia.
No início de maio, anunciou planos para transferir o rsETH do sistema OFT da Layerzero para a infraestrutura CCIP e CCT da Chainlink. O Solv Protocol e outros projetos também transferiram ativos substanciais para fora da Layerzero após o incidente. Enquanto isso, os esforços de recuperação se espalharam muito além da Kelp.
O Conselho de Segurança da Arbitrum congelou cerca de 30.765,67 ETH, que na época valiam aproximadamente US$ 71 milhões, vinculados ao autor da exploração. Participantes do setor, incluindo Aave, Lido, Ether.fi, Ethena, Mantle, Consensys e Joe Lubin, organizaram apoio à recuperação por meio da DeFi United. No final de maio, a Kelp informou que sua última parcela de recuperação havia sido transferida e que a emissão, os resgates e as transações entre redes estavam de volta.
Agora, o caso “Paper Trail” vai a julgamento
O caso de Vancouver muda o foro, mas ainda não os fatos. A ação está registrada no Tribunal de Justiça de Vancouver sob o número de processo 267169, mas a notificação completa da ação civil ainda não foi disponibilizada publicamente. Isso significa que as causas exatas da ação e o valor da indenização que a Kelp está buscando ainda não foram verificados de forma independente.
O que a ação judicial pode fazer é examinar minuciosamente a documentação. A Kelp afirma que a Layerzero aprovou sua configuração por escrito. A Layerzero alega que a Kelp escolheu uma configuração com um único verificador, apesar das recomendações a favor de verificações múltiplas. Um tribunal pode exigir a apresentação de documentos, examinar essas comunicações e determinar quais obrigações legais cada parte realmente cumpriu.
Essa questão vai além de uma única exploração na ponte de US$ 292 milhões. A DeFi depende cada vez mais de camadas de infraestrutura externa que informam aos contratos inteligentes o que aconteceu em outro lugar. Os contratos podem ser impecáveis e, mesmo assim, agir com base em uma mentira se o mecanismo que lhes fornece informações estiver comprometido.
Em 18 de abril, um verificador acreditou nessa informação falsa, e 116.500 rsETH apareceram na blockchain do Ethereum sem terem sido queimados em nenhum outro lugar. A tecnologia levou um bloco para tomar sua decisão. Agora, cabe a um juiz analisar o caso.

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.