A Bitget informou ao Bitcoin.com News que começou a restabelecer as retiradas depois que invasores exploraram uma vulnerabilidade de segurança de um terceiro para roubar aproximadamente US$ 388 milhões da corretora de criptomoedas. A corretora de criptomoedas afirmou que suas chaves privadas e carteiras frias nunca foram comprometidas, e que os saldos dos clientes permanecem intactos. Até a manhã desta segunda-feira, a Bitget havia processado 9.585 saques de bitcoin, totalizando 4.098 BTC, com a retomada de saques de outras criptomoedas prevista para o decorrer da semana.
Bitget retoma saques de Bitcoin enquanto a investigação sobre o hack de US$ 388 milhões se amplia
ESCRITO POR

PARTILHAR
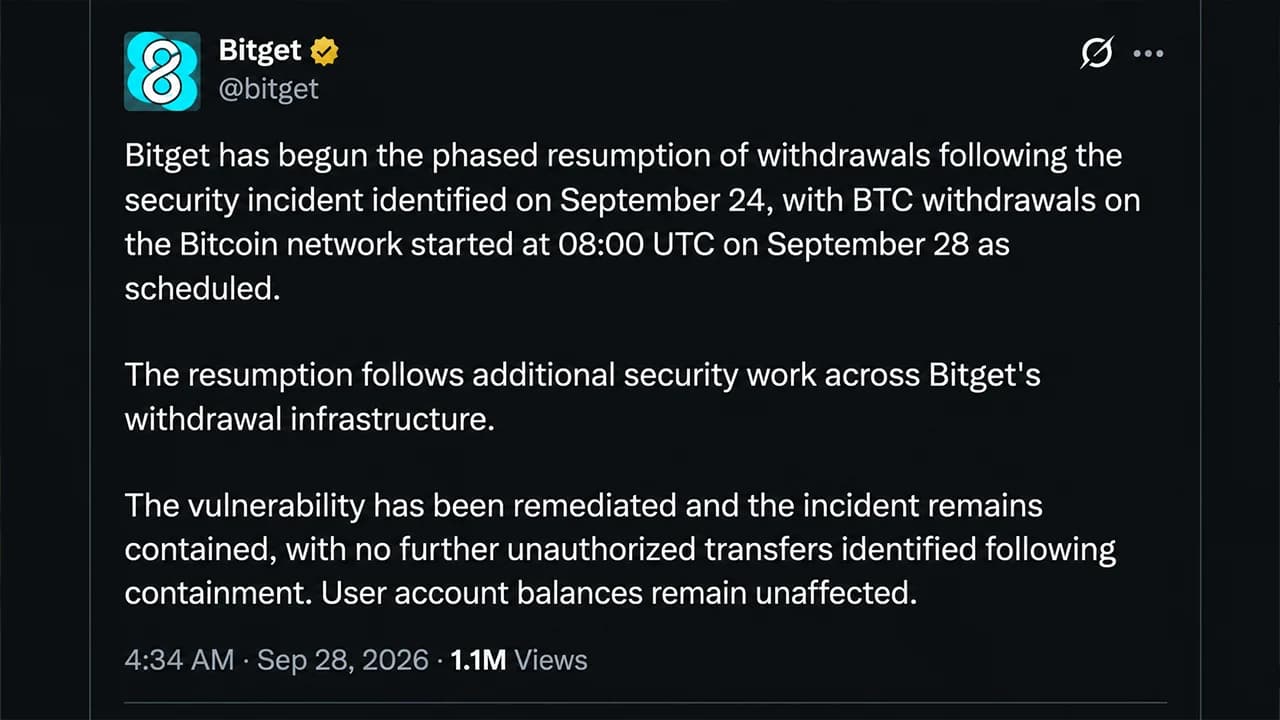
Principais pontos
- O comunicado da Bitget compartilhado com o Bitcoin.com News explica que a corretora atribuiu a violação de US$ 388 milhões ao roubo de credenciais obtidas por meio de uma falha de segurança de terceiros.
- A Bitget processou 9.585 saques de BTC, totalizando 4.098 BTC, até as 9h UTC do dia 28 de setembro.
- A Bitget planeja restabelecer as retiradas de ETH em 29 de setembro e divulgar seu relatório de segurança ainda esta semana.
Vazamento de US$ 388 milhões da Bitget atribuído a falha de segurança de terceiro
O período de oito anos sem um incidente de segurança dessa magnitude chegou a um fim abrupto para a Bitget em 24 de setembro, quando invasores exploraram uma vulnerabilidade em um produto de segurança de terceiros e fugiram com aproximadamente US$ 388 milhões.
Quatro dias depois, de acordo com um comunicado compartilhado com o Bitcoin.com News, a corretora está reabrindo seus canais de saques, começando pelo bitcoin. A Bitget afirma que seu Fundo de Proteção ao Usuário, de mais de US$ 464 milhões, continua disponível para proteger os clientes, enquanto investigadores da blockchain continuam rastreando os ativos roubados. A última divulgação também revela um detalhe peculiar: os invasores não precisaram roubar chaves privadas para realizar o roubo.
Em seu comunicado de 28 de setembro, atribuído à CEO Gracy Chen, a corretora reconheceu a gravidade do incidente, explicando que seu histórico anterior de segurança não era desculpa para o que aconteceu.
“O incidente de 24 de setembro é a primeira vez em oito anos que um ataque dessa natureza violou a infraestrutura da Bitget Exchange”, afirmou a empresa. “Esse histórico não diminui a gravidade do incidente. Ele estabelece o padrão pelo qual a resposta da Bitget deve agora ser avaliada.”
Credenciais roubadas permitiram que os invasores contornassem as proteções da carteira
A investigação inicial da Bitget constatou que os invasores obtiveram credenciais internas de alto nível por meio de uma vulnerabilidade em um produto de segurança externo. Essas credenciais permitiram que eles emitissem comandos fraudulentos de saque para o sistema de carteiras da corretora, contornando os controles de risco existentes.
A Bitget explicou:
“A investigação constatou que o invasor explorou uma vulnerabilidade em um produto de segurança de terceiros para obter credenciais internas de alto nível.”
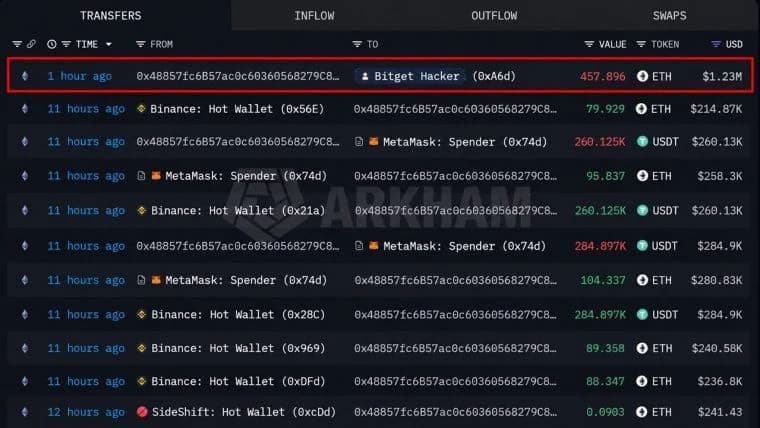
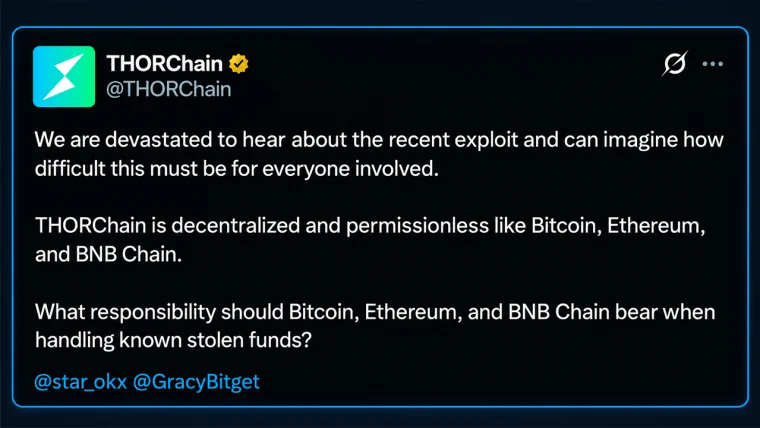
A empresa acrescentou que essas credenciais possibilitaram transferências não autorizadas, ao mesmo tempo em que enfatizou que “as chaves privadas não foram comprometidas e as carteiras frias não foram afetadas”. A infraestrutura comprometida facilitou transferências não autorizadas em várias redes de blockchain, incluindo Ethereum, XRP Ledger e Tron. Além disso, plataformas como a Thorchain e outros canais, como Uniswap, 1inch Fusion e Stargate, foram utilizados.
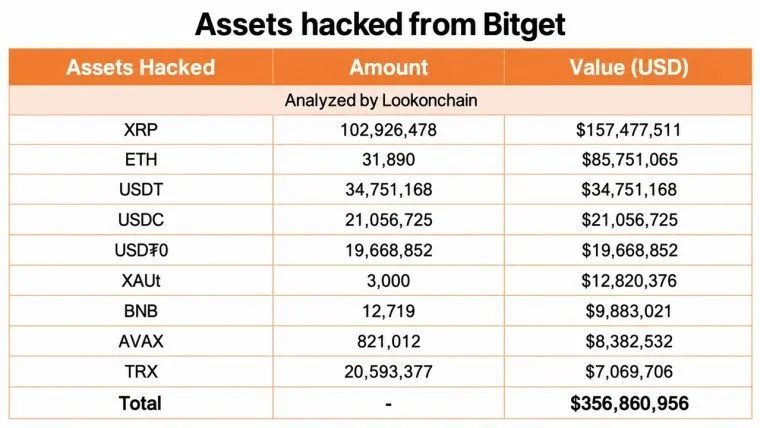
A Bitget estimou inicialmente o prejuízo em US$ 351,6 milhões, antes que uma reconciliação posterior elevasse o valor para aproximadamente US$ 388 milhões. Em vez de quebrar os mecanismos criptográficos que protegem os ativos dos clientes, os invasores exploraram o acesso confiável à infraestrutura responsável pela autorização de saques. “A Bitget identificou a rota do ataque, corrigiu a vulnerabilidade e reforçou os controles em toda a sua infraestrutura de saques”, explicou a empresa na segunda-feira.
A corretora está agora revisando suas dependências de segurança de terceiros, controles internos de acesso, verificação de saques e detecção de atividades anormais. Ela afirma que os saldos das contas dos clientes permanecem inalterados.
Retiradas de Bitcoin são retomadas enquanto investigadores buscam fundos roubados
A Bitget informou que começou a restabelecer os saques de BTC nas redes Bitcoin e BSC às 8h UTC do dia 28 de setembro. Às 9h, a corretora informou ter processado 9.585 saques de BTC, totalizando aproximadamente 4.098 BTC. Quanto à estimativa atualizada de prejuízo, a empresa esclareceu que ela “não representa transferências não autorizadas adicionais após a contenção”.
Enquanto isso, os especialistas forenses Mandiant e Slowmist estão auxiliando na investigação, examinando os métodos de ataque, validando medidas corretivas e rastreando a criptomoeda desaparecida. “Alguns ativos afetados já foram congelados por meio da coordenação com parceiros do setor”, divulgou a Bitget na segunda-feira.
A corretora também compartilhou endereços identificados dos invasores e informações de rastreamento para ajudar os investigadores a seguir o rastro do dinheiro. A CEO Gracy Chen indicou anteriormente que a metodologia do ataque parecia altamente consistente com grupos ligados à Coreia do Norte, embora a investigação continue em andamento.
A empresa declarou:
“A Bitget espera concluir um relatório oficial de segurança nesta semana e compartilhará novas descobertas à medida que forem verificadas.”
Fundo de Proteção de US$ 464 milhões da Bitget enfrenta seu maior desafio
O comunicado da corretora informa um índice de reserva abrangente de 127%, juntamente com um Fundo de Proteção ao Usuário superior a US$ 464 milhões. Sua última divulgação afirma que os saldos dos clientes permanecem inalterados, apesar de o incidente representar sua primeira violação de segurança dessa natureza em oito anos.
“A resposta da Bitget a este incidente irá, portanto, além da correção da vulnerabilidade em si”, explicou a empresa no comunicado. O reinício dos saques de ETH está previsto para 29 de setembro, seguido pelos de USDT em 30 de setembro e por outros tokens suportados, moedas fiduciárias e serviços ponto a ponto em 2 de outubro.
“O foco agora está em aplicar as lições aprendidas com este incidente em toda a plataforma e fortalecer as medidas de proteção necessárias, à medida que a infraestrutura e a oferta de produtos da Bitget continuam a se expandir”, conclui o comunicado enviado à nossa redação.

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.