Um roubo de criptomoedas ocorrido durante a madrugada esvaziou 1.404 carteiras Qubic de aproximadamente 2,94 trilhões de QU, no valor de US$ 1,3 milhão, antes que os validadores suspendessem a rede. O suposto culpado não foi uma vulnerabilidade da blockchain, mas sim sementes de carteira previsíveis geradas por dispositivos e navegadores mais antigos da Apple. Com a maioria dos tokens roubados retidos na rede suspensa e outra parte congelada pela MEXC, o destino dos fundos das vítimas agora está nas mãos dos validadores da Qubic.
Qubic perde US$ 1,3 milhão em um ataque a carteiras antes da interrupção da rede
ESCRITO POR

PARTILHAR
Principais conclusões
- A Qubic relatou que 1.404 carteiras foram esvaziadas de aproximadamente 2,94 trilhões de QU entre 17 e 18 de outubro.
- A Qubic atribuiu o roubo às sementes de carteira previsíveis geradas por softwares mais antigos da Apple.
- A MEXC teria congelado os tokens roubados que recebeu, enquanto o quorum da Qubic avalia a restituição.
Vulnerabilidade na Qubic esvazia 1.404 carteiras enquanto a rede congela roubo de US$ 1,3 milhão
Um ladrão de criptomoedas conseguiu esvaziar 1.404 carteiras da Qubic em menos de duas horas, roubando cerca de 2,94 trilhões de QU no valor de US$ 1,3 milhão sem invadir a própria blockchain. Em vez disso, o invasor aparentemente explorou algo muito mais simples: sementes de recuperação de carteiras previsíveis geradas por softwares mais antigos. Quando os validadores da Qubic intervieram na madrugada de domingo, 18 de outubro, a maior parte dos fundos roubados ainda estava na rede, enquanto uma corretora havia congelado outra parcela, deixando um roubo digital extraordinário efetivamente preso no local.
Sementes Previsíveis de Carteiras Abriram a Porta
A Qubic informou que as transferências não autorizadas ocorreram entre 23h42 UTC de sábado e 01h26 UTC de domingo. Os “Computors”, validadores da rede, suspenderam posteriormente as transações no tick 85.371.949. A vulnerabilidade envolvia aleatoriedade insuficiente na geração de sementes de carteira de 55 caracteres. Em vez de tentar adivinhar um número astronômico de combinações possíveis, o invasor aparentemente reconstruiu um conjunto menor de sementes previsíveis e identificou as carteiras que continham fundos.
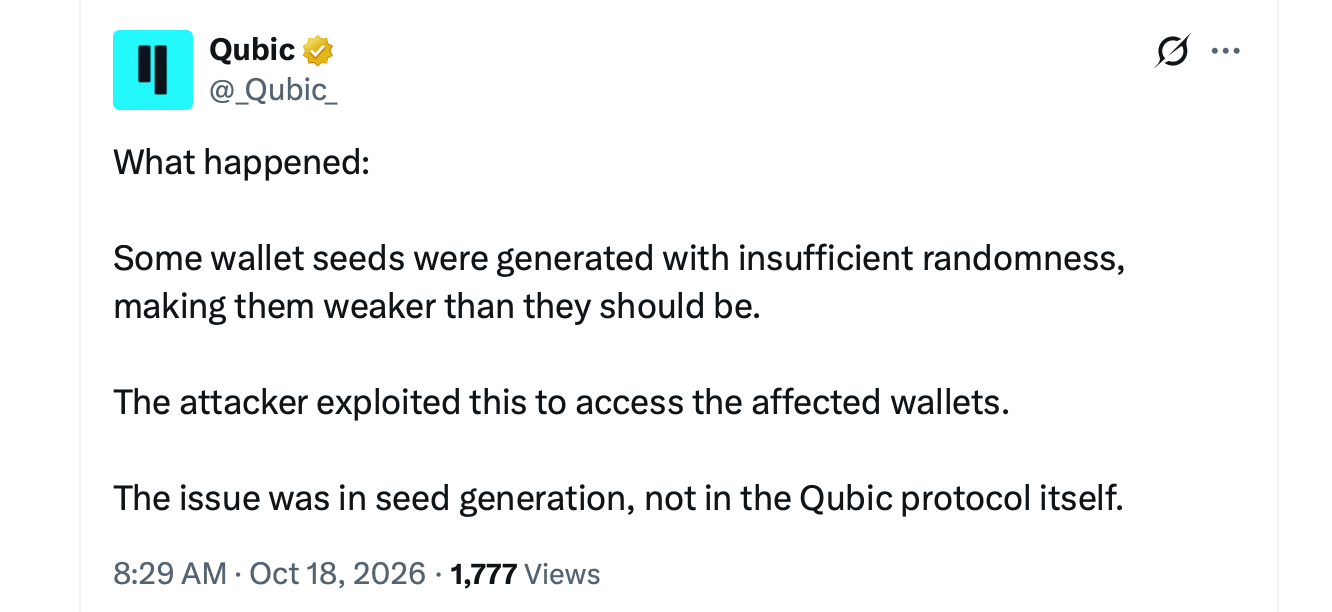
As carteiras afetadas incluíam sementes geradas em iPhones e iPads por meio de navegadores, Macs rodando o Safari e versões mais antigas do aplicativo Qubic para iOS. Os desenvolvedores afirmaram que o problema foi corrigido na versão 4.26.4. Eles também protegeram fundos vulneráveis adicionais antes que o invasor os alcançasse. A moeda nativa da Qubic registrou queda de mais de 10% às 10h, horário da Costa Leste, na manhã de domingo.
A maioria dos tokens roubados permanece congelada
As consequências do ataque geraram uma complicação inesperada para o ladrão. Aproximadamente 87,1% dos QU roubados permaneceram na Qubic, imobilizados pela suspensão da rede. Os 12,9% restantes teriam chegado à corretora de criptomoedas MEXC, que congelou a conta receptora. As participações no QEARN não teriam sido afetadas. Posteriormente, a Bitget suspendeu os depósitos e saques de QUBIC para manutenção. O reembolso às vítimas depende agora das decisões do quorum do Computor da Qubic.
Uma rede com um histórico controverso
A Qubic foi fundada por Sergey Ivancheglo, também conhecido como “Come-from-Beyond”, um dos primeiros desenvolvedores de blockchain associado ao NXT e à IOTA. O projeto gerou polêmica em 2025 após alegar ter obtido o controle majoritário do hashrate de mineração do Monero, seguido por reorganizações da blockchain que alarmaram a comunidade da moeda de privacidade.
Desta vez, a Qubic não estava desafiando a segurança de outra rede. Ela estava enfrentando uma falha em seu próprio software de carteira, com bilhões de tokens imobilizados e vítimas aguardando uma decisão sobre a restituição.

Kraken anunciou em uma atualização de segurança que a exchange centralizada de criptomoedas está interrompendo temporariamente os depósitos de monero (XMR).
Leia agora: Kraken Congela Depósitos de Monero Após Qubic Ostentar Dominância de Rede

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.