Uma vulnerabilidade de segurança na Web3Auth obrigou a Keplr, provedora de carteiras Cosmos, a suspender os logins via Google e Apple após a exposição de chaves privadas, o que provocou uma onda de transações não autorizadas. Investigadores da blockchain rastrearam mais de US$ 6 milhões em transferências, embora as operações de recuperação compliquem a estimativa do valor total roubado.
Violação na carteira Keplr gera transferências de US$ 6 mi na Cosmos
ESCRITO POR

PARTILHAR
Principais conclusões
- A Keplr suspendeu os logins via Google e Apple em 7 de novembro, após um incidente de segurança envolvendo o provedor de autenticação terceirizado Web3Auth.
- A Bitquery identificou aproximadamente US$ 6,01 milhões em transferências de carteiras em várias redes Cosmos, mas algumas transações envolveram esforços preventivos de recuperação.
- Contas com frases de recuperação e carteiras de hardware permanecem inalteradas, enquanto a Web3Auth e a Keplr trabalham para proteger as carteiras vulneráveis de login por redes sociais.
Vulnerabilidade da Web3Auth deixa contas de login social da Keplr expostas
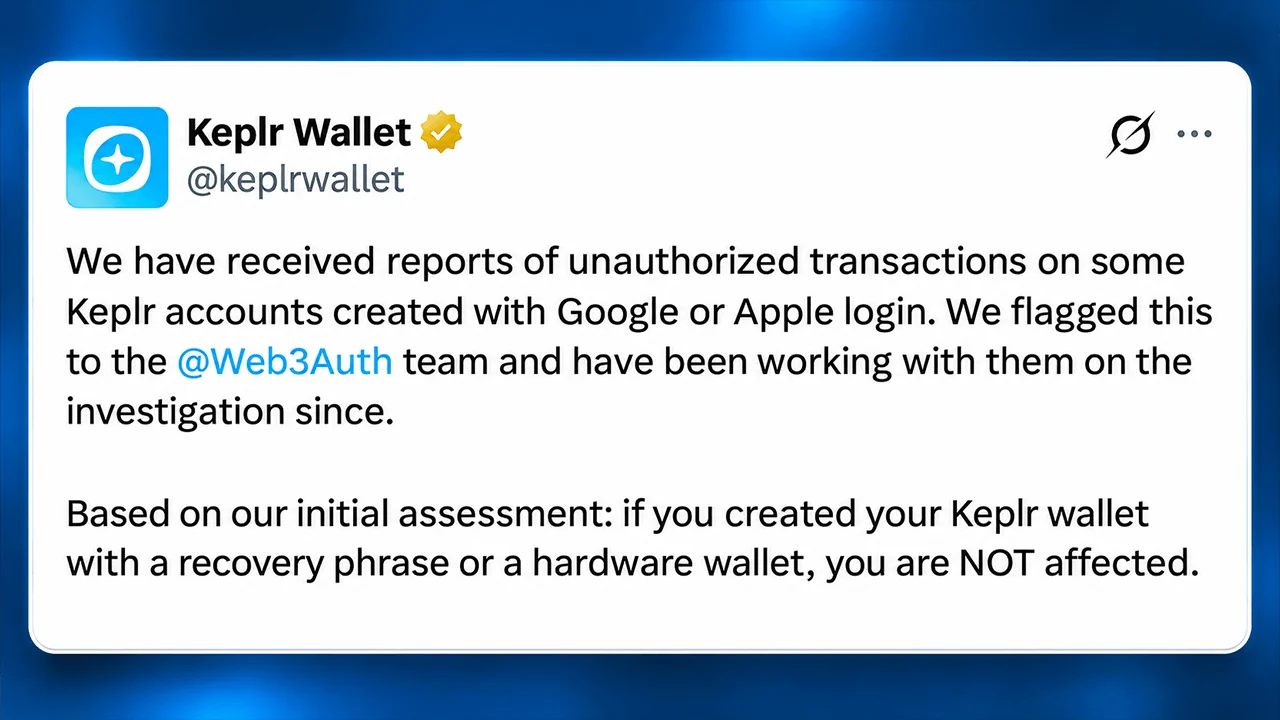
O problema começou na sexta-feira, 6 de novembro, quando a Web3Auth divulgou um problema de segurança que afetava a infraestrutura utilizada por serviços de terceiros. No início do sábado, a Keplr já relatava transações não autorizadas envolvendo contas criadas por meio da autenticação do Google e da Apple, o que levou a provedora de carteiras a desativar ambos os métodos de login.
Josh Lee, cofundador da Chainapsis, empresa responsável pelo Keplr, esclareceu posteriormente que a vulnerabilidade teve origem no Web3Auth, e não no próprio software do Keplr. Estimativas iniciais sugeriram que aproximadamente 20% das contas de login social foram afetadas, embora, segundo relatos, apenas uma fração delas tenha sido explorada.
Essa distinção é importante porque o recurso de login por redes sociais do Keplr depende de uma infraestrutura de chaves de terceiros, em vez das frases de recuperação convencionais controladas pelo usuário. Essa conveniência simplifica a adesão às criptomoedas, mas cria dependências ausentes nos arranjos tradicionais de carteiras de hardware e frases-semente.
A empresa de análise de blockchain Bitquery examinou transações realizadas entre 6 e 7 de novembro, identificando uma ampla atividade de esvaziamento de carteiras no Cosmos Hub, Osmosis, Celestia, Akash, Noble, Dydx, Babylon e Injective.
Sua investigação estimou que endereços coletores receberam ativos no valor de pelo menos US$ 6,01 milhões, com base nas avaliações registradas em 7 de novembro. O Cosmos Hub representou aproximadamente US$ 3,50 milhões, seguido pelo Osmosis, com US$ 1,04 milhão, e pelo Injective, com US$ 615 mil.
Por que a estimativa de US$ 6 milhões do roubo identificada pela Keplr é complicada
A análise da Bitquery contabilizou aproximadamente 44.700 chaves privadas distintas envolvidas na atividade, com 86% das carteiras afetadas em sete redes interligadas sofrendo transferências após o alerta inicial da Keplr. A mediana das perdas nas carteiras foi de apenas US$ 1,34, embora a maior transferência individual tenha chegado a US$ 325.000.
Os investigadores também documentaram aproximadamente 1,96 milhão de ATOM em staking sendo movimentados sem o período habitual de 21 dias de desbloqueio. As transações empregaram mecanismos de staking líquido, convertendo posições em tokens de participação transferíveis enquanto redirecionavam cerca de US$ 251.000 em recompensas de staking.
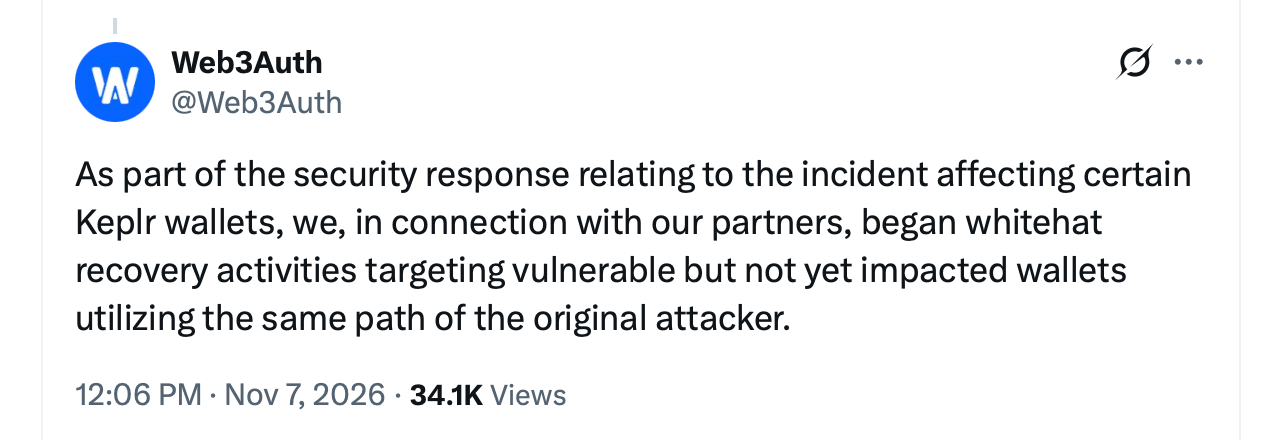
No entanto, divulgações posteriores trouxeram uma complicação importante. A Keplr e a Web3Auth confirmaram que operações de recuperação realizadas por white hats estavam utilizando o caminho de acesso exposto para transferir ativos vulneráveis para custódia protetora.
No domingo, 8 de novembro, a Keplr identificou endereços de recuperação que se sobrepunham a várias carteiras coletoras examinadas pela Bitquery. Consequentemente, os US$ 6,01 milhões representam transferências observadas, e não um cálculo verificado de roubo irrecuperável.
| Rede Blockchain | Endereço de Recuperação Verificado |
|---|---|
| Cosmos Hub | cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu |
| Osmosis | osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw |
| Celestia | celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53 |
| Akash | akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx |
| Noble | noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj |
| Injetivo | inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g |
| dYdX | dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt |
| Babilônia | bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239 |
| Axelar | axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a |
| Saga | saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6 |
| Agoric | agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72 |
| EVM | 0x413e4F4De7E5FF010913488F781E679e76f706dA |
Keplr e Web3Auth iniciam esforços de recuperação
A Web3Auth afirma que os fundos transferidos por meio de suas operações de proteção permanecem seguros. A Keplr, por sua vez, alertou que alguns usuários afetados podem encontrar saldos inesperadamente vazios, pois seus ativos foram realocados para guarda segura.
As empresas não divulgaram a causa técnica exata da vulnerabilidade, não estabeleceram um valor definitivo das perdas nem anunciaram um cronograma abrangente de reembolso.
Usuários que criaram contas por meio das empresas globais de tecnologia Google ou Apple devem evitar depositar ativos adicionais, transferir os ativos líquidos restantes para carteiras recém-protegidas e ignorar ofertas de recuperação não solicitadas. Ativos em staking podem exigir processamento adicional.
Por enquanto, o incidente expõe uma contradição incômoda no design das carteiras de criptomoedas. Simplificar o gerenciamento de chaves privadas pode tornar os aplicativos de blockchain mais acessíveis, mas terceirizar a autenticação introduz outro ponto potencial de falha. Até que as transferências de proteção sejam reconciliadas com os saques maliciosos, o mais recente susto de segurança multimilionário do setor permanece tanto um mistério contábil quanto uma emergência técnica.

A violação de dados da Gnosis Pay expôs informações de clientes, incluindo endereços residenciais, números de cartões e carteiras de criptomoedas vinculadas, o que gerou preocupações.
Leia agora: Vazamento na Gnosis Pay expõe registros confidenciais de clientes

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman é o Editor-Chefe de Notícias na Bitcoin.com News e um jornalista de tecnologia financeira sediado em Massachusetts.