A corretora sul-coreana de criptomoedas Coinone divulgou uma violação significativa de dados de clientes no domingo, 15 de novembro de 2026, depois que invasores se infiltraram em seu provedor terceirizado de suporte, a MetaM, expondo potencialmente senhas, informações bancárias, números de identificação nacional e detalhes de carteiras de criptomoedas pertencentes aos clientes.
Vazamento na Coinone expõe senhas e dados confidenciais de clientes
ESCRITO POR

PARTILHAR
Principais pontos
- A MetaM, prestadora terceirizada de suporte ao cliente da Coinone, sofreu uma invasão envolvendo 11 categorias de informações potencialmente confidenciais dos clientes.
- A corretora afirma que sua infraestrutura de negociação e suas carteiras de criptomoedas permanecem intactas, embora o número de clientes afetados ainda seja desconhecido.
- O incidente se soma a uma série crescente de violações de dados no setor de criptomoedas em 2026, levantando questões sobre a segurança de terceiros e a privacidade dos clientes.
Vazamento de dados da Coinone expõe 11 categorias de informações confidenciais
De acordo com o comunicado oficial da Coinone, a invasão ocorreu por volta das 4h, horário padrão da Coreia, na quinta-feira, 12 de novembro, quando um invasor não autorizado acessou servidores operados pela MetaM, que lida com as consultas de clientes por telefone e online da corretora. A empresa contratada notificou a Coinone por volta das 9h20 daquela manhã, enquanto a corretora divulgou publicamente o incidente em 15 de novembro.
A Coinone é a terceira maior corretora de criptomoedas da Coreia do Sul em volume de negociação, atrás da Bithumb, em segundo lugar, e da Upbit, líder de mercado. A plataforma de negociação sul-coreana conta com a OKX entre seus financiadores, com a corretora detendo uma participação de 20% e o restante da propriedade dividido entre o fundador e CEO da Coinone, Cha Myung-hoon, a Com2uS Holdings e a Korea Investment & Securities.
Em seu comunicado no domingo, a Coinone reconheceu a gravidade da falha de segurança, declarando:
“Embora tenhamos feito da proteção de suas informações pessoais nossa principal prioridade, precisamos informar que um invasor externo obteve acesso não autorizado aos servidores de uma empresa contratada por nós para lidar com o suporte ao cliente, e suas informações pessoais foram vazadas.”
A corretora acrescentou:
“Como empresa que terceirizou esse trabalho, sentimos um profundo senso de responsabilidade por esse incidente e pedimos sinceras desculpas.”
As informações de conheça seu cliente (KYC) potencialmente comprometidas abrangem 11 categorias: números de telefone, nomes, endereços de e-mail, datas de nascimento, números de contas bancárias, senhas, números de registro de residência, datas de emissão de documentos de identificação, endereços residenciais, endereços de carteiras de criptomoedas e identificadores de transação (TXIDs).
Nem todos os clientes tiveram necessariamente todas as 11 categorias expostas. Os registros comprometidos dizem respeito a informações fornecidas voluntariamente durante interações anteriores com o suporte ao cliente, o que significa que os clientes que nunca entraram em contato com a central de suporte da Coinone estão fora do escopo identificado do incidente.
A Coinone não divulgou quantas pessoas foram afetadas nem exatamente quanta informação os invasores obtiveram. A empresa pretende lançar um serviço de consulta dedicado, permitindo que os clientes determinem quais dados pessoais foram afetados.
Coinone insiste que os fundos dos clientes estão seguros, apesar da violação de segurança
Apesar da natureza sensível dos registros expostos, a Coinone afirma que sua principal infraestrutura de negociação permaneceu intacta. Suas contas de clientes, sistemas de transações e carteiras de criptomoedas operam independentemente dos servidores comprometidos da MetaM.
A corretora enfatizou:
“As informações parciais vazadas até o momento não são suficientes para que um terceiro faça login em sua conta ou retire seus ativos.”
A Coinone explicou que seus procedimentos de autenticação exigem verificação adicional por meio de senhas de uso único registradas ou pelo Kakaotalk, enquanto métodos de login não autorizados são bloqueados. No entanto, a ausência de um comprometimento direto das carteiras não elimina a possibilidade de fraudes financeiras posteriores.
Após a descoberta, a Coinone informou que bloqueou endereços IP suspeitos, restringiu o acesso aos sistemas comprometidos, reforçou o monitoramento de transações e transferiu temporariamente as operações terceirizadas de atendimento ao cliente para um serviço exclusivamente por e-mail.
A corretora também notificou a Agência Coreana de Internet e Segurança, a Comissão de Proteção de Informações Pessoais e o Serviço de Supervisão Financeira. A Coinone explicou que os investigadores estão analisando a invasão em conjunto com a MetaM e especialistas externos em segurança.
Particularmente preocupante é o potencial uso indevido das conversas de atendimento ao cliente. Invasores que possuam números de identificação, informações bancárias e histórico de correspondência poderiam criar esquemas convincentes de falsificação de identidade e phishing direcionados a clientes desavisados.
A Coinone alertou:
“Ligações ou mensagens que façam referência a suas conversas anteriores com o suporte também podem ser tentativas de suplantação de identidade; portanto, tenha cuidado.”
Os clientes que já haviam divulgado senhas durante interações com o suporte foram orientados a alterar essas credenciais imediatamente, inclusive em serviços não relacionados nos quais senhas idênticas tenham sido reutilizadas.
Cinco grandes violações de dados de criptomoedas lançam uma sombra sobre 2026
A divulgação da Coinone segue-se a várias outras violações notáveis de informações de clientes envolvendo empresas de criptomoedas durante 2026, ilustrando como os invasores exploram cada vez mais sistemas operacionais além das carteiras tradicionais das corretoras.
Em 3 de novembro, a Gnosis Pay sofreu um acesso não autorizado envolvendo sua infraestrutura legada de cartões de débito de criptomoedas, expondo potencialmente informações de clientes, incluindo detalhes de cartões de pagamento e endereços de carteiras.
A Chainalysis divulgou um incidente de segurança separado no final de outubro, ampliando posteriormente suas conclusões no início de novembro. A investigação da empresa de análise identificou credenciais de conta expostas, hashes de senhas e tokens de autenticação, embora não tenha relatado evidências de que registros confidenciais da investigação tenham sido acessados.
A corretora sul-coreana Bithumb também sofreu acesso não autorizado à infraestrutura de comunicações internas em outubro. Sua investigação identificou registros associados a 6.444 clientes, incluindo informações pessoais diretamente expostas pertencentes a 844 indivíduos.
Enquanto isso, a Coinbase divulgou a exposição de informações de clientes associada a um incidente de segurança ocorrido em setembro envolvendo a Amplitude, uma provedora terceirizada de análise de dados. A corretora afirmou que sua própria infraestrutura e os fundos dos clientes não foram afetados.
Esses incidentes diferem consideravelmente em escopo e circunstâncias técnicas, mas, coletivamente, demonstram que as informações dos clientes podem permanecer vulneráveis mesmo quando os sistemas de custódia de criptomoedas não são comprometidos. De acordo com a legislação sul-coreana de privacidade, os clientes afetados da Coinone podem reivindicar indenização por danos legais de até 3 milhões de won quando for difícil comprovar perdas financeiras reais.
Para a Coinone, as questões ainda não esclarecidas dizem respeito ao número de clientes afetados, às informações efetivamente extraídas e à possibilidade de surgirem novas fraudes. A preocupação mais ampla vai além do roubo de criptomoedas: mesmo as corretoras que protegem com sucesso os ativos dos clientes podem expor os usuários a riscos financeiros e de identidade duradouros por meio de relações com terceiros que não sejam adequadamente protegidas.
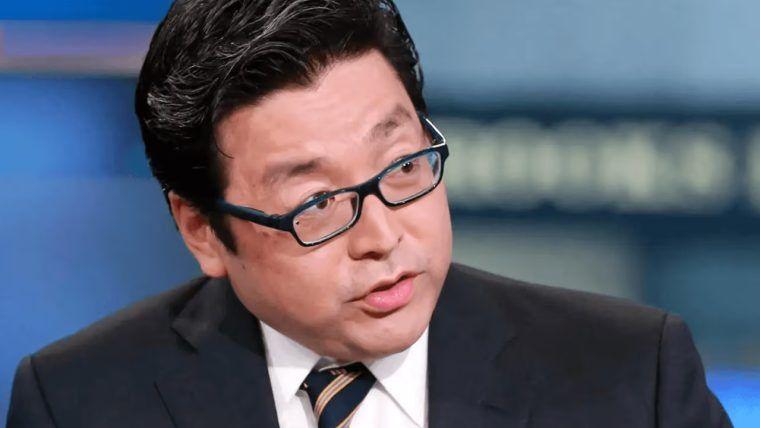
Lee destaca um superciclo que está por vir no mercado de criptomoedas, citando choques temporários e o crescimento da tokenização de ativos digitais.
Leia agora: Tom Lee prevê superciclo massivo de criptomoedas apesar da queda

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman é o Editor-Chefe de Notícias na Bitcoin.com News e um jornalista de tecnologia financeira sediado em Massachusetts.