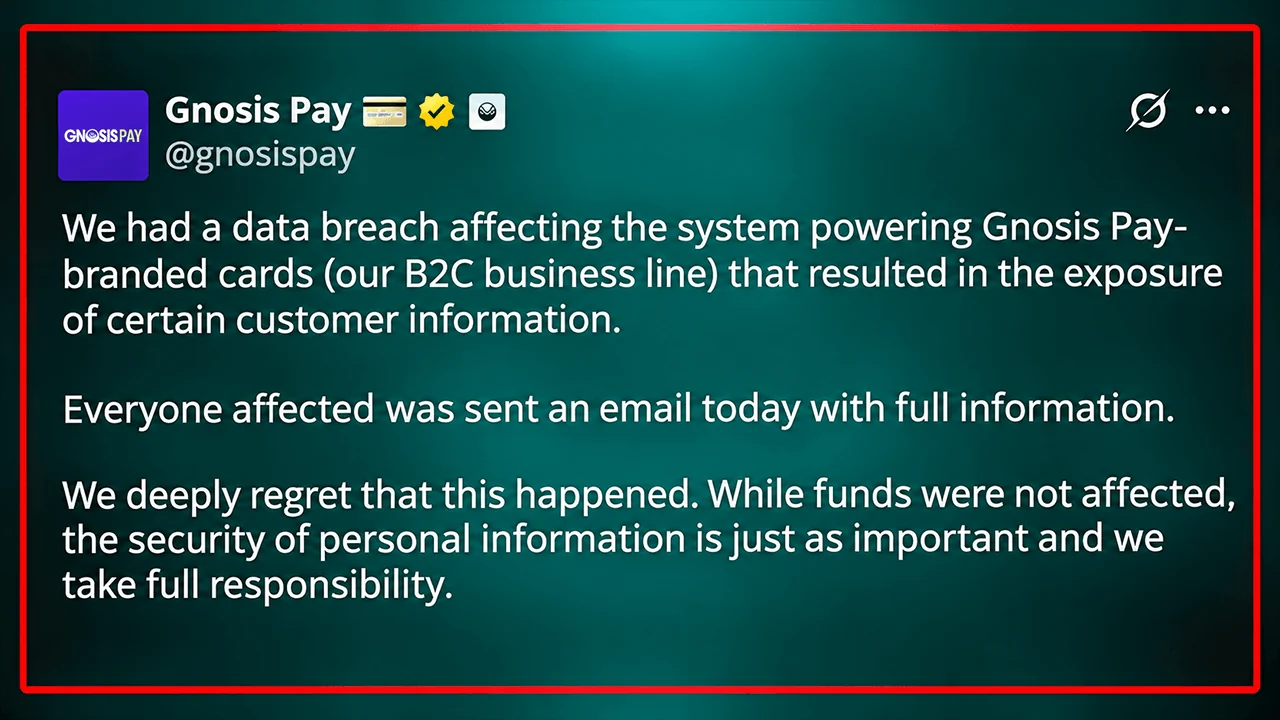
A Gnosis Pay confirmou uma violação de dados na sexta-feira, 6 de novembro de 2026, após um acesso não autorizado ao seu sistema antigo de cartões para consumidores ter exposto informações de clientes. Um usuário afetado relatou que seu nome, endereço residencial, número do cartão e carteiras de criptomoedas vinculadas foram comprometidos, embora a empresa afirme que os fundos dos clientes permanecem seguros.
Vazamento na Gnosis Pay expõe registros confidenciais de clientes
ESCRITO POR

PARTILHAR
Pontos principais
- A Gnosis Pay detectou o acesso não autorizado em 3 de novembro de 2026 e divulgou a violação de dados em 6 de novembro, iniciando medidas de contenção dentro de duas horas após a detecção.
- O fundador da Rotki, Lefteris Karapetsas, relatou que as informações expostas incluíam seu nome completo, endereço residencial, número do cartão e endereços de carteiras de criptomoedas vinculadas.
- O sistema de cartões para consumidores afetado está programado para ser descontinuado em 20 de dezembro de 2026, enquanto a plataforma corporativa da empresa não teria sido afetada.
O que aconteceu com a Gnosis Pay?
A provedora de pagamentos em criptomoedas divulgou o incidente três dias após os sistemas de monitoramento terem identificado o acesso não autorizado. De acordo com a atualização sobre a violação de dados da Gnosis Pay, a invasão afetou sua infraestrutura de cartões business-to-consumer (B2C), e não a plataforma empresarial que suporta seus programas de pagamento de marca branca.
“Em 3 de novembro de 2026, nossos sistemas de monitoramento detectaram acesso não autorizado ao sistema que opera os cartões da marca Gnosis Pay (nossa linha de negócios B2C), resultando na exposição de certas informações de clientes”, explicou a empresa.
A Gnosis Pay enfatizou que sua equipe de segurança reagiu imediatamente, iniciando medidas de contenção dentro de duas horas após a detecção. Posteriormente, a empresa substituiu as credenciais afetadas e corrigiu a vulnerabilidade responsável pela invasão.
“A violação de dados limitou-se ao sistema que opera os cartões da marca Gnosis Pay, cuja desativação já estava programada para 20 de dezembro de 2026”, afirmou a Gnosis Pay. “Nossa plataforma corporativa, que opera todos os nossos programas de cartões de marca branca, não foi afetada.”
A empresa não divulgou publicamente quantos clientes foram afetados, nem publicou um inventário completo das informações expostas. Em vez disso, os titulares de cartões afetados receberam notificações individualizadas detalhando quais registros de conta foram acessados.
Endereços de carteiras da Gnosis Pay expostos junto com nomes e endereços residenciais
As possíveis consequências vão além da fraude convencional com cartões de pagamento. Lefteris Karapetsas, fundador do Rotki, um rastreador de portfólio de criptomoedas, relatou que suas informações comprometidas incluíam seu nome completo, endereço residencial, número do cartão e todos os endereços de carteiras de criptomoedas associados à sua conta.
“Extremamente decepcionado. Vocês já haviam me perdido como usuário, mas poderiam pelo menos ter protegido meus dados… É uma pena, de verdade”, escreveu Karapetsas.
A divulgação ilustra uma contradição incômoda em torno dos pagamentos com criptomoedas em custódia própria. Embora os clientes mantenham o controle de seus ativos digitais, a infraestrutura de pagamentos centralizada ainda pode acumular informações que conectam indivíduos identificáveis a endereços de blockchain rastreáveis publicamente.
Essas combinações criam oportunidades para phishing direcionado, falsificação de identidade e, potencialmente, intimidação física, especialmente quando endereços residenciais acompanham informações financeiras. No entanto, as divulgações disponíveis não comprovam que os registros expostos já tenham sido explorados para esses fins.
Karapetsas não foi o único a ficar decepcionado. “Vocês podem fechar amanhã para que não haja um terceiro ataque, por favor?”, respondeu um usuário do X à postagem do Gnosis Pay X sobre o assunto. “Que endereço devo usar para processar vocês até o fim?”, perguntou outra conta do X.
Gnosis Pay adiciona verificações 3D Secure após violação de segurança
A Gnosis Pay introduziu a verificação obrigatória 3D Secure para pagamentos online com cartão, ao mesmo tempo em que aumentou o monitoramento de atividades suspeitas em cartões e carteiras digitais. Essas proteções permanecerão ativas até a desativação programada do sistema de consumidores, em 20 de dezembro.
“Pedimos sinceras desculpas”, declarou a empresa. A Gnosis Pay acrescentou:
“Entendemos a gravidade de ter suas informações pessoais expostas e lamentamos profundamente que isso tenha acontecido. Embora os fundos não tenham sido afetados, reconhecemos que a segurança das informações pessoais é igualmente importante.”
A provedora também notificou seus parceiros e a emissora do cartão, além de entrar em contato com as autoridades competentes em proteção de dados. A Gnosis Pay informou que está realizando uma análise abrangente de segurança e providenciando monitoramento especializado para detectar indícios de uso indevido das informações roubadas. A empresa alertou:
“Desconfie de qualquer e-mail, mensagem de texto, ligação ou carta inesperada sobre a Gnosis Pay, um aplicativo parceiro ou seu cartão, mesmo que inclua seus dados reais ou uma compra real.”
“Nunca compartilhe sua frase-semente, chaves privadas, PIN ou número completo do cartão”, acrescentou a Gnosis Pay, enfatizando que representantes legítimos nunca solicitarão credenciais confidenciais nem instruirão os clientes a transferir fundos por meio de comunicações não solicitadas.
A divulgação de novembro segue-se a um incidente separado ocorrido em junho de 2026 envolvendo infraestrutura relacionada à Gnosis que, segundo relatos, resultou em perdas de aproximadamente US$ 1,5 milhão a US$ 1,8 milhão, as quais a Gnosis posteriormente cobriu.
Ao contrário daquele incidente, a violação mais recente ameaça principalmente a privacidade pessoal, e não a custódia imediata de ativos. No entanto, essa distinção oferece pouco conforto quando registros de identidade comprometidos podem associar permanentemente indivíduos a transações transparentes na blockchain.
A aposentadoria da infraestrutura vulnerável pode eliminar a exposição futura por meio desse sistema, mas não pode reverter a divulgação de informações pessoais confidenciais. A Gnosis Pay afirma que os fundos dos clientes permanecem seguros; no entanto, identidades expostas, endereços residenciais e conexões com carteiras de criptomoedas apresentam riscos à privacidade que não podem ser simplesmente revertidos.
O incidente da Gnosis Pay segue uma longa série de violações de dados no setor de criptomoedas em 2026. A Ledger expôs informações de clientes em janeiro, seguida pelo vazamento da Safepal, que afetou quase 40 mil clientes, e pela violação da Trezor, envolvendo cerca de 81 mil pessoas. A Keystone sofreu uma invasão em outubro, expondo quase 26.000 registros de compradores, enquanto a Chainalysis divulgou uma violação envolvendo credenciais de usuários e tokens de autenticação.
Os hackers da Binance converteram US$ 175 milhões em altcoins roubadas em 2.300 BTC, e a Elliptic rastreou 20.000 carteiras e 65.000 transações.
Leia agora: Ataque à Binance: hackers acumulam mais 2.300 bitcoins

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman é o Editor-Chefe de Notícias na Bitcoin.com News e um jornalista de tecnologia financeira sediado em Massachusetts.