A Binance revogou todas as chaves de API vinculadas à Signalplus na quinta-feira, 5 de novembro de 2026, depois que a plataforma de negociação terceirizada relatou um possível problema de segurança. A corretora afirmou que seus sistemas internos não foram afetados e que os fundos dos clientes permaneceram seguros.
Binance revoga acesso à API da Signalplus após ataque de US$ 6,34 bi
ESCRITO POR

PARTILHAR
Pontos principais
- A Binance revogou as chaves de API da Signalplus em 5 de novembro após um possível problema de segurança.
- CZ pediu aos usuários da Signalplus que revogassem as credenciais de API conectadas a outras corretoras.
- A Binance afirma que o problema da Signalplus não tem nenhuma ligação comprovada com o ataque cibernético sofrido em 29 de outubro.
A medida preventiva ocorre apenas uma semana após o ataque à Binance, no valor de US$ 6,34 bilhões, ocorrido em 29 de outubro, quando os invasores supostamente comprometeram 17 carteiras quentes em várias blockchains. Embora os incidentes tenham ocorrido com poucos dias de diferença, nenhuma evidência estabeleceu uma conexão entre eles.
Binance revoga chaves de API do Signalplus como medida de precaução
A Binance suspendeu suas integrações com o SignalPlus após receber um aviso sobre um possível problema de segurança envolvendo o serviço de negociação externo.
“Na sequência de um possível problema de segurança relatado pela plataforma terceirizada SignalPlus, removemos proativamente todas as chaves de API vinculadas ao SignalPlus como medida de precaução imediata”, anunciou a corretora no X. A empresa acrescentou:
“Os sistemas da própria Binance não foram afetados. Os fundos dos usuários permanecem seguros.”
A SignalPlus é uma empresa de tecnologia financeira sediada em Hong Kong que oferece ferramentas de negociação baseadas em inteligência artificial (IA), análises de opções e serviços de execução. Seu software se conecta a corretoras de criptomoedas por meio de interfaces de programação de aplicativos (APIs), permitindo que os clientes executem negociações sem transferir seus ativos para fora da corretora.
Os clientes afetados da Binance foram orientados a revisar suas posições e ordens pendentes diretamente por meio de suas contas. A corretora recomendou aguardar até que a Signalplus confirme que o problema foi resolvido antes de estabelecer novas conexões de API. A corretora centralizada (CEX) também instou os usuários a ativarem a lista de endereços IP autorizados, que restringe o acesso à API a endereços de internet aprovados, e incentivou outras plataformas integradas a examinarem seus controles de segurança.
CZ alerta traders para revogarem chaves de API da Signalplus
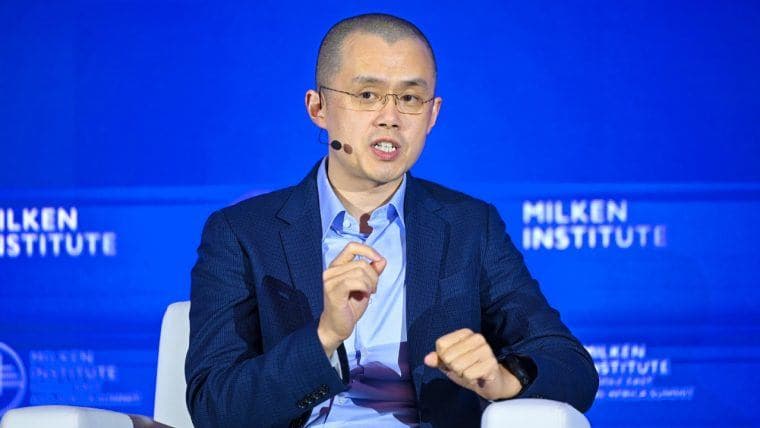
O fundador da Binance, Changpeng Zhao, comumente conhecido como CZ, emitiu um alerta mais amplo, sugerindo que os traders devem examinar suas conexões com a Signalplus além da Binance.
“Se você usa o SignalPlus para qualquer outra plataforma de câmbio, é hora de revogar todas as suas chaves de API”, afirmou Zhao nas redes sociais. Ele acrescentou outra advertência:
“Em geral, é recomendável que você não armazene suas chaves de API em nenhuma plataforma de terceiros. 🙏”
Zhao também mencionou a Deribit, uma bolsa de derivativos de criptomoedas especializada em opções e futuros, observando que a plataforma havia relatado a preocupação. O cofundador da Binance, Yi He, reiterou o comunicado da empresa, afirmando: “Os sistemas da própria Binance não foram afetados.”
Sua declaração específica aconselhou os clientes a verificarem as ordens em aberto, adiarem a reconexão das credenciais afetadas e implementarem listas de IPs autorizados. A questão de segurança da Signalplus continua mal definida publicamente. Nem a natureza da suposta vulnerabilidade, nem se os invasores acessaram as credenciais dos clientes foram esclarecidas nas declarações fornecidas.
Aviso sobre a Signalplus surge após o ataque de US$ 6,34 bilhões à Binance
A mais recente precaução surge enquanto a Binance continua lidando com as consequências de sua violação de segurança ocorrida em 29 de outubro, que resultou no roubo de aproximadamente US$ 6,34 bilhões em criptomoedas. O ataque anterior envolveu sistemas de desenvolvedores comprometidos, software malicioso e acesso não autorizado à infraestrutura de assinatura de carteiras. Posteriormente, os invasores transferiram ativos por várias blockchains.
O FBI atribuiu esse roubo ao grupo norte-coreano TraderTraitor, também associado ao ataque à Bybit em 2025. A Coreia do Norte negou responsabilidade. Emissores de stablecoins e parceiros do setor teriam congelado ou interceptado aproximadamente US$ 2,85 bilhões. A Binance se comprometeu a cobrir as perdas dos clientes e começou a reabrir os saques em fases a partir de 1º de novembro. No início do dia 5 de novembro, estimativas de rastreamento da blockchain indicavam que aproximadamente US$ 3,2 bilhões em criptomoedas estavam sob o controle dos invasores, principalmente bitcoin (BTC) e ethereum (ETH).
Não há ligação pública entre o problema da Signalplus e o ataque à Binance da semana passada
A distinção entre os dois incidentes é significativa. A violação de outubro teria envolvido a infraestrutura interna de carteiras da Binance, enquanto a mais recente resposta de segurança diz respeito a credenciais de API associadas a uma plataforma de negociação independente. A decisão da Binance de revogar o acesso também levanta questões sobre permissões de negociação de terceiros, especialmente quando serviços externos mantêm credenciais capazes de iniciar transações.
Para os clientes que estão se perguntando se devem revogar as chaves de API da Signalplus, o conselho de Zhao se estende às conexões com outras corretoras, enquanto a Binance já invalidou as credenciais afetadas em sua plataforma. A Binance afirma que seus sistemas e os fundos dos clientes não foram afetados, mas a extensão do problema de segurança da Signalplus permanece não confirmada.
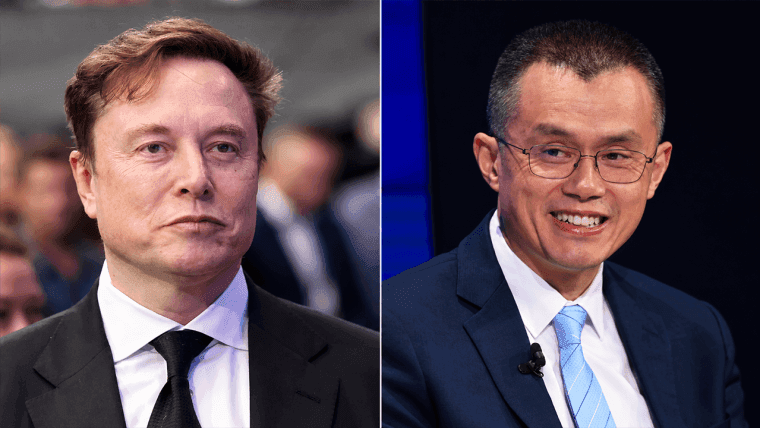
As piadas de Elon Musk sobre o hack da Binance levaram CZ a destacar a participação da corretora ligada à SpaceX, avaliada em mais de US$ 1 bilhão, enquanto Yi He defendia as finanças da empresa.
Leia agora: CZ pede a Musk que pare provocações sobre hack da Binance de US$ 6,3 bi

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman é o Editor-Chefe de Notícias na Bitcoin.com News e um jornalista de tecnologia financeira sediado em Massachusetts.