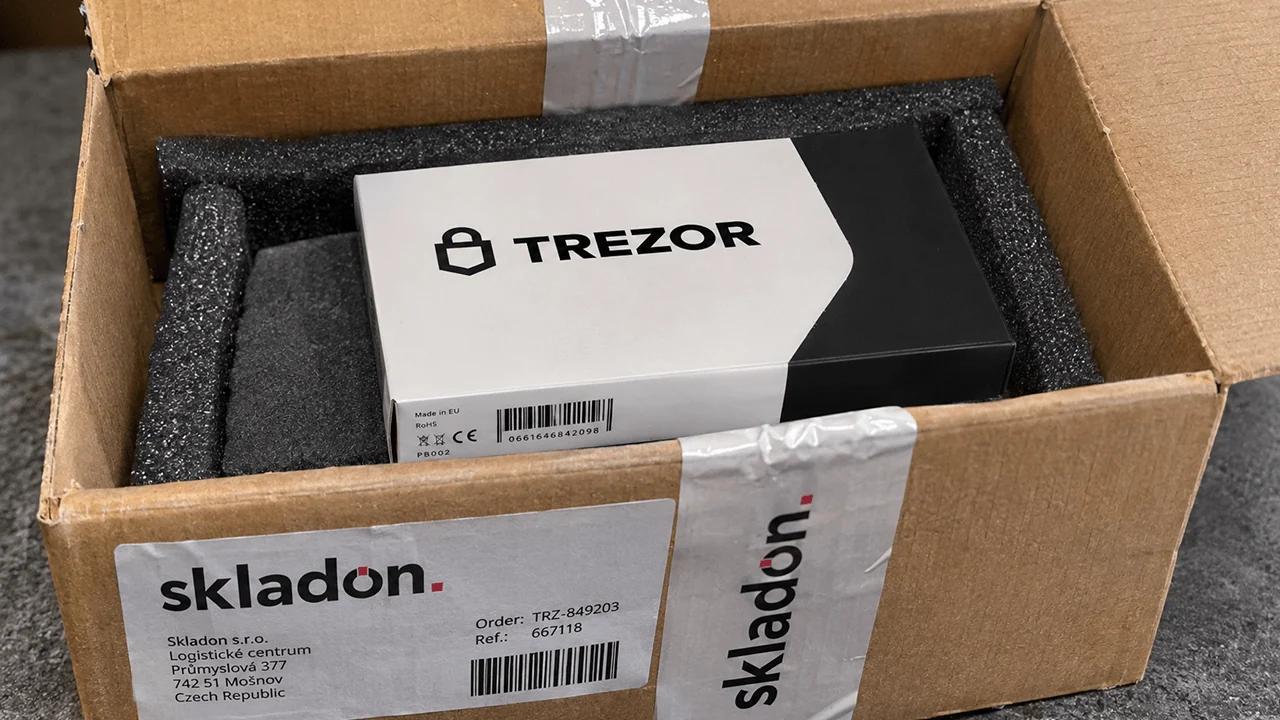
A fabricante de carteiras de hardware Trezor divulgou na segunda-feira, 16 de novembro de 2026, que uma violação de segurança na Skladon, sua parceira de logística, expôs informações pessoais associadas a aproximadamente 27.000 pedidos de clientes, deixando potencialmente os detentores de criptomoedas vulneráveis a golpes de phishing direcionados e ameaças à segurança física.
Hackers atacam parceiro logístico da Trezor e expõem dados de compradores
ESCRITO POR

PARTILHAR
Principais pontos
- Segundo relatos, os invasores extraíram nomes, endereços, números de telefone, e-mails e informações de compra de aproximadamente 27.000 pedidos da Trezor.
- A Trezor confirmou que seus dispositivos de carteira, frases de recuperação e sistemas internos não foram comprometidos.
- A empresa está reduzindo o período de retenção de dados e introduzindo a retirada anônima em 18 países europeus.
Trezor confirma violação de dados na Skladon e alerta para golpes direcionados
A invasão não autorizada ocorreu em 7 de novembro, embora a Skladon só tenha notificado o fabricante das carteiras de hardware em 15 de novembro. A Trezor divulgou publicamente o incidente no dia seguinte, explicando que sua investigação continua em andamento.
Os registros comprometidos abrangem pedidos feitos entre 9 de agosto e 7 de novembro de 2026. As informações expostas incluem nomes completos dos clientes, números de telefone, endereços de entrega, endereços de e-mail, datas de compra, nomes de produtos e preços. As operações de remessa internacional da Skladon significam que o incidente se estende por vários países, embora os clientes dos EUA não tenham sido afetados.
A notícia surge após uma violação de dados anterior da Trezor envolvendo um parceiro terceirizado, a Shipmonk. É importante ressaltar que a Trezor enfatizou que a última invasão não penetrou em sua infraestrutura nem comprometeu as carteiras de criptomoedas dos clientes. Frases de recuperação, PINs e senhas não foram expostas, pois nem a Trezor nem a Skladon possuem essas informações.
No entanto, as informações roubadas representam sérias preocupações com a privacidade e a possibilidade de golpes de phishing de identidade e ataques do tipo “wrench”. Criminosos munidos de detalhes autênticos de compra podem se passar por representantes da empresa, criar solicitações de suporte convincentes ou identificar indivíduos que possam possuir criptomoedas.
Alguns clientes já relataram ligações suspeitas após o incidente. A Trezor alertou que comunicações fraudulentas podem chegar por e-mails, mensagens de texto, correio tradicional ou ligações não solicitadas.
“Trate qualquer ligação, mensagem de texto, e-mail ou carta inesperada sobre seu pedido como suspeita e fique atento a possíveis riscos à sua segurança física”, alertou a Trezor em sua divulgação no X.
Os clientes afetados que ainda podem ser identificados receberam notificações por e-mail. No entanto, um grupo menor que comprou dispositivos entre 9 e 14 de agosto não pode ser contatado diretamente, pois seus registros foram previamente anonimizados.
A fabricante de carteiras de hardware aconselhou os clientes a entrarem em contato com o suporte exclusivamente por meio de seu site oficial e a nunca revelarem backups de carteiras. Qualquer pessoa que receba ameaças físicas credíveis deve entrar em contato com as autoridades locais.
O serviço “Anonymous Pickup” chega enquanto a Trezor reforça as proteções de privacidade
Juntamente com a divulgação, a Trezor destacou seu serviço de Retirada Anônima, desenvolvido desde o início de 2026 e agora disponível em 18 países europeus. O serviço permite que os clientes comprem carteiras de hardware usando um pseudônimo e um endereço de e-mail, retirando seus pedidos em armários de encomendas ou pontos de retirada designados, sem revelar endereços residenciais ou números de telefone.
As encomendas chegam em embalagens sem marca, enquanto códigos de retirada facilitam a coleta. A Alemanha oferece um esquema adaptado que exige identificação, embora endereços residenciais continuem sendo desnecessários. “A retirada anônima já está disponível na maior parte da Europa”, escreveu a Trezor no X.
A fabricante de carteiras de hardware acrescentou:
“Não é necessário nome verdadeiro, endereço residencial ou número de telefone. Um e-mail válido é tudo o que você precisa para encomendar sua carteira e retirá-la de forma privada no local de retirada escolhido.”
A Trezor também está reduzindo o período de retenção de informações de clientes de 90 para 45 dias e exigindo que os parceiros de remessa adotem padrões equivalentes. A empresa planeja novas reduções e está revisando os requisitos de segurança de terceiros.
O incidente mais recente segue-se a uma exposição anterior, ocorrida em 2026, envolvendo um dos provedores de e-mail da Trezor, a Brevo, que expôs endereços de boletins informativos, destacando vulnerabilidades recorrentes entre prestadores de serviços externos. A empresa notificou a autoridade de proteção de dados competente e prometeu atualizações adicionais à medida que os investigadores determinarem o escopo total da violação.
Embora os ativos digitais dos clientes continuem protegidos, o mais recente incidente da Trezor expõe uma fraqueza persistente na autocustódia de criptomoedas: as carteiras de hardware podem proteger chaves privadas, mas os registros de remessa ainda podem vincular seus proprietários a endereços físicos identificáveis. Ninguém quer receber abordagens e visitas de pessoas mal-intencionadas, e é exatamente isso que essas informações atraem.
Vários usuários não ficaram satisfeitos com o anúncio da Trezor. “Por que recebo um serviço de terceiros ao fazer um pedido pelo site OFICIAL?”, perguntou uma pessoa à empresa no tópico de divulgação. “Empresas do nosso porte e alcance global não conseguem operar com eficiência sem prestadores de serviços terceirizados”, respondeu a Trezor à conta no X.
A fabricante de carteiras acrescentou:
“Nosso objetivo é lidar com o máximo possível internamente, mas não é realista fazer todas as partes do negócio sozinhos. A Skladon é uma das parceiras que entrega os pedidos da Trezor, e ela mantém apenas o necessário para que seu pacote chegue até você.”

A Coinone revela uma violação de dados de clientes envolvendo informações confidenciais, enquanto mais um incidente de segurança no setor de criptomoedas suscita novas preocupações.
Leia agora: Vazamento na Coinone expõe senhas e dados confidenciais de clientes

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman é o Editor-Chefe de Notícias na Bitcoin.com News e um jornalista de tecnologia financeira sediado em Massachusetts.