A Trezor informou a descoberta de três carteiras Safe 5 adulteradas, uma redução de aproximadamente 80% no número de revendedores e uma atualização de firmware que bloqueia os implantes identificados. Os compradores do CryptoBilis ainda devem transferir seus fundos para novas carteiras, e as compras realizadas a partir de março têm direito à substituição.
Trezor confirma dispositivos espiões em 3 carteiras e corta 80% revendedores
ESCRITO POR

PARTILHAR
Pontos principais
- A Trezor afirmou não ter recebido relatos de perda de fundos de clientes devido aos implantes.
- O firmware 2.13.1 não consegue proteger frases de recuperação capturadas antes da instalação.
- A elegibilidade para substituição abrange compras do CryptoBilis a partir de março.
Trezor detalha mudanças no firmware e nos revendedores
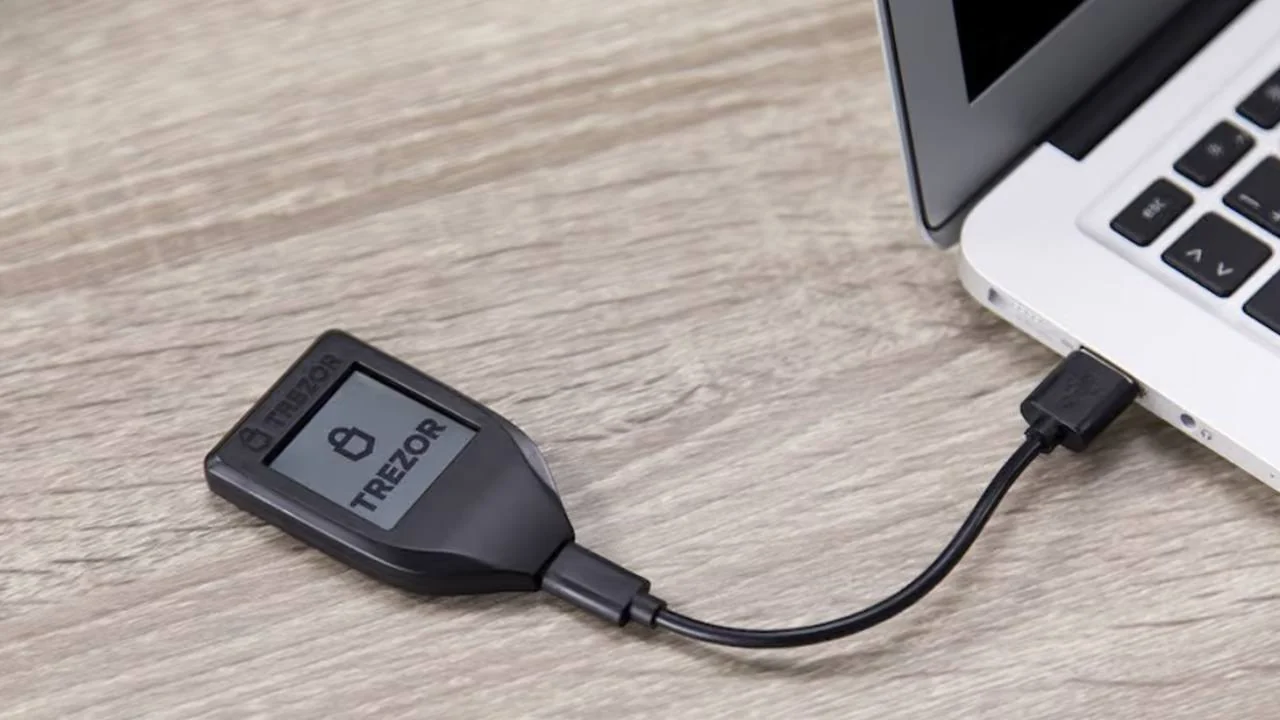
A fabricante de carteiras de hardware Trezor informou, em 12 de novembro, que três dispositivos Safe 5 comprados da CryptoBilis, um antigo revendedor autorizado no Sudeste Asiático, continham implantes de hardware não autorizados. Sua postagem no blog sobre a investigação detalhou uma atualização de firmware e controles de distribuição mais rigorosos. A versão 2.13.1, lançada em 11 de novembro, impede que os implantes identificados capturem informações por meio da atualização do software que opera o dispositivo, informou a empresa.
Todos os três dispositivos afetados foram comprados entre 20 de agosto e 23 de setembro diretamente da CryptoBilis ou por meio de suas lojas na Tokopedia e na Shopee. A Trezor examinou o primeiro implante relatado no Safe 5 em seu laboratório e identificou outros dois a partir de fotografias enviadas pelos proprietários. Quarenta e oito clientes entraram em contato com a empresa, que estava verificando seus dispositivos em seu laboratório ou por meio de fotografias enviadas pelos próprios usuários.
A empresa declarou:
“Reduzimos nossa rede de revendedores em cerca de 80%.”
Seus planos de redução da rede de revendedores surgiram em outubro, e a Trezor agora descreve os parceiros removidos como confiáveis e sem representar ameaça imediata. Os revendedores restantes devem atender a requisitos mais rigorosos relativos ao fornecimento, armazenamento e acesso aos dispositivos.
Placas ocultas capturaram segredos da carteira
Dentro do Safe 5, o implante não autorizado fica entre a tela e a placa principal, a placa de circuito principal do dispositivo que conecta os componentes eletrônicos. Ele copia as informações exibidas sem alterar o firmware ou o Secure Element, um chip de segurança dedicado, de acordo com a análise da Trezor. A placa adicionada registra as palavras de recuperação durante a criação ou restauração da carteira, além das senhas exibidas, que são segredos extras opcionais usados para acessar carteiras separadas.
O implante criptografa o que captura e envia por meio de uma rede móvel para um servidor operado pelos invasores. Sem sinal, ele retém os dados e continua tentando até que a transferência seja concluída. A Trezor afirmou que o implante funciona da mesma forma que aqueles encontrados em alguns dispositivos da Ledger. No caso da Ledger, os invasores compraram dispositivos originais, os modificaram e os colocaram novamente à venda por meio de revendedores no Sudeste Asiático.
A Ledger havia confirmado a presença de um implante de hardware não autorizado na carteira de um cliente afetado em outubro. As descobertas da Trezor limitaram-se aos dispositivos Safe 5 adquiridos da CryptoBilis. Verificações em dispositivos de outros revendedores regionais não encontraram qualquer adulteração, e a empresa não relatou implantes confirmados em outros modelos.
Compradores da CryptoBilis ainda precisam de novas carteiras
Embora a atualização bloqueie a captura pelos implantes identificados, os backups de carteiras expostos anteriormente continuam comprometidos. A Trezor continuou aconselhando os compradores da CryptoBilis a transferirem fundos para carteiras recém-criadas, já que substituir o hardware e reutilizar a mesma frase de recuperação mantém essa exposição intacta. Os proprietários de dispositivos suspeitos de terem sido adulterados foram orientados a mantê-los e evitar a configuração ou o uso até receberem orientações do suporte técnico.
A elegibilidade para substituição abrange todos os modelos adquiridos da CryptoBilis a partir de março. Restrições de envio podem exigir um modelo diferente com reembolso da diferença de preço, entrega em outro país ou reembolso. Os clientes foram orientados a solicitar substituições por meio do Suporte Oficial da Trezor, e compradores em dúvida também foram incentivados a verificar a origem de seus dispositivos.
A Trezor alertou que golpistas poderiam se passar por funcionários oferecendo substituições ou reembolsos, reiterando que nunca solicita frases de recuperação. A empresa continuou trabalhando com a SEAL 911, o serviço de resposta a emergências da Security Alliance para incidentes envolvendo criptomoedas. Ela também prometeu uma recompensa para o cliente que primeiro relatou o implante.

Descubra por que o Trezor é essencial para a verdadeira posse de bitcoins e quais são os riscos de depender de corretoras para seus ativos digitais.
Leia agora: Trezor: Se você não detém as chaves, não é dono do Bitcoin

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORKevin Helms
Kevin Helms é um jornalista de criptomoedas especializado em Bitcoin, regulação de blockchain e mercados globais de ativos digitais.