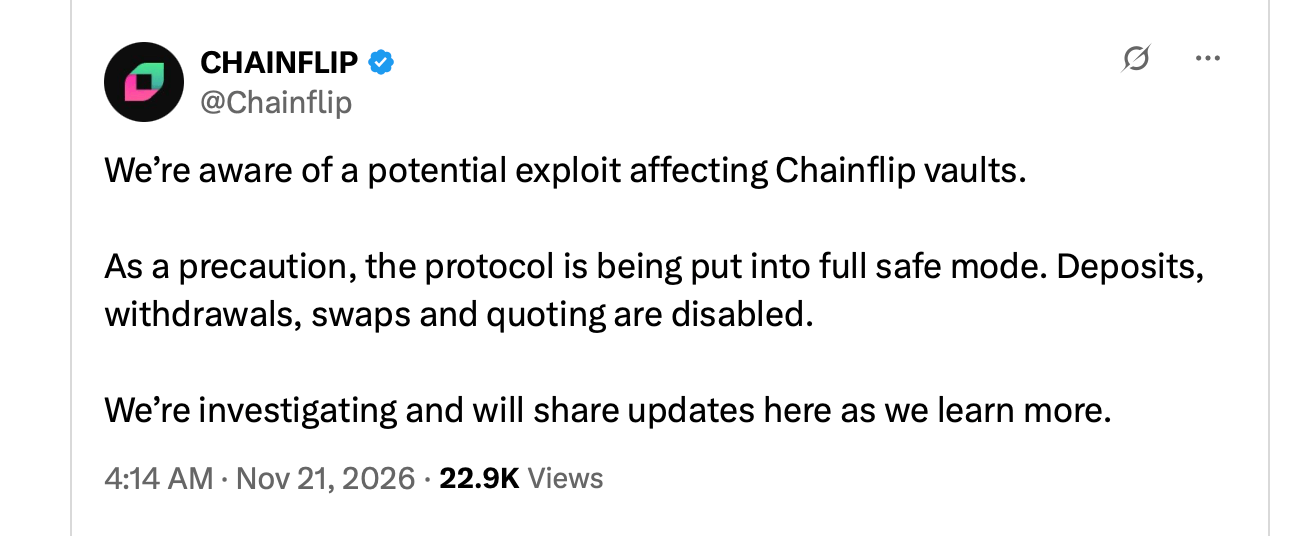
A Chainflip sofreu uma grave violação de segurança no sábado, 21 de novembro de 2026, quando um invasor desviou aproximadamente US$ 12 milhões de seus cofres de bitcoin e ethereum. O incidente forçou o protocolo de negociação entre cadeias a entrar em paralisação de emergência e provocou uma forte onda de vendas do seu token nativo, o FLIP.
Hacker do Chainflip rouba US$ 12 milhões; token FLIP cai 69%
ESCRITO POR

PARTILHAR
Principais conclusões
- Os investigadores descobriram uma assinatura criptográfica incomum que pode explicar como ocorreram as retiradas não autorizadas.
- O invasor converteu as stablecoins roubadas em ethereum antes de encaminhar milhares de moedas pelo Tornado Cash.
- A Chainflip ofereceu uma recompensa de 10% pelo recuperação dos ativos, com prazo final definido para segunda-feira, 23 de novembro.
Cofres da Chainflip Esvaziados em Transações Coordenadas de Bitcoin e Ethereum
A bolsa descentralizada (DEX) conhecida como Chainflip facilita a troca de criptomoedas nativas entre diferentes blockchains sem exigir que os usuários dependam de ativos “wrapped” convencionais. Sua infraestrutura opera por meio de uma rede distribuída de até 150 validadores responsáveis por gerenciar cofres compartilhados e autorizar transferências.
Em circunstâncias normais, aproximadamente 100 validadores devem participar de um processo de assinatura por quórum antes que os ativos possam sair dessas reservas. O sistema emprega assinaturas criptográficas agregadas, com chaves de assinatura normalmente alternadas a cada três dias para limitar a exposição. O invasor conseguiu contornar essas proteções.
De acordo com descobertas na cadeia de blocos, os preparativos começaram por volta de 11 de novembro, quando fundos associados ao suposto invasor passaram pelo Tornado Cash, um misturador de privacidade baseado em Ethereum. Em 20 de novembro, o indivíduo comprou tokens FLIP e registrou uma conta de validador, estabelecendo presença na infraestrutura da Chainflip.
O roubo teve início por volta da 1h41 da manhã (horário da Costa Leste) do dia 21 de novembro, quando uma única transação de bitcoin transferiu 122,86137042 BTC para um endereço recém-criado. Aproximadamente 20 minutos depois, os fundos foram movimentados novamente, introduzindo mais uma etapa no histórico de transações.
A retirada de ether ocorreu às 07:10:59 UTC, executada por meio da função transferBatch do cofre. Essa operação transferiu 520,2243399 ETH, 3.249.631,41 USDC e 758.141,33 USDT para o endereço 0x7d14a719072DA80076b4edcec3e3401209d21Eaf.
A carteira remetente, 0x78fa4ac270db14886033e95b9b9e93f887aa2db0, havia recebido suas taxas de transação iniciais do Tornado Cash aproximadamente um minuto antes. Seu histórico de transações, por outro lado vazio, sugere que o endereço foi criado especificamente para a operação.
Em questão de minutos, os recursos da stablecoin foram trocados por ether por meio do Uniswap. Aproximadamente 2.909 ETH entraram posteriormente no Tornado Cash por meio de 38 transações executadas em apenas 48 segundos, deixando os investigadores com um rastro rapidamente fragmentado para seguir.
Anomalia criptográfica expõe possível vulnerabilidade na segurança dos validadores
A empresa de análise de blockchain Bitquery examinou 299.677 assinaturas aceitas pelo Ethereum KeyManager da Chainflip desde 2023, identificando uma irregularidade que distingue a transferência não autorizada da atividade normal do cofre. A transação continha um nonce de 39 dígitos que se desviava do padrão sequencial estabelecido. Nenhuma das outras assinaturas no conjunto de dados históricos apresentava a mesma característica.
Essa descoberta sugere que a autorização pode ter sido gerada fora do procedimento habitual de assinatura multipartidária, potencialmente por meio de acesso não autorizado à chave de assinatura agregada ou a partes criptográficas suficientes.
Ao contrário de ataques de reentrada ou vulnerabilidades convencionais na lógica do contrato, o cofre aceitou o que parecia ser uma assinatura válida. A questão subjacente, portanto, diz respeito a como o invasor obteve a autoridade necessária para produzi-la, e não se o contrato executou corretamente suas instruções.
A Chainflip Labs posteriormente relacionou o incidente ao validador recém-registrado e afirmou que os investigadores haviam identificado e corrigido o mecanismo específico responsável. No entanto, a organização não publicou uma análise técnica pós-incidente abrangente explicando precisamente como a exposição ocorreu.
A rotação de chaves programada anteriormente ocorreu em 18 de novembro. Após as transferências não autorizadas, os validadores realizaram outra rotação aproximadamente uma hora e 42 minutos depois, substituindo as credenciais potencialmente comprometidas antes do prazo normal. Outros cofres, incluindo o Arbitrum, não apresentaram saques imediatos comparáveis.
Chainflip emite ultimato de recuperação com recompensa de 10%
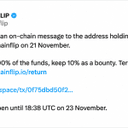
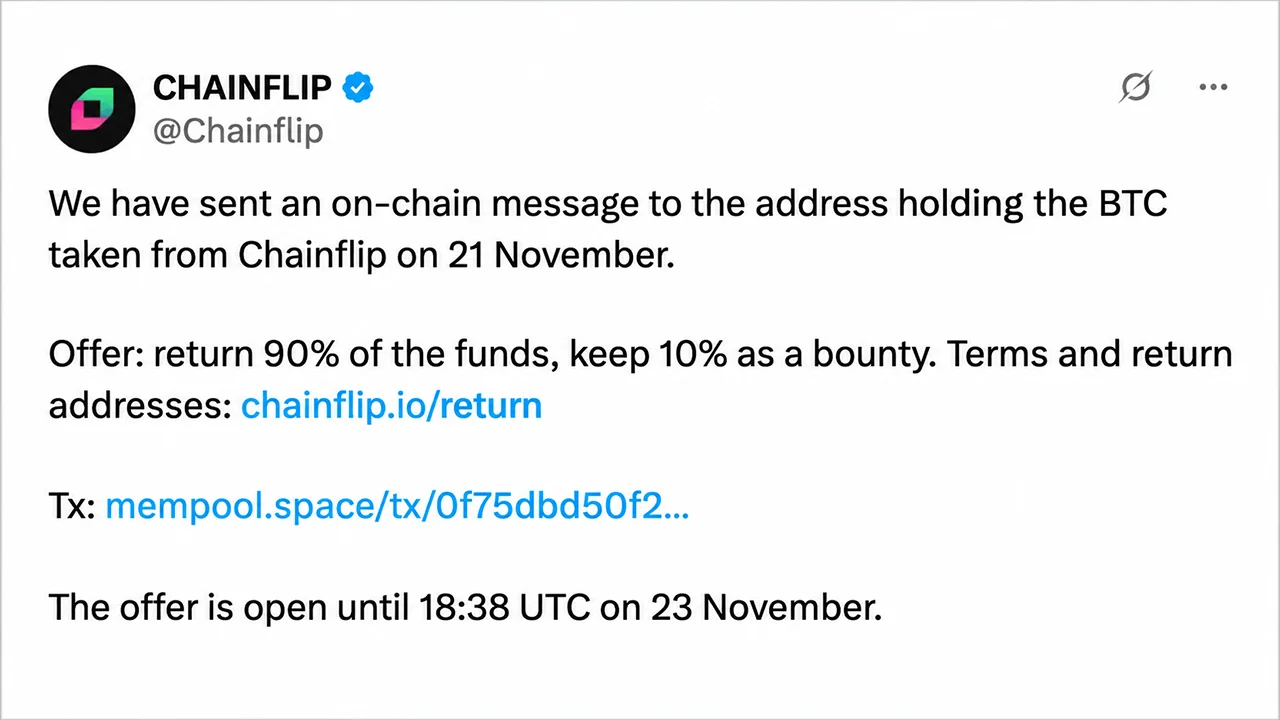
Os desenvolvedores ativaram o Modo de Segurança Total, suspendendo depósitos, saques, trocas e cotações de preços enquanto a investigação continuava. A Chainflip Labs entrou em contato posteriormente com o autor do crime por meio de uma mensagem na cadeia, propondo que 90% dos recursos fossem devolvidos até as 18h38 UTC da segunda-feira, 23 de novembro, em troca da permissão para reter os 10% restantes.
O reembolso solicitado consistia em 110,57523337 BTC e 2.618,1 ETH, sendo que este último representava os ativos do lado do Ethereum convertidos. De acordo com o acordo proposto, a Chainflip classificaria um reembolso dentro do prazo como uma recuperação “white-hat” e retiraria as denúncias já apresentadas às autoridades.
A comunicação também alertou que empresas de vigilância de blockchain haviam sinalizado os endereços envolvidos e estavam monitorando as retiradas do misturador de privacidade. Investigadores teriam identificado o servidor usado para o registro do validador, juntamente com metadados adicionais potencialmente úteis para estabelecer a identidade do autor do crime.
A Chainflip confirmou que as autoridades já haviam recebido denúncias sobre o roubo. Até 22 de novembro, nenhuma restituição havia sido anunciada, e a organização não havia apresentado um plano formal de indenização para os usuários afetados.
Queda no preço do FLIP apaga alta de novembro
A falha de segurança interrompeu o que vinha sendo um mês animador para a criptomoeda nativa do protocolo. O FLIP era negociado em torno de US$ 0,30 no início de novembro, antes de subir para a faixa de US$ 0,45 a US$ 0,48 entre 18 e 20 de novembro. A liquidação subsequente apagou esses ganhos, empurrando o ativo para preços observados pela última vez no final de maio.
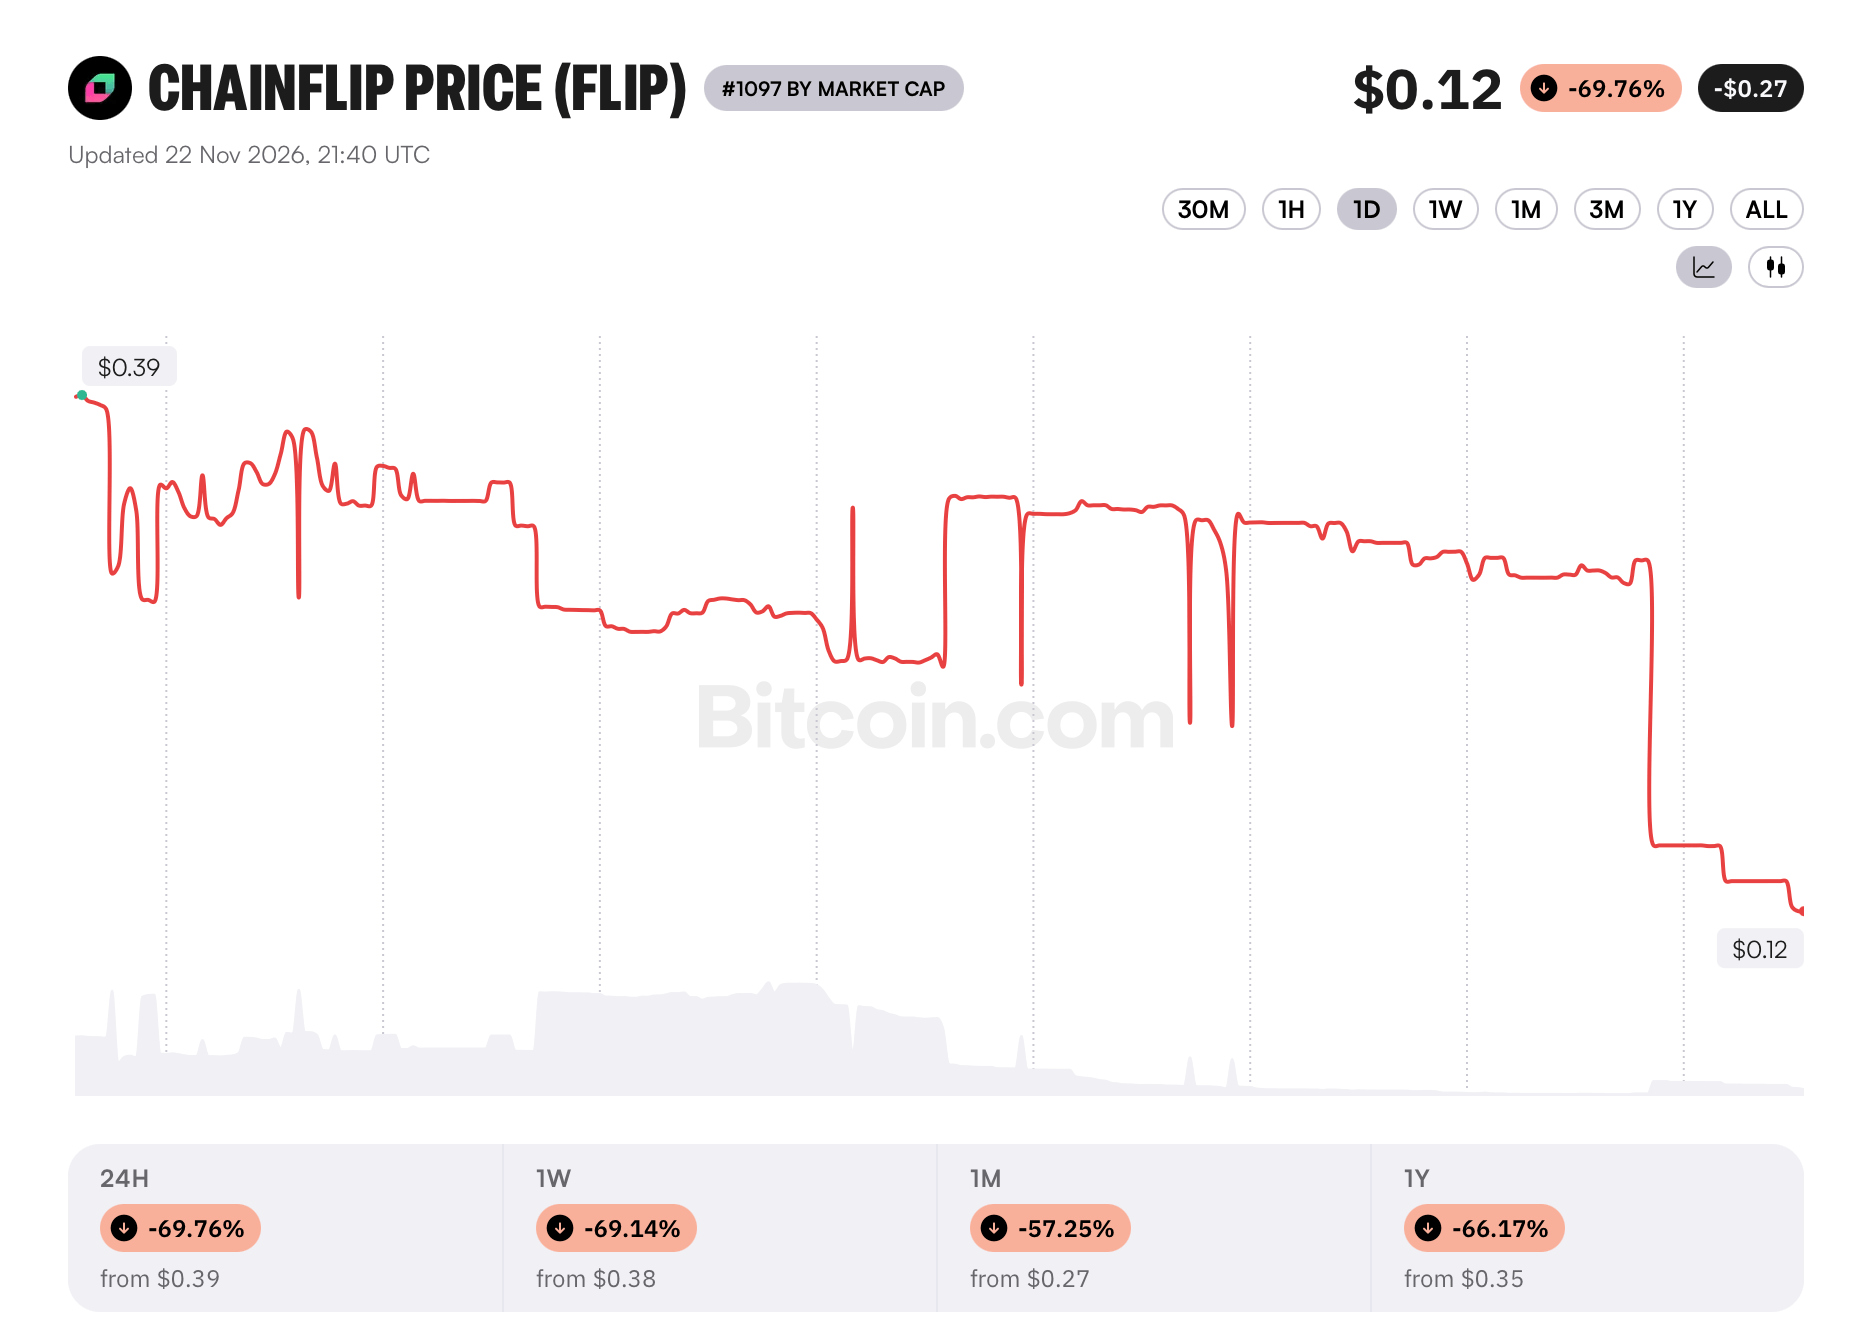
Até domingo, o feed de preços de mercado do Bitcoin.com mostrava cotações entre US$ 0,12 e US$ 0,15 por FLIP, com perdas relatadas nas últimas 24 horas atingindo aproximadamente 60% a 66%. As diferenças entre as plataformas de negociação refletiram baixa liquidez e condições voláteis. O episódio também reacendeu preocupações decorrentes da exploração de vulnerabilidade da Chainflip em 12 de setembro, quando uma falha no memorando de transação da TRON permitiu que um invasor obtivesse reembolsos duplicados totalizando aproximadamente 736.442 USDT.
Essa vulnerabilidade anterior envolvia depósitos já processados sendo interpretados incorretamente como trocas malsucedidas. Os validadores acabaram aprovando o reembolso aos provedores de liquidez afetados utilizando fundos excedentes. O incidente mais recente apresenta um desafio substancialmente diferente, pois a suposta falha diz respeito à própria infraestrutura de autorização, e não a um erro isolado no processamento de transações.
Para a Chainflip, o prejuízo financeiro imediato é apenas parte do problema. O prazo de recuperação que se aproxima, as questões técnicas sem resposta e a incerteza em torno da indenização aos clientes colocam o protocolo diante de um difícil teste à sua arquitetura de segurança. Mesmo que os ativos perdidos sejam recuperados, determinar por que suas salvaguardas distribuídas falharam continuará sendo essencial para restabelecer a confiança.
O Bitcoin poderia chegar a US$ 50 mil se a onda de vendas na Nasdaq continuar, após uma onda de vendas no fim de semana que levou a criptomoeda para perto de US$ 55 mil. O Bitcoin voltou a subir…
Leia agora: Bitcoin pode chegar a US$ 50.000 se a Nasdaq cair, alerta Arthur Hayes

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman é o Editor-Chefe de Notícias na Bitcoin.com News e um jornalista de tecnologia financeira sediado em Massachusetts.