Em seu mais recente relatório sobre computação quântica, a IOSCO estima que as redes de blockchain, incluindo o bitcoin, possam enfrentar desafios para se prepararem para um mundo pós-computação quântica, uma vez que exigem uma ação coordenada para atualizar e alterar os elementos que impulsionam essas redes descentralizadas.
IOSCO alerta para risco quântico em blockchains; Bitcoin busca soluções
ESCRITO POR
PARTILHAR
Principais conclusões
- A IOSCO divulgou um relatório alertando que futuros computadores quânticos poderiam quebrar a criptografia financeira atual.
- O grupo insta as redes de blockchain a alcançarem a “agilidade criptográfica” para se adaptarem às futuras ameaças quânticas.
- A descentralização dificulta a atualização, deixando os sistemas de blockchain vulneráveis a futuros ataques quânticos.
IOSCO alerta sobre os desafios da blockchain para alcançar a “agilidade criptográfica”
Organizações internacionais estão agora analisando os riscos que os sistemas financeiros enfrentam diante de um futuro de computação quântica.
A Organização Internacional das Comissões de Valores Mobiliários (IOSCO), uma organização composta por membros que reúne reguladores do mercado de valores mobiliários e organizações internacionais, divulgou um relatório que examina os efeitos da computação quântica nos mercados financeiros.
O relatório, publicado na quinta-feira, destaca várias preocupações sobre como as estruturas descentralizadas podem afetar o grau de preparação dos projetos de blockchain diante do surgimento de um computador quântico relevante para a criptografia (CRQC).
A IOSCO enfatiza que, para lidar com possíveis vulnerabilidades nesses projetos, cada um deles deve se empenhar em alcançar a “agilidade criptográfica”, definida como “as capacidades necessárias para substituir e adaptar algoritmos criptográficos em protocolos, aplicativos, software, hardware, firmware e infraestruturas, preservando a segurança e a continuidade das operações”.
No entanto, ela também reconhece que, em um ambiente tão descentralizado, abraçar plenamente esse conceito não é fácil, pois pode “exigir mudanças coordenadas nas regras de protocolo e adoção por parte de todos os participantes descentralizados, tornando as transições criptográficas mais complexas”.
“A migração para a criptografia pós-quântica pode ser particularmente desafiadora para sistemas de blockchain, pois a criptografia está incorporada à sua arquitetura central, e a implementação requer ação coordenada entre redes descentralizadas”, declara o relatório.
A IOSCO destaca que os recursos atuais da computação quântica continuam insuficientes para resolver problemas do mundo real, em escala industrial, capazes de afetar sistemas protegidos por criptografia. Mesmo assim, a organização também ressaltou que um CRQC, capaz de “quebrar sistemas criptográficos amplamente utilizados em prazos viáveis”, poderia surgir no período de 2030 a 2035.
“Isso cria uma urgência de curto prazo para a migração para a criptografia pós-quântica, considerando o tempo necessário para a transição dos sistemas e a sensibilidade dos dados a longo prazo”, avaliou a IOSCO.
Surgem possíveis soluções
Embora o bitcoin ainda não tenha integrado a criptografia pós-quântica, empresas e pesquisadores estão chamando a atenção para os problemas de se chegar a um futuro quântico sem contramedidas válidas.
No mês passado, a empresa de computação quântica Alice & Bob publicou uma nova pesquisa teorizando que ataques quânticos poderiam exigir menos recursos do que se estimava anteriormente, calculando que um computador quântico de 29.588 qubits poderia resolver um problema de criptografia de curva elíptica de 256 bits em apenas 61,8 minutos.
Embora seja teórica, a possibilidade de um ataque tem despertado a preocupação de gigantes financeiros como a Fidelity, que enfatizou que “sistemas suficientemente potentes poderiam, eventualmente, comprometer a segurança das chaves privadas” e apresentou soluções para a questão.
Os desenvolvedores do bitcoin estão avaliando várias propostas para proteger a rede contra futuros ataques de computação quântica, cada uma abordando diferentes aspectos da ameaça. O BIP-360 propõe um novo tipo de saída Pay-to-Merkle-Root (P2MR) que elimina o mecanismo vulnerável de gastos por caminho de chave do Taproot, reduzindo a exposição da chave pública e, ao mesmo tempo, estabelecendo as bases para futuras assinaturas resistentes à computação quântica.
O BIP-361, de autoria conjunta com Jameson Lopp, descreve uma migração em fases para endereços resistentes à computação quântica. Isso acabaria por restringir os gastos a partir de endereços legados, podendo tornar os bitcoins não migrados inacessíveis, a menos que os detentores atendam aos novos requisitos de recuperação. E o SHRINCS, desenvolvido por pesquisadores e colaboradores da Blockstream, propõe assinaturas resistentes a ataques quânticos com base na criptografia SHA-256 já existente do Bitcoin. Uma análise de segurança recém-publicada dá continuidade à proposta, embora ainda haja preocupações quanto à segurança das carteiras, tamanhos maiores de transações e taxas potencialmente mais altas.
A Fundação Ethereum, por sua vez, criou uma equipe no início deste ano para desenvolver uma solução contra a ameaça quântica, com planos de implementar criptografia pós-quântica na rede até 2029.
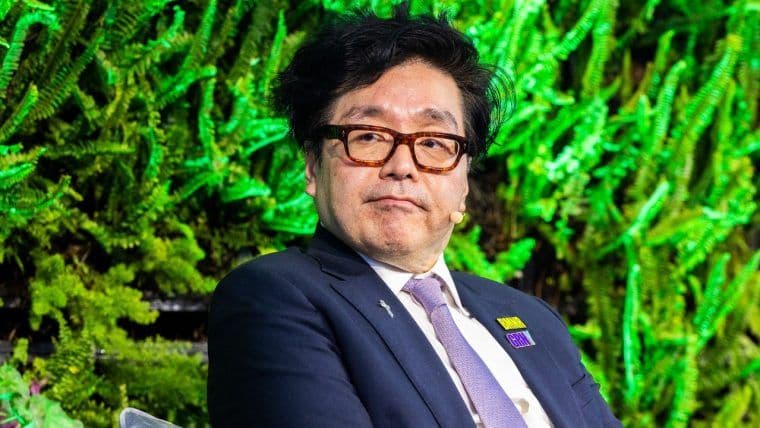
O presidente da Bitmine, Tom Lee, alertou que o bitcoin carece de consenso sobre como lidar com futuras ameaças da computação quântica, ao contrário de outras redes concorrentes.
Leia agora: Tom Lee, da Bitmine, alerta que o Bitcoin não tem um plano para a era quântica antes de 2028

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORSergio Goschenko
Sergio é um jornalista de criptomoedas baseado na Venezuela, com mais de 2.000 artigos publicados, citado em dezenas de artigos e relatórios.