Uma nova pesquisa da empresa de computação quântica Alice & Bob sugere que quebrar a criptografia que protege a rede Bitcoin poderia exigir muito menos recursos de computação quântica do que se acreditava anteriormente, o que confere urgência aos esforços para preparar a criptomoeda para um futuro pós-quântico.
Computação quântica: 30 mil qubits quebrariam chaves de Bitcoin em 1h
ESCRITO POR

PARTILHAR
Principais conclusões
- A Alice & Bob estima que um computador quântico com apenas 29.588 qubits físicos poderia quebrar a criptografia de curva elíptica do Bitcoin em aproximadamente uma hora.
- Uma nova pesquisa da Alice & Bob, do Google e da Quantinuum sugere que ataques quânticos poderiam exigir recursos significativamente menores, potencialmente tornando as ameaças criptográficas mais próximas da realidade.
- Milhões de BTC podem estar vulneráveis devido a chaves públicas expostas, aumentando a pressão para desenvolver proteções resistentes à computação quântica antes que computadores suficientemente potentes surjam.
A ameaça do “Q-Day” do Bitcoin se aproxima
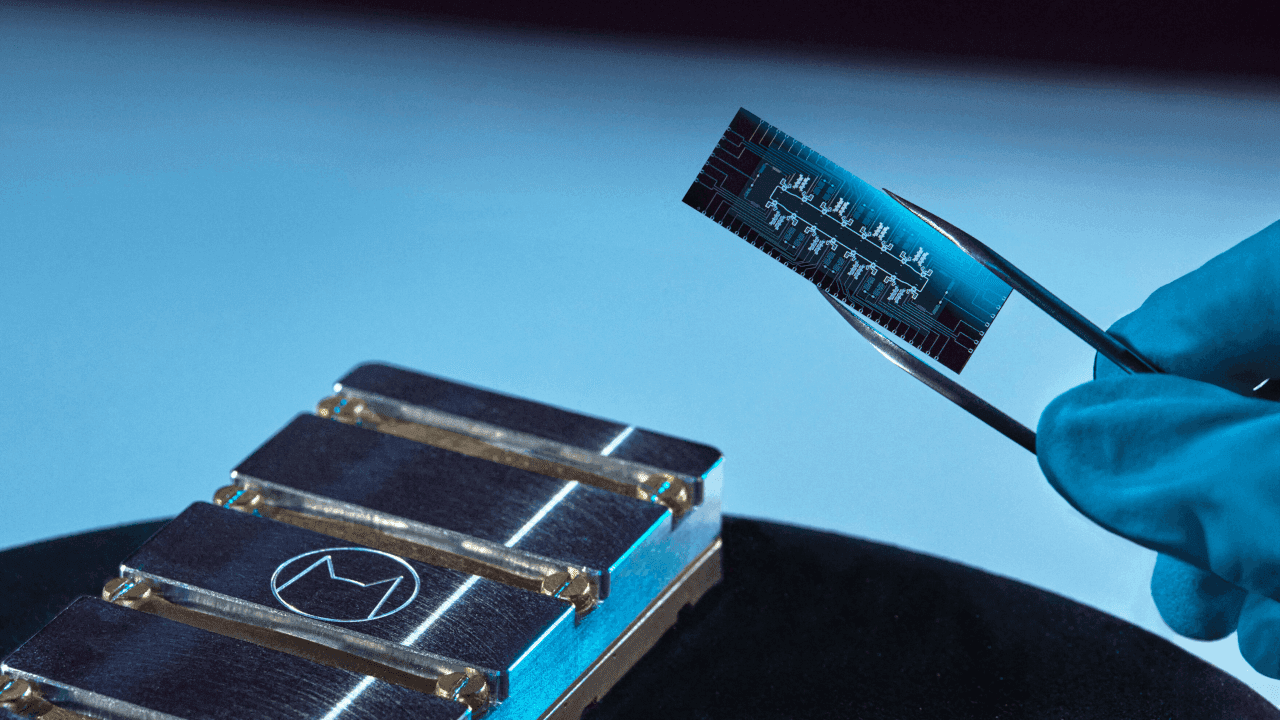
A empresa com sede em Paris e Boston anunciou na quinta-feira que seus pesquisadores estimam que um computador quântico tolerante a falhas, equipado com aproximadamente 29.588 qubits físicos, poderia resolver um problema de criptografia de curva elíptica de 256 bits em apenas 61,8 minutos. Esse problema matemático é a base das assinaturas digitais usadas para autorizar transações de bitcoin.
As descobertas, detalhadas em um novo artigo científico, também sugerem que 22.593 qubits físicos poderiam quebrar a criptografia RSA-2048 em aproximadamente 3,14 dias, uma redução significativa em relação às estimativas anteriores. Em 2019, pesquisadores projetaram que a fatoração do RSA-2048 exigiria cerca de 20 milhões de qubits físicos, enquanto uma estimativa revisada do Google Quantum AI no ano passado reduziu esse número para menos de um milhão.
A Alice & Bob afirma que seus cálculos mais recentes representam um novo parâmetro de referência para minimizar a combinação entre os requisitos de hardware quântico e o tempo de processamento.
A pesquisa se baseia em uma tecnologia supercondutora especializada conhecida como “qubits gato”, projetada para reduzir certos erros quânticos no nível do hardware. Os pesquisadores combinaram essa abordagem com códigos de correção de erros mais eficientes e melhorias nas operações matemáticas exigidas pelo algoritmo de Shor, o método de computação quântica capaz de quebrar a criptografia de chave pública amplamente utilizada.
A empresa enfatizou que suas descobertas são estimativas teóricas de recursos, e não evidências de que os computadores quânticos existentes possam quebrar chaves de bitcoin. Construir máquinas capazes de realizar esses cálculos de maneira confiável continua sendo um grande desafio de engenharia.
Para o Bitcoin, as implicações se concentram em seu sistema de assinatura digital de curva elíptica, que permite aos usuários comprovar a propriedade dos fundos. Um computador quântico suficientemente potente poderia, potencialmente, calcular chaves privadas a partir de chaves públicas expostas, permitindo que invasores gerassem assinaturas não autorizadas e roubassem criptomoedas.
O ataque estimado de uma hora por Alice e Bob ainda excederia o intervalo médio de bloco do Bitcoin, de aproximadamente 10 minutos, limitando a viabilidade imediata de atacar transações comuns enquanto elas aguardam confirmação. No entanto, moedas associadas a chaves públicas já expostas poderiam enfrentar uma ameaça mais séria, pois os invasores não precisariam necessariamente concluir o cálculo antes do próximo bloco.
O ritmo está se acelerando
O anúncio segue uma série de desenvolvimentos recentes que sugerem que as barreiras técnicas aos ataques quânticos estão diminuindo gradualmente.
Conforme noticiado pelo Bitcoin.com News no início deste mês, o Google Quantum AI demonstrou uma técnica de redução de erros chamada “cultivo de estado mágico”, alcançando uma melhoria de 40 vezes na confiabilidade dos estados quânticos especializados necessários para cálculos complexos. Uma pesquisa separada do Google, publicada em março, sugeriu que uma máquina quântica avançada poderia, teoricamente, comprometer as assinaturas de curva elíptica do Bitcoin usando menos de 500.000 qubits físicos, com uma configuração proposta concluindo um ataque em aproximadamente nove minutos.
Enquanto isso, a empresa de computação quântica Quantinuum anunciou em 19 de outubro que seu sistema Helios havia atingido 99,9995% de fidelidade lógica, o que equivale a aproximadamente cinco erros por milhão de operações. A empresa descreveu essa conquista como um passo que reforça suas ambições de entregar um computador quântico tolerante a falhas e comercialmente útil até 2029.
Os cálculos da Alice & Bob representam um tipo diferente de progresso, demonstrando como escolhas arquitetônicas e melhorias nos algoritmos poderiam reduzir substancialmente o equipamento necessário para atacar os sistemas criptográficos existentes.
“As estimativas dos recursos necessários para executar o algoritmo vêm caindo constantemente à medida que o campo desenvolve abordagens melhores para a correção de erros e o projeto de algoritmos”, afirmou o CEO da Alice & Bob, Théau Peronnin, em comunicado.
A empresa espera que o aprimoramento do hardware quântico e a redução dos requisitos computacionais possam convergir no início da década de 2030, embora isso continue sendo uma projeção, e não um cronograma definido.
As descobertas aumentam a pressão sobre os desenvolvedores do Bitcoin para que investiguem esquemas de assinatura resistentes à computação quântica antes que tais máquinas se tornem disponíveis. Estimativas anteriores sugeriam que aproximadamente 6,9 milhões de BTC poderiam estar potencialmente expostos, pois as chaves públicas correspondentes já foram reveladas.
Substituir a tecnologia de assinatura existente do Bitcoin traria complicações consideráveis, incluindo maiores requisitos de dados de transação, problemas de compatibilidade com carteiras existentes e a difícil questão de como proteger as moedas mantidas em endereços inativos ou inacessíveis.
Alice & Bob instaram as organizações a começarem a adotar proteções criptográficas pós-quânticas, em vez de esperar por um ataque quântico efetivo.
Para o Bitcoin, onde mudanças exigem uma extensa revisão técnica e ampla coordenação da rede, as estimativas cada vez menores podem tornar a preparação cada vez mais importante, mesmo que a chegada prática de um computador quântico com capacidade criptográfica permaneça incerta.
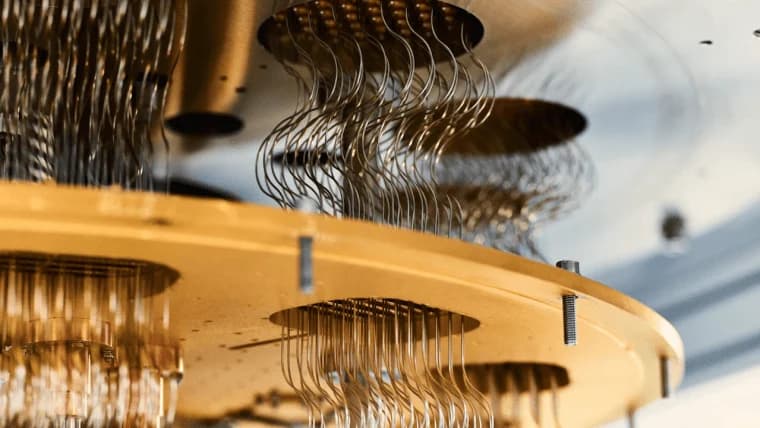
O Google anunciou um grande avanço na computação quântica, o que pode tornar a ameaça à criptografia do bitcoin ainda mais iminente.
Leia agora: Google destaca avanço “mágico” na computação quântica e o “Q-Day” do Bitcoin

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORAndrew Hayward
Andrew é o Editor-Chefe do Bitcoin.com News.