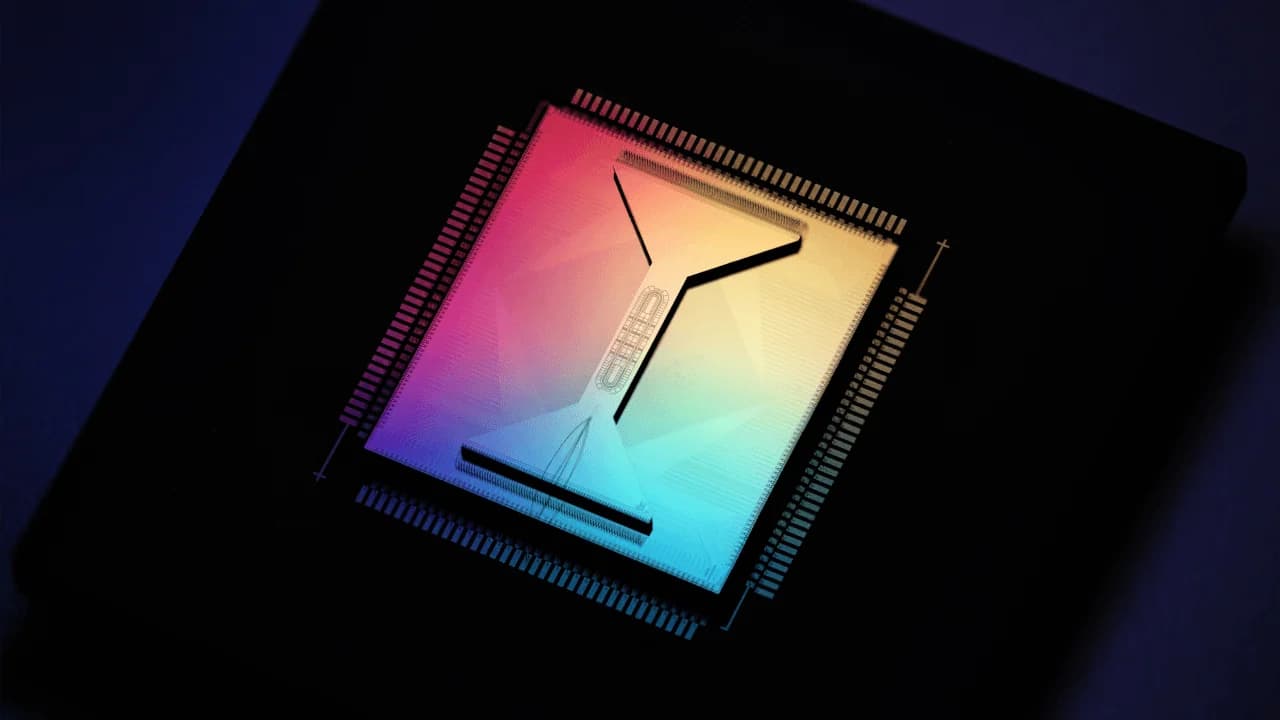
A empresa de computação quântica Quantinuum anunciou um grande avanço na correção de erros, alcançando uma fidelidade lógica recorde de 99,9995%, o que, segundo ela, fortalece seu caminho rumo a um computador quântico comercialmente viável e tolerante a falhas até 2029. Esse avanço ocorre em meio a crescentes preocupações de que máquinas quânticas cada vez mais potentes possam, eventualmente, comprometer a criptografia que protege o bitcoin e outras criptomoedas.
Recorde em computação quântica é quebrado, o que aumenta os desafios para a segurança do Bitcoin
ESCRITO POR
PARTILHAR
Principais pontos
- A Quantinuum alcançou uma fidelidade lógica recorde de 99,9995%, reduzindo as taxas de erro quântico em dez vezes em relação a setembro.
- O avanço impulsiona a meta da Quantinuum de entregar um computador quântico tolerante a falhas até 2029.
- O progresso gera preocupações quanto à segurança do bitcoin, já que computadores quânticos potentes poderiam, eventualmente, quebrar as proteções criptográficas, acelerando os apelos por atualizações resistentes à computação quântica.
A precisão quântica está melhorando rapidamente
A Quantinuum informou nesta segunda-feira que seu computador quântico Helios atingiu uma taxa de erro lógico de apenas cinco erros por milhão de operações, uma melhoria de dez vezes em relação ao seu recorde anterior, estabelecido em setembro. A empresa afirma que o resultado também é 100 vezes melhor do que o melhor resultado publicado utilizando arquiteturas de hardware quântico concorrentes, conforme relatado anteriormente pelo Google Quantum AI.
Essa inovação aborda um dos maiores desafios da computação quântica: manter a precisão dos cálculos apesar da extrema sensibilidade dos bits quânticos, ou qubits, a erros. Ao contrário dos computadores convencionais, os sistemas quânticos exigem técnicas sofisticadas de correção de erros para realizar cálculos complexos de maneira confiável.
A Quantinuum alcançou o resultado utilizando uma técnica conhecida como “código de cores”, que combina múltiplos qubits físicos em qubits lógicos mais confiáveis. Os pesquisadores da empresa também demonstraram que os erros diminuíram exponencialmente à medida que aumentavam o nível de proteção, com cada aumento testado reduzindo os erros lógicos remanescentes por um fator de 12.
Os resultados se baseiam no avanço alcançado pela Quantinuum em setembro, que utilizou um método diferente de correção de erros no mesmo hardware Helios.
“Ultrapassamos o limiar necessário para melhorias exponenciais na precisão, reforçando nosso caminho rumo ao Apollo e a forma como podemos ajudar os usuários a extrair valor comercial da tecnologia quântica em escala”, afirmou o CEO da Quantinuum, Rajeeb Hazra, em comunicado.
A empresa afirmou que sua mais recente conquista coloca o desempenho da correção de erros dentro da faixa-alvo para o Apollo, seu computador quântico universal tolerante a falhas planejado, com lançamento previsto para 2029.
Robin Blume-Kohout, codiretor do Laboratório de Desempenho Quântico dos Laboratórios Nacionais Sandia, que não participou da pesquisa, considerou a conquista um marco significativo. Ele afirmou que os resultados sugerem que um sistema ampliado poderia alcançar computação tolerante a falhas útil com menos de um milhão de qubits físicos.
No entanto, os resultados dizem respeito a um benchmark específico de correção de erros, e não a uma demonstração de um computador quântico de grande escala e de uso geral. Ainda há desafios de engenharia significativos a serem superados antes que tais sistemas possam executar algoritmos complexos de maneira confiável.
A ameaça quântica ao Bitcoin ganha destaque
O anúncio segue-se a um avanço separado divulgado pela Google Quantum AI na semana passada, quando pesquisadores demonstraram uma técnica chamada “cultivo de estado mágico” que reduziu os erros em um fator de 40. A pesquisa alcançou 99,99% de fidelidade lógica na produção de estados quânticos especializados necessários para certos cálculos avançados.
Conforme noticiado pelo Bitcoin.com News, o avanço do Google renovou as preocupações sobre o “Q-Day”, o ponto hipotético em que os computadores quânticos se tornam poderosos o suficiente para quebrar sistemas criptográficos amplamente utilizados.
No início deste ano, pesquisadores do Google estimaram que quebrar a criptografia de curva elíptica usada nas assinaturas digitais do Bitcoin poderia exigir menos de 500 mil qubits físicos, cerca de 20 vezes menos do que algumas estimativas anteriores.
A pesquisa também delineou um cenário teórico no qual um computador quântico avançado poderia derivar uma chave privada de bitcoin a partir de uma chave pública exposta em aproximadamente nove minutos.
Os pesquisadores estimaram que cerca de 6,9 milhões de BTC — quase um terço do fornecimento total possível de bitcoins — poderiam estar potencialmente vulneráveis porque suas chaves públicas já foram expostas, incluindo fundos mantidos em formatos de carteira mais antigos e endereços reutilizados.
Embora a mais recente descoberta da Quantinuum não demonstre qualquer capacidade de quebrar a criptografia do Bitcoin, ela representa um avanço em direção à computação quântica confiável que, eventualmente, poderia tornar tais ataques viáveis.
Esses desenvolvimentos intensificaram as discussões sobre a preparação das redes de criptomoedas para um mundo pós-quântico. A Fidelity Digital Assets alertou que as chaves públicas de Bitcoin expostas poderiam se tornar vulneráveis, enquanto a Coinbase destacou os desafios técnicos da transição da rede de Bitcoin para uma criptografia resistente a ataques quânticos.
As possíveis defesas incluem novos esquemas de assinatura digital, mas sua implementação pode exigir mudanças substanciais na infraestrutura do Bitcoin, incluindo assinaturas maiores, atualizações de carteiras e coordenação em toda a rede descentralizada.
Uma questão particularmente difícil envolve saldos inativos de Bitcoin, cujos proprietários podem não conseguir migrar seus fundos para endereços resistentes à computação quântica.
Por enquanto, nenhum computador quântico existente é capaz de quebrar as proteções criptográficas do Bitcoin. Mas, com a Quantinuum prevendo o lançamento de seu sistema Apollo, tolerante a falhas, para 2029, e o Google avançando rapidamente em tecnologias relacionadas, a corrida para desenvolver uma infraestrutura de criptomoedas resistente à computação quântica está se tornando cada vez mais urgente.
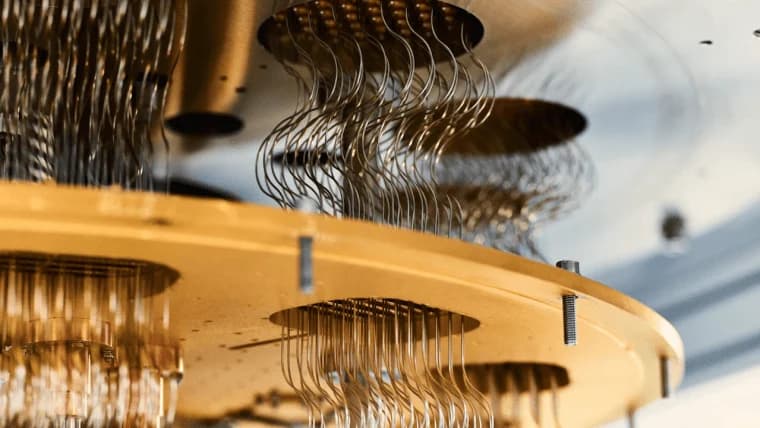
O Google anunciou um grande avanço na computação quântica, o que pode tornar a ameaça à criptografia do bitcoin ainda mais iminente.
Leia agora: Google destaca avanço “mágico” na computação quântica e o “Q-Day” do Bitcoin

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.