Os pesquisadores responsáveis pelo SHRINCS divulgaram uma análise detalhada de segurança do esquema de assinatura pós-quântica proposto para o Bitcoin, aproximando-o de uma aplicação prática e, ao mesmo tempo, destacando questões ainda não resolvidas relacionadas à segurança das carteiras, aos custos de transação e à complexidade da implementação.
Defesa quântica do Bitcoin pode mudar proposta de valor do BTC, diz pesquisador
ESCRITO POR

PARTILHAR

Principais conclusões
- Os pesquisadores do SHRINCS divulgaram uma análise de segurança do esquema de assinatura pós-quântica proposto para o Bitcoin, estabelecendo argumentos formais de segurança e, ao mesmo tempo, reconhecendo suposições ainda não esclarecidas e a necessidade de auditoria independente.
- O SHRINCS combina assinaturas com estado menores com um mecanismo de fallback sem estado maior, buscando minimizar as taxas de transação e o congestionamento da blockchain. No entanto, a reutilização inadequada de chaves de assinatura de uso único poderia expor os usuários a riscos catastróficos de roubo.
- As crescentes preocupações do Bitcoin com a computação quântica estão impulsionando pesquisas sobre novas proteções criptográficas, mas o SHRINCS enfrenta críticas quanto à segurança das carteiras, à complexidade da implementação e aos custos de transação.
Pesquisadores do Bitcoin publicaram uma análise abrangente de segurança do SHRINCS, uma proposta emergente de criptografia pós-quântica projetada para proteger a rede contra futuros ataques de computação quântica sem sacrificar tanta capacidade de transação quanto as soluções concorrentes.
A análise de 131 páginas, datada de 18 de novembro, foi de autoria do pesquisador da Blockstream Mikhail Kudinov, com contribuições do diretor de pesquisa Jonas Nick e de outros colaboradores. Ela apresenta um argumento formal de segurança para o esquema de assinatura proposto, abordando um importante requisito pendente para a tecnologia experimental.
Os pesquisadores avaliaram o SHRINCS contra adversários clássicos e quânticos, relatando limites de segurança de aproximadamente 121,4 a 122,7 bits contra ataques clássicos dentro de sua estrutura analítica. O estudo também desenvolve limites de segurança quântica, embora alguns resultados dependam de conjecturas que ainda não foram comprovadas.
O documento adverte explicitamente que a proposta não passou por uma auditoria de segurança independente e não está pronta para implantação.
“Precisamos de todo o feedback possível — de engenheiros, criptógrafos, desenvolvedores de protocolos”, disse Kudinov, referindo-se ao rascunho da Proposta de Melhoria do Bitcoin (BIP), anunciado pela primeira vez em agosto. “Há muitas coisas para verificar, testar, criticar ou elogiar.”
Assinaturas menores vêm acompanhadas de compromissos de segurança
O SHRINCS, abreviação de Shrunken SPHINCS, utiliza o SHA-256, a função hash criptográfica consagrada que já é parte integrante do Bitcoin, em vez de introduzir as diferentes premissas matemáticas que sustentam alguns esquemas pós-quânticos alternativos.
O projeto combina dois métodos de assinatura sob uma única chave pública. Seu mecanismo principal, com estado, produz assinaturas que variam de 548 a 4.619 bytes, enquanto um mecanismo alternativo sem estado gera assinaturas de 5.777 bytes.
Ambas são substancialmente maiores do que as assinaturas Schnorr de 64 bytes existentes no Bitcoin, mas a opção com estado, mais eficiente, poderia ajudar a limitar o congestionamento da blockchain e as taxas de transação mais altas associadas à transição para a criptografia resistente à computação quântica.
No entanto, as assinaturas com estado introduzem uma vulnerabilidade potencialmente catastrófica caso o software da carteira reutilize indevidamente uma chave de assinatura de uso único para transações diferentes. Tal erro poderia permitir que um invasor falsificasse assinaturas e roubasse fundos.
“É preciso que seja impossível para o usuário agir de forma que esse evento catastrófico ocorra”, disse Nick à diretora da Fundação MARA, Isabel Foxen Duke, durante uma entrevista em vídeo publicada na quinta-feira. “Os desenvolvedores de carteiras precisam lidar com esse componente com estado corretamente.”
O SHRINCS tenta mitigar esse perigo exigindo que as carteiras registrem permanentemente cada operação de assinatura antes de gerar uma assinatura. Se o estado de assinatura se tornar não confiável, inclusive quando uma carteira é restaurada a partir de uma frase-semente, o software deve mudar para as assinaturas maiores, sem estado.
Essa abordagem protege contra a reutilização insegura de chaves, mas pode aumentar os custos de transação para usuários que estejam recuperando carteiras ou operando vários dispositivos.
“Não sabemos como ficará o mercado de taxas quando tivermos essas assinaturas muito grandes”, disse Nick. “E não se trata apenas do mercado de taxas; também há menos transações que cabem em um bloco, o que significa que menos pessoas poderão usar o Bitcoin. E acho que isso altera a proposta de valor do Bitcoin.”
O projeto já atraiu críticas. Em uma análise publicada em agosto, pesquisadores do Project Eleven argumentaram que priorizar a eficiência da blockchain poderia transferir riscos de segurança inaceitáveis para os usuários de carteiras. Eles sugeriram considerar uma alternativa puramente sem estado, juntamente com mudanças na capacidade dos blocos do Bitcoin.
O diretor de tecnologia da Ledger, Charles Guillemet, também levantou preocupações sobre a compatibilidade das carteiras, o desempenho do hardware e a dificuldade de reproduzir recursos existentes do Bitcoin, incluindo certos arranjos de assinaturas múltiplas e métodos de derivação de chaves públicas.
A contagem regressiva quântica do Bitcoin
A pesquisa surge em meio à crescente atenção dada à ameaça potencial que computadores quânticos suficientemente potentes representam para a criptografia de curva elíptica do Bitcoin.
Conforme noticiado pelo Bitcoin.com News em outubro, pesquisadores do Google demonstraram uma técnica de computação quântica chamada “cultivo de estado mágico” que reduziu certos erros em um fator de 40, marcando um avanço rumo a uma computação quântica mais confiável.
Uma pesquisa anterior do Google estimou que aproximadamente 6,9 milhões de BTC poderiam estar potencialmente expostos a futuros ataques quânticos, pois suas chaves públicas associadas já foram reveladas. Nenhum computador quântico existente demonstrou a capacidade de quebrar a criptografia do Bitcoin, embora os pesquisadores alertem que isso possa acontecer em questão de anos.
Enquanto isso, os desenvolvedores do Bitcoin estão debatendo como fazer a transição dos saldos existentes para endereços resistentes à computação quântica.
Uma proposta particularmente polêmica, a BIP-361, acabaria por impedir gastos a partir de endereços legados vulneráveis que não fossem migrados dentro de um período de transição plurianual proposto. Críticos alertam que tal abordagem poderia deixar moedas pertencentes a detentores inativos permanentemente inacessíveis.
O SHRINCS aborda uma parte diferente do problema: fornecer um método criptográfico prático para autorizar transações assim que o Bitcoin oferecer suporte a assinaturas resistentes à computação quântica. Sua adoção ainda exigiria alterações adicionais no protocolo, testes extensivos e um consenso mais amplo entre os desenvolvedores.
A nova análise de segurança representa um avanço em direção a esse objetivo, mas seus autores reconhecem que várias suposições matemáticas permanecem sem solução. Serão necessárias revisões adicionais por pares, testes de implementação e a consideração do comportamento real das carteiras antes que o esquema possa ser considerado adequado para o Bitcoin.
Por enquanto, a pesquisa destaca o principal desafio enfrentado pela transição pós-quântica do Bitcoin: proteger os usuários contra uma futura ameaça criptográfica sem introduzir novas vulnerabilidades perigosas ou comprometer a capacidade da rede de processar transações.
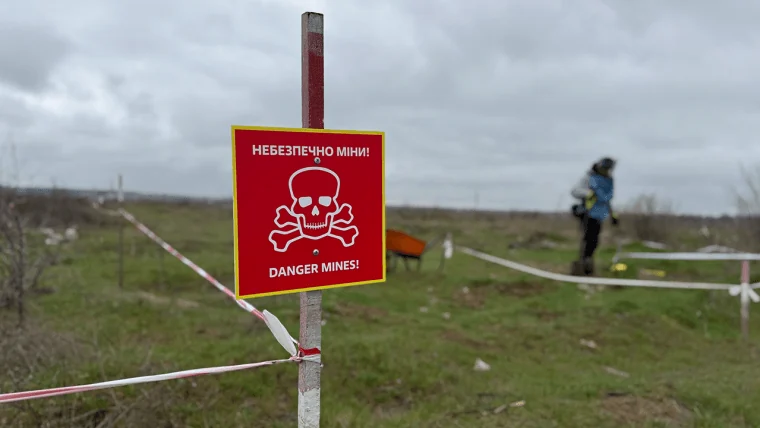
Cory Fields propõe “minas quânticas” e leilões de garantias, concebidos para punir futuros invasores quânticos que tenham como alvo o BTC.
Leia agora: Dev de Bitcoin propõe “minas quânticas” contra futuros ladrões de BTC

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORAndrew Hayward
Andrew é o Editor-Chefe do Bitcoin.com News.