Cory Fields, desenvolvedor de longa data do Bitcoin Core, apresentou uma defesa não convencional contra futuros ataques quânticos: “minas quânticas” plantadas secretamente que poderiam permitir que os detentores de bitcoins recuperassem moedas roubadas e, ao mesmo tempo, confiscassem a garantia do invasor, transformando potencialmente uma tentativa de roubo em um erro caro.
Dev de Bitcoin propõe “minas quânticas” contra futuros ladrões de BTC
ESCRITO POR

PARTILHAR
Pontos principais
- Cory Fields apresentou as “minas quânticas” em 4 de novembro, propondo provas ocultas de propriedade que poderiam punir financeiramente os invasores quânticos.
- As regras propostas por ele exigiriam que os invasores fornecessem uma garantia em bitcoins de valor equivalente, que poderia ser confiscada durante um período de contestação de 30 dias.
- Fields também apresentou dois mecanismos de leilão projetados para desencorajar ataques contra saldos de bitcoins vulneráveis ou potencialmente abandonados.
A ameaça quântica ao bitcoin encontra uma estratégia de defesa incomum
Em uma postagem na Lista de Discussão de Desenvolvimento do Bitcoin, em 4 de novembro de 2026, Fields delineou três mecanismos experimentais destinados a desencorajar roubos facilitados pela computação quântica por meio de penalidades financeiras, em vez de apenas proteção criptográfica. Fields, colaborador de longa data do Bitcoin Core e pesquisador associado à Iniciativa de Moeda Digital do MIT, enfatizou que os conceitos ainda são preliminares.
“O objetivo desta postagem é apenas apresentar as ideias como experimentos mentais”, explicou Fields, acrescentando que acredita que a implementação por meio de um soft fork poderia ser possível.
Sua proposta surge em meio a um debate crescente sobre a exposição do Bitcoin à computação quântica. Uma pesquisa compilada pela empresa Project Eleven estima que aproximadamente 6,9 milhões de BTC tenham chaves criptográficas expostas publicamente — quase um terço do fornecimento total possível de bitcoins —, o que potencialmente os torna vulneráveis a computadores quânticos suficientemente potentes. Atualmente, nenhum computador quântico demonstrado publicamente é capaz de executar tal ataque contra a rede Bitcoin.
O primeiro mecanismo de Fields, chamado de “Quantum Landmines”, introduz um compromisso criptográfico oculto que poderia transformar uma tentativa de roubo em um ganho financeiro inesperado para a vítima pretendida.
“Trata-se de um esquema de compromisso/revelação, semelhante aos que já foram discutidos aqui, mas com a adição de um pagamento no caso de roubo comprovado”, escreveu Fields.
Nesse arranjo hipotético, uma detentora de bitcoins chamada Alice possui 1 BTC em uma saída mais antiga e vulnerável a ataques quânticos, outro 1 BTC em uma saída segura contra ataques quânticos e uma quantia insignificante em uma saída separada, também segura contra ataques quânticos, contendo uma prova oculta de propriedade.
Antes que os computadores quânticos se tornem perigosos, Alice registra secretamente evidências que comprovam o controle de sua chave privada original. Após a chegada hipotética do “Q-Day” — o dia em que um computador se tornar poderoso o suficiente para quebrar a criptografia da rede —, as regras propostas para o Bitcoin exigiriam que qualquer pessoa que gastasse moedas legadas vulneráveis fornecesse uma garantia correspondente.
Um invasor que tentasse roubar o 1 BTC de Alice precisaria, consequentemente, contribuir com mais 1 BTC, criando uma saída restrita de 2 BTC sujeita a um período de espera. Fields explicou que o invasor não teria a prova histórica necessária para sacar os fundos imediatamente.
No entanto, Alice poderia revelar seu compromisso oculto durante o período proposto de 30 dias, recuperando seu bitcoin original juntamente com a garantia do invasor. “Sem o conhecimento do invasor, a saída trivial de Alice, que parecia exatamente como qualquer outra saída quântica segura, na verdade continha uma armadilha.”
A incerteza se torna um fator dissuasivo. Os invasores não conseguem distinguir facilmente os ativos vulneráveis daqueles secretamente equipados com armadilhas financeiras. Fields descreveu uma consequência especialmente provocativa: “Esse esquema é particularmente interessante porque, na verdade, incentiva Alice a iscar um invasor quântico antes do ‘Q-Day’ para, posteriormente, dobrar suas moedas vulneráveis; assim, faz com que os invasores quânticos fiquem receosos de roubar moedas, já que elas podem estar secretamente protegidas por armadilhas.”
Os leilões de Bitcoin poderiam tornar o roubo quântico financeiramente irracional?
Fields reconheceu uma limitação fundamental: muitas saídas mais antigas de bitcoin podem ter perdido permanentemente suas chaves privadas, deixando ninguém capaz de apresentar provas de propriedade.
“O problema óbvio de confiar apenas nas ‘minas’ é que acredita-se que as chaves privadas associadas a muitas saídas vulneráveis estejam perdidas; assim, um invasor quântico poderia razoavelmente supor que elas não estão protegidas por ‘minas’.” Sua alternativa proposta, chamada de “Leilão com Garantia” (Staked Auction), permitiria que terceiros oferecessem garantias e lances ocultos contra participações vulneráveis antes do Q-Day.
Em um exemplo, um invasor tem como alvo 50 BTC, ao mesmo tempo em que fornece outros 50 BTC como garantia. Participantes concorrentes revelam posteriormente os lances previamente comprometidos, podendo ficar com a garantia do invasor enquanto as moedas vulneráveis são destruídas.
Fields explicou o resultado pretendido:
“O invasor só consegue fugir com as moedas roubadas se ninguém fizer uma oferta maior que a dele. Assim, ele é incentivado a fazer uma oferta muito conservadora.”
Um terceiro mecanismo, o “Leilão de Sats”, elimina os requisitos de staking antecipado e, em vez disso, introduz lances competitivos após as moedas vulneráveis serem gastas. Fields deu crédito a Neha Narula por sugerir uma abordagem baseada no jogo Leilão do Dólar, no qual os licitantes concorrentes correm o risco de perdas crescentes. “A conclusão lógica é que o invasor não participe”, observou Fields.
Exposição estimada do Bitcoin a ataques quânticos por tipo de endereço
| Tipo de endereço | BTC exposto | Risco |
|---|---|---|
| SegWit reutilizado (bc1q) | 1.801.410 | Alto |
| P2PK antigo | 1.716.814 | Mais alto |
| P2SH reutilizado (3…) | 1.299.221 | Alto |
| P2PKH reutilizado (1…) | 1.202.064 | Alto |
| P2WSH reutilizado | 691.349 | Alto |
| Taproot (bc1p) | 198.106 | Alto |
| Multisig simples | 291 | Mais alto |
| Total | 6.909.255 |
Fonte: Project Eleven, estatísticas de fevereiro de 2026. Esses números descrevem a exposição potencial a um futuro computador quântico com capacidade criptográfica, e não moedas que estejam sendo roubadas no momento. Endereços com hash novos, nunca utilizados, estão excluídos do total.
A difícil questão de quem fica com o Bitcoin
Apesar de sua engenhosidade, esses mecanismos levantam questões substanciais ainda não resolvidas envolvendo requisitos de garantia, incentivos econômicos, riscos de confisco e propriedade legítima. Fields reconheceu a incerteza em torno do resultado desejado.
“No entanto, não está claro qual seria o melhor projeto, pois nem mesmo para mim está claro qual seria o resultado mais desejável”, disse ele. Nenhum desses mecanismos foi ativado no Bitcoin, e sua implementação exigiria um trabalho significativo de engenharia e consenso.
Em última análise, os experimentos de Fields desafiam uma suposição comum sobre segurança quântica e ataques teóricos: em vez de apenas impedir ataques criptográficos, o Bitcoin também poderia tornar economicamente irracional a exploração de moedas vulneráveis. Se essa dissuasão pode proteger os proprietários legítimos sem impor custos inaceitáveis continua sendo a questão central.
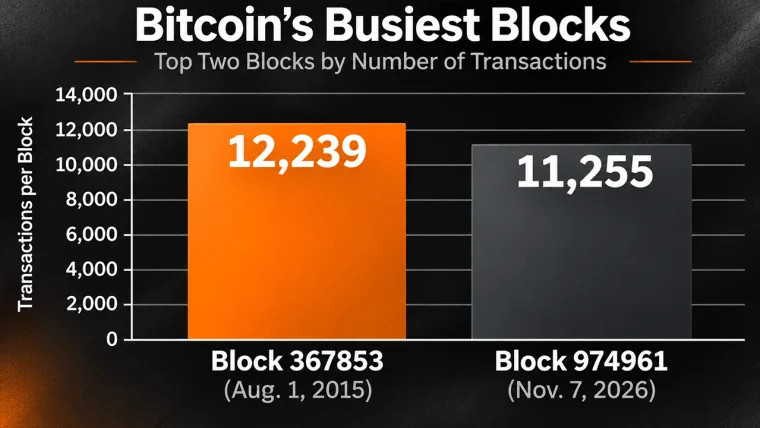
O bloco 974961 da Bitcoin registrou 11.255 transações, aproximando-se de um recorde de 2015, enquanto 2026 já conta com sete dos dez dias mais movimentados da rede.
Leia agora: Bitcoin reúne 11.255 transações em um bloco e chega perto de recorde

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman é o Editor-Chefe de Notícias na Bitcoin.com News e um jornalista de tecnologia financeira sediado em Massachusetts.