O Bitcoin Core divulgou três vulnerabilidades de segurança em 10 de novembro de 2026, incluindo uma falha de alta gravidade capaz de interromper as operações de mineração e duas outras vulnerabilidades que afetam o processamento de blocos e as conexões Tor. Embora os desenvolvedores tenham corrigido os problemas em outubro de 2025, seus detalhes técnicos permaneceram confidenciais até agora.
Bitcoin Core revela falha crítica que poderia parar nós de mineração
ESCRITO POR

PARTILHAR
Principais pontos
- O Bitcoin Core divulgou nesta semana três vulnerabilidades já corrigidas, incluindo uma capaz de interromper as operações de mineração.
- A falha mais grave poderia impedir que os nós afetados produzissem modelos de bloco válidos após uma reorganização da blockchain.
- Milhares de nós enfrentaram exposição potencial a uma falha de configuração separada do Tor, embora as instalações padrão não tenham sido afetadas.
Como um bug do Bitcoin Core poderia interromper as operações de mineração?
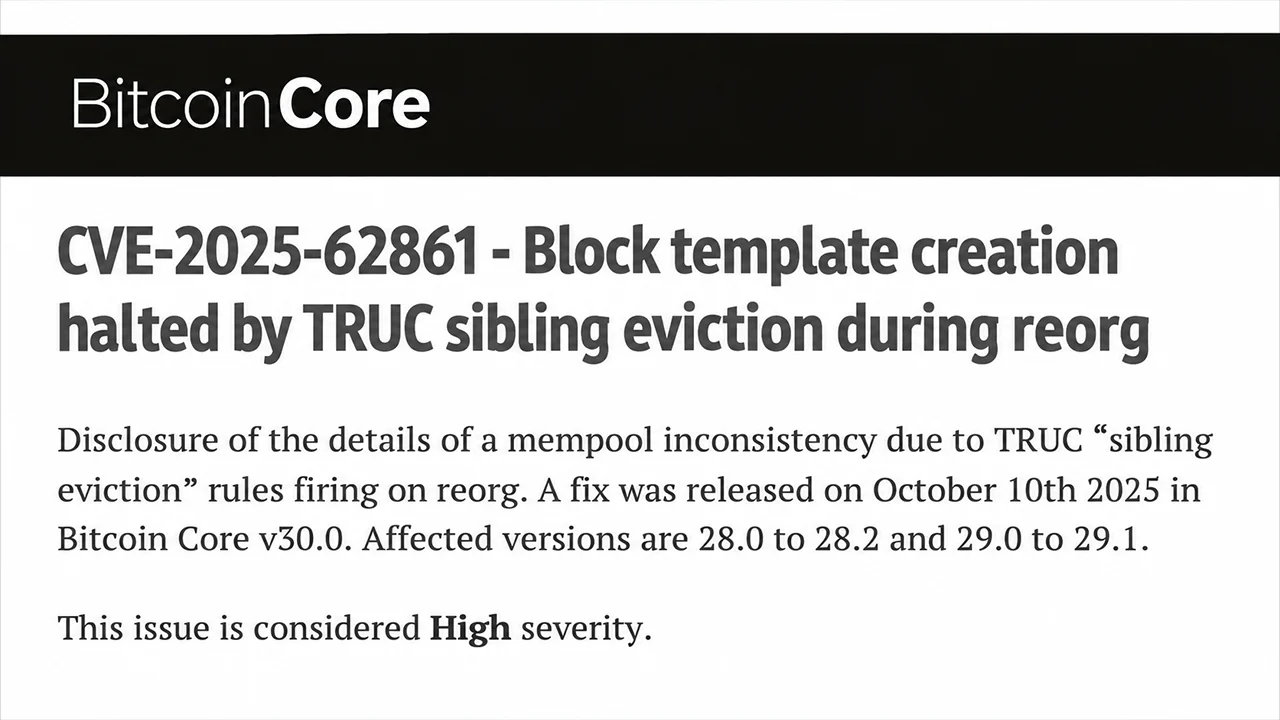
A vulnerabilidade de maior impacto, identificada como CVE-2025-62861, afetou as versões 28.0 a 28.2 e 29.0 a 29.1 do Bitcoin Core. Classificada como de alta gravidade, a falha envolvia o tratamento de transações durante reorganizações da blockchain, podendo deixar os nós de mineração incapazes de construir modelos de bloco válidos.
No centro disso estavam as transações da versão 3, comumente chamadas de transações TRUC, que operam sob restrições específicas do mempool. Durante uma reorganização da cadeia, o Bitcoin Core poderia remover transações incorretamente enquanto mantinha transações dependentes, criando inconsistências em seu pool de transações.
Para os mineradores, as consequências eram particularmente problemáticas. Os nós afetados podiam falhar na validação do modelo de bloco, impedindo-os efetivamente de gerar novos trabalhos de mineração até serem reiniciados. Os equipamentos de mineração podiam continuar fazendo o hash de modelos desatualizados, potencialmente perdendo taxas de transação e reduzindo a eficiência operacional.
O pesquisador de segurança Niklas Goegge relatou a falha em 26 de setembro de 2025. Posteriormente, o desenvolvedor Greg Sanders introduziu uma correção, incorporada em 2 de outubro, que impediu o comportamento problemático de remoção de transações durante as reorganizações.
A correção foi incorporada às versões 30.0, 29.2 e 28.3 do software Bitcoin Core ao longo de outubro de 2025. No entanto, aproximadamente 9% dos nós acessíveis continuavam anunciando versões vulneráveis por volta da data da divulgação.
Quais foram as outras duas vulnerabilidades de segurança do Bitcoin Core?
A segunda vulnerabilidade, CVE-2025-62859, recebeu classificação de gravidade média e envolvia blocos compactos criados de forma maliciosa. Um invasor poderia explorar o tratamento inadequado de testemunhas de transação alteradas para atrasar repetidamente o download de blocos. Sob condições específicas de rede, incluindo conexões entre pares de alta largura de banda comprometidas, a interferência poderia continuar indefinidamente.
O pesquisador Eugene Siegel identificou a falha em abril de 2025. Gregory Sanders desenvolveu a correção, que foi incorporada às versões 30.0 e 29.2 do Bitcoin Core.
Enquanto isso, o CVE-2025-62860 expôs um problema totalmente diferente envolvendo conexões Tor de entrada e permissões de pares confiáveis. Quando os operadores configuravam a opção opcional -whitelist do Bitcoin Core para incluir o endereço de seu daemon Tor, as conexões de entrada podiam, por engano, herdar privilégios destinados a pares confiáveis.
Essas isenções enfraqueceram certas salvaguardas contra negação de serviço e proteções de privacidade. O Bitcoin Core indicou que milhares de nós acessíveis da mainnet foram potencialmente afetados, embora as configurações padrão tenham permanecido seguras.
Por que o Bitcoin Core esperou até novembro para divulgar as falhas?
Os anúncios de 10 de novembro seguiram o cronograma de divulgação estabelecido pelo Bitcoin Core. Os desenvolvedores mantiveram os detalhes técnicos em sigilo até que a última versão principal vulnerável, a 29.x, atingisse o status de fim de vida útil em 27 de outubro de 2026. Ao contrário das três divulgações de vulnerabilidades assistidas por IA publicadas em 28 de outubro, essas questões seguiram o processo convencional de embargo.
É importante ressaltar que nenhuma delas permitiu roubo de bitcoins, criação não autorizada de moedas ou falha de consenso, e nenhuma exploração foi relatada. A vulnerabilidade de mineração exigia condições específicas de reorganização, o que significa que suas consequências se limitaram aos operadores afetados, e não ao próprio Bitcoin.
Para mineradores de bitcoin e administradores de nós, essa distinção é importante. A manutenção de software continua sendo essencial mesmo quando as vulnerabilidades não podem comprometer fundos. O episódio ilustra como defeitos aparentemente obscuros no processamento de transações podem criar problemas operacionais tangíveis sem ameaçar o consenso subjacente da rede.
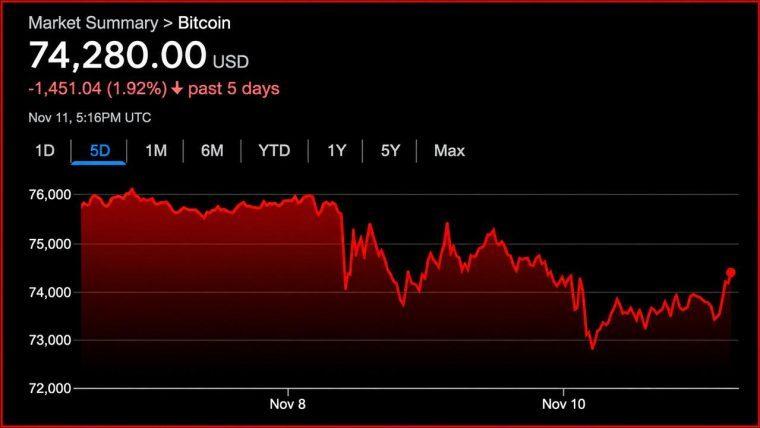
O BTC se recupera e ultrapassa os US$ 74 mil após a divulgação do IPC, enquanto as saídas dos ETFs ultrapassam US$ 1 bilhão. Especialistas questionam se os fluxos dos ETFs realmente prevêem as tendências do mercado ou se apenas…
Leia agora: Bitcoin volta a US$ 74 mil após vendas do IPC gerarem volatilidade

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman é o Editor-Chefe de Notícias na Bitcoin.com News e um jornalista de tecnologia financeira sediado em Massachusetts.