O Bitcoin Core divulgou, na sexta-feira, 20 de novembro de 2026, uma vulnerabilidade de gravidade média que permitia que nós mal-intencionados paralisassem temporariamente outros nós por meio de anúncios repetidos de transações. A falha, descoberta por meio de uma pesquisa de segurança auxiliada por inteligência artificial, destaca como a detecção automatizada de vulnerabilidades está transformando a segurança do software de criptomoedas.
IA detecta falha de segurança no Bitcoin Core que poderia congelar nós temporariamente
ESCRITO POR

PARTILHAR
Principais conclusões
- Uma vulnerabilidade recém-divulgada no Bitcoin Core levanta novas questões sobre a resiliência da infraestrutura crítica da rede.
- A inteligência artificial está revelando falhas de segurança que escaparam a anos de análise convencional de software.
- A crescente sofisticação da pesquisa automatizada de vulnerabilidades está forçando os desenvolvedores de criptomoedas a reconsiderar a rapidez com que as ameaças à segurança são tratadas.
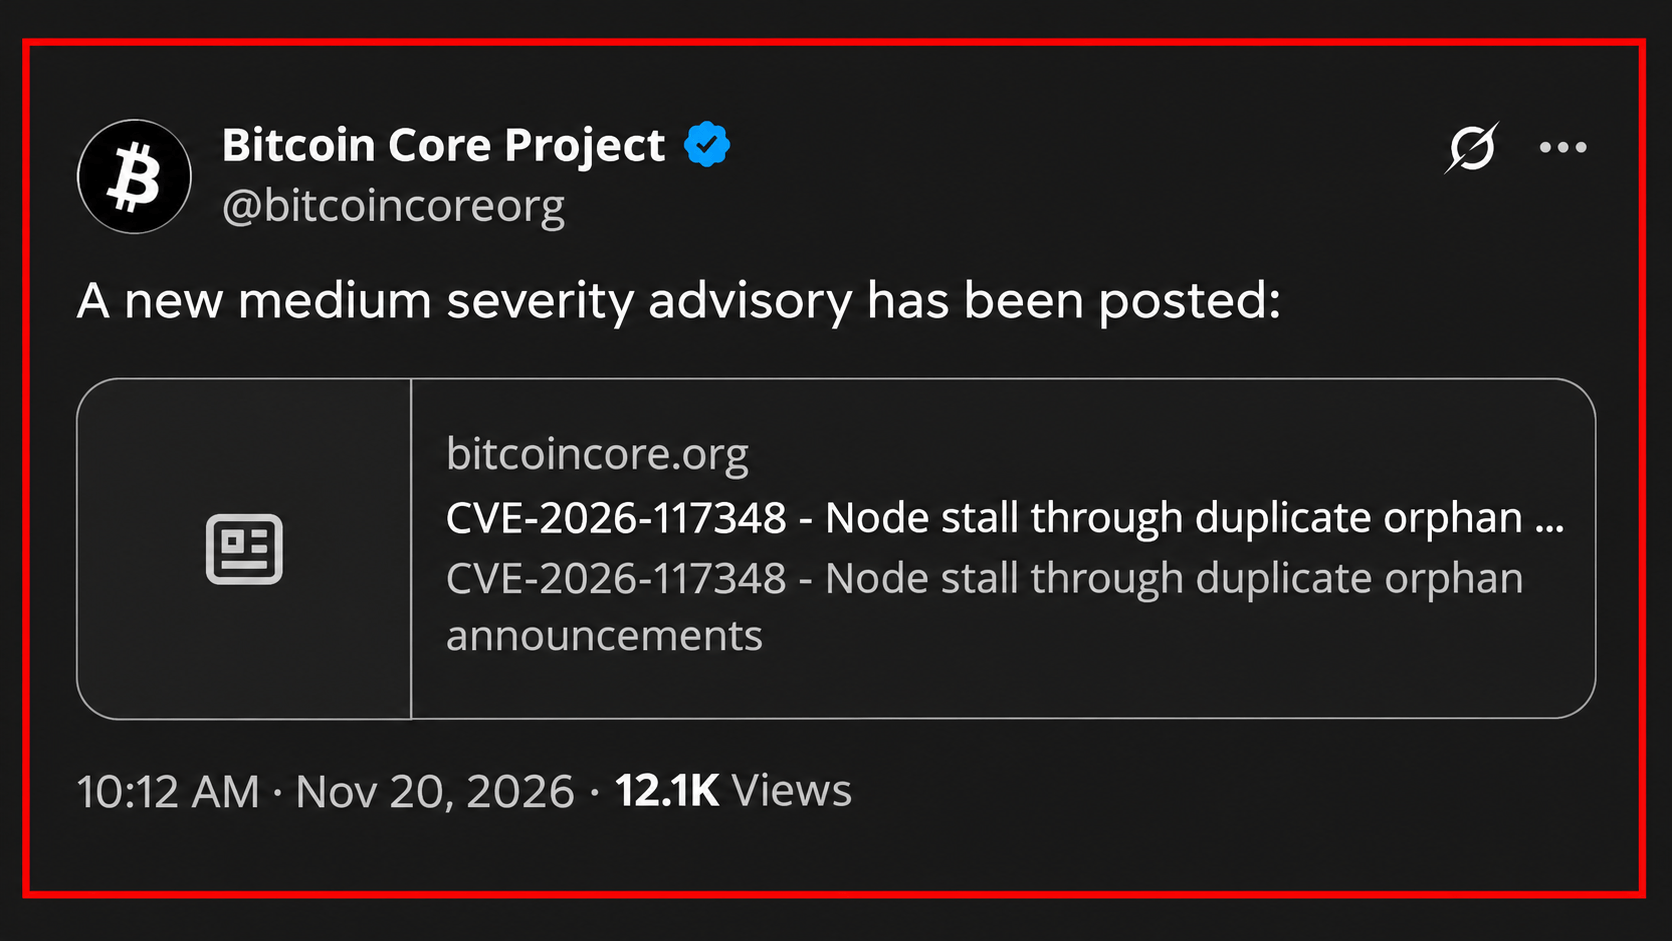
A vulnerabilidade, catalogada como CVE-2026-117348 e intitulada “Paralisação de nós por meio de anúncios órfãos duplicados”, poderia impedir que os nós do Bitcoin afetados processassem blocos e transações recebidas por mais de uma dúzia de segundos por mensagem maliciosa.
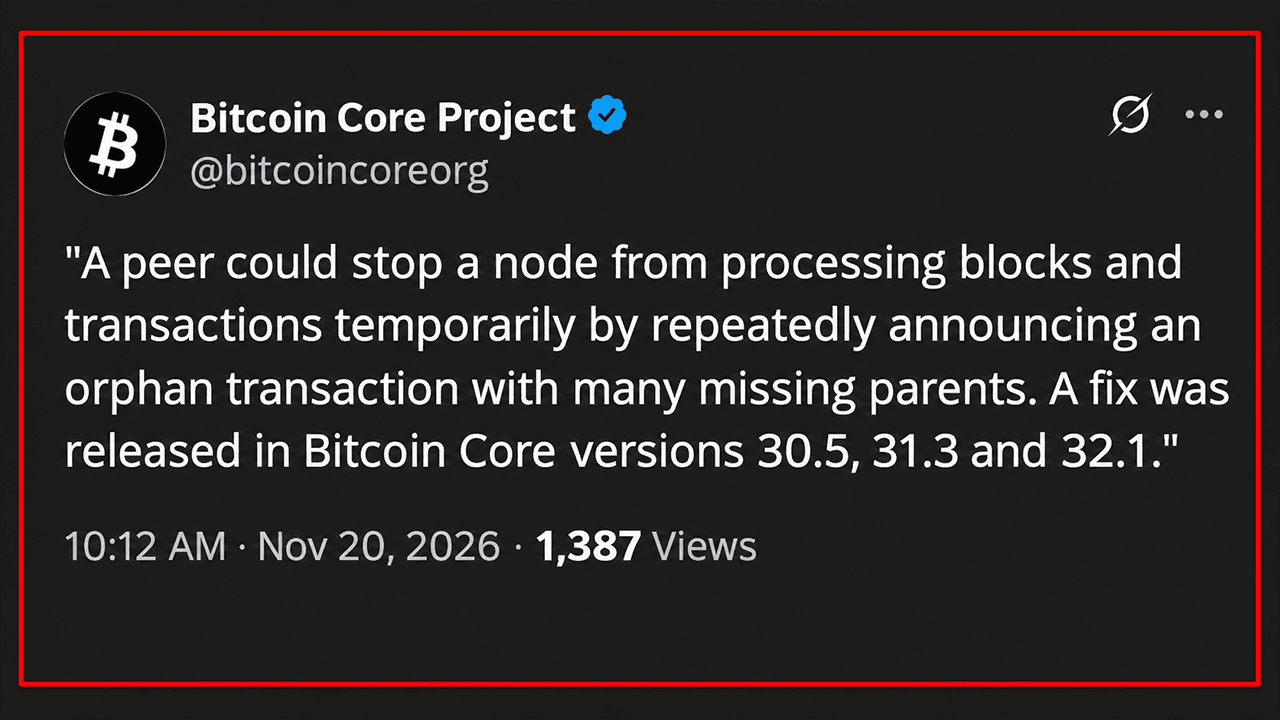
De acordo com a divulgação oficial do Bitcoin Core, o problema afetou as versões 29.0 a 29.5, 30.0 a 30.4 e 31.0 a 31.2. Atualizações corretivas estão disponíveis nas versões 30.5, 31.3 e 32.1, enquanto o ramo 29.x, que foi descontinuado, não receberá mais patches.
Como um scanner de IA descobriu a vulnerabilidade que paralisava os nós do Bitcoin Core
A equipe de desenvolvimento de software conhecida como Bitcoin Core mantém uma área de retenção temporária chamada de “orfanato”, onde as transações aguardam as transações-pai ausentes. Quando outro participante da rede anuncia uma dessas transações, o software examina suas dependências para determinar quais informações ausentes devem ser solicitadas.
A vulnerabilidade explorava uma ineficiência negligenciada nesse processo. As mensagens de inventário do Bitcoin podem conter 50.000 entradas, mas o software não conseguia ignorar anúncios de transações duplicadas. Um invasor poderia referenciar repetidamente uma transação órfã com milhares de transações-pais ausentes, forçando o nó receptor a realizar as mesmas verificações computacionalmente onerosas milhares de vezes.
Cada mensagem manipulada poderia paralisar o processamento por mais de 12 segundos, deixando o nó visado temporariamente incapaz de lidar com blocos recebidos ou outras comunicações de rede.
A descoberta teve origem no Project Loupe, uma iniciativa automatizada de segurança baseada em modelos de linguagem de grande porte (LLM) desenvolvida por Elias Rohrer na Spiral, a divisão de desenvolvimento de código aberto do Bitcoin da Block. O desenvolvedor do Bitcoin Core, Gregory Sanders, posteriormente validou a descoberta e a levou à equipe de segurança do projeto.
O Projeto Loupe relatou a vulnerabilidade em 8 de julho. Um pesquisador independente identificado como Stutxo enviou um relatório separado em 4 de agosto, no mesmo dia em que Sanders abriu uma solicitação de pull corretiva. Os desenvolvedores incorporaram a correção em 6 de agosto, e o Bitcoin Core 32.1 a incorporou em 27 de outubro.
A divulgação de 20 de novembro acompanhou versões atualizadas para ramos mais antigos que ainda recebem manutenção. A correção garante que cada anúncio de transação único seja processado apenas uma vez por mensagem de inventário.
Embora a falha permitisse ataques temporários de negação de serviço, o comunicado não identificou nenhum mecanismo para roubar bitcoins ou causar danos permanentes aos nós.
Pesquisa de segurança em IA expõe fraquezas de longa data na blockchain
A divulgação ocorre em meio a um ano extraordinário para a pesquisa de vulnerabilidades assistida por IA em toda a infraestrutura de criptomoedas.
Em fevereiro, uma análise assistida por IA identificou uma falha crítica na verificação de assinaturas na emenda “Batch” proposta para o XRP Ledger antes de sua ativação. Outra investigação revelou uma vulnerabilidade de alta gravidade no Nethermind, um cliente de execução do Ethereum, com potencial para afetar as operações dos validadores.
No final de maio, o pesquisador Taylor Hornby utilizou um sistema de auditoria assistido por IA para identificar uma falha de quatro anos no protocolo de privacidade Orchard do Zcash. A vulnerabilidade poderia ter permitido a falsificação indetectável de ZEC, embora os desenvolvedores a tenham corrigido antes da divulgação pública.
Agosto trouxe outra demonstração impressionante. Dezesseis desenvolvedores voluntários participantes de uma iniciativa de segurança do Bitcoin geraram 4.962 descobertas em 390 projetos em aproximadamente um dia, incluindo 85 inicialmente classificadas como críticas.
No entanto, a detecção automatizada trouxe complicações consideráveis. Os mantenedores enfrentaram milhares de relatórios que exigiam verificação humana, enquanto preocupações legítimas de segurança competiam com falsos positivos e descobertas mal fundamentadas.
Os desenvolvedores do Core Lightning também enfrentaram um influxo de relatórios de vulnerabilidades gerados por IA, identificando, por fim, problemas de segurança genuínos que exigiram versões corretivas.
As implicações vão além da pesquisa defensiva. Especialistas em segurança levantaram preocupações de que agentes mal-intencionados possam empregar tecnologia semelhante para descobrir pontos fracos em softwares mais antigos, potencialmente reduzindo a vida útil das auditorias de segurança tradicionais.
O Bitcoin Core acelera a divulgação à medida que a IA transforma a pesquisa de segurança
Reconhecendo esse desenvolvimento, o Bitcoin Core revisou sua política de divulgação de vulnerabilidades em outubro. Problemas classificados como facilmente detectáveis, incluindo pontos fracos identificáveis por meio de análises relativamente simples assistidas por LLM, agora recebem divulgação pública acelerada juntamente com versões corretivas.
O CVE-2026-117348 ilustra essa abordagem na prática.
O episódio também expõe um paradoxo complexo de segurança. A IA pode identificar vulnerabilidades ignoradas mais rapidamente do que a pesquisa convencional, mas sua crescente acessibilidade oferece potencialmente aos invasores capacidades comparáveis. Para a infraestrutura de criptomoedas de código aberto, o desafio central está cada vez mais não apenas em descobrir pontos fracos, mas em validá-los e corrigi-los antes que adversários explorem esse mesmo conhecimento.
Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman é o Editor-Chefe de Notícias na Bitcoin.com News e um jornalista de tecnologia financeira sediado em Massachusetts.