A Btcpay Server emitiu um alerta de desligamento de emergência em 1º de novembro de 2026, após relatos de que invasores estavam drenando bitcoins de carteiras ativas conectadas a servidores de pagamento auto-hospedados. O fundador Nicolas Dorier associou as violações relatadas às versões anteriores à 2.4.2, ao mesmo tempo em que indicou que servidores públicos executando a versão 2.4.7 não haviam sido atacados. O alerta foi emitido apenas três dias após uma revisão de segurança assistida por IA ter corrigido 85 vulnerabilidades, levantando questões sobre os riscos enfrentados pelos operadores que adiam as atualizações de software.
Btcpay, processadora de pagamentos em bitcoin, relata roubo de hot wallets
ESCRITO POR

PARTILHAR
Principais conclusões
- O alerta de emergência do Btcpay Server deixa os comerciantes com dúvidas sem resposta sobre bitcoins roubados.
- As conclusões preliminares de Nicolas Dorier apontam para versões de software anteriores à 2.4.2.
- As 85 descobertas de segurança da Anthropic dão uma reviravolta impressionante à mais recente crise do Btcpay Server.
Desenvolvedores do Btcpay pedem desligamento imediato enquanto carteiras de bitcoins são esvaziadas
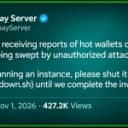
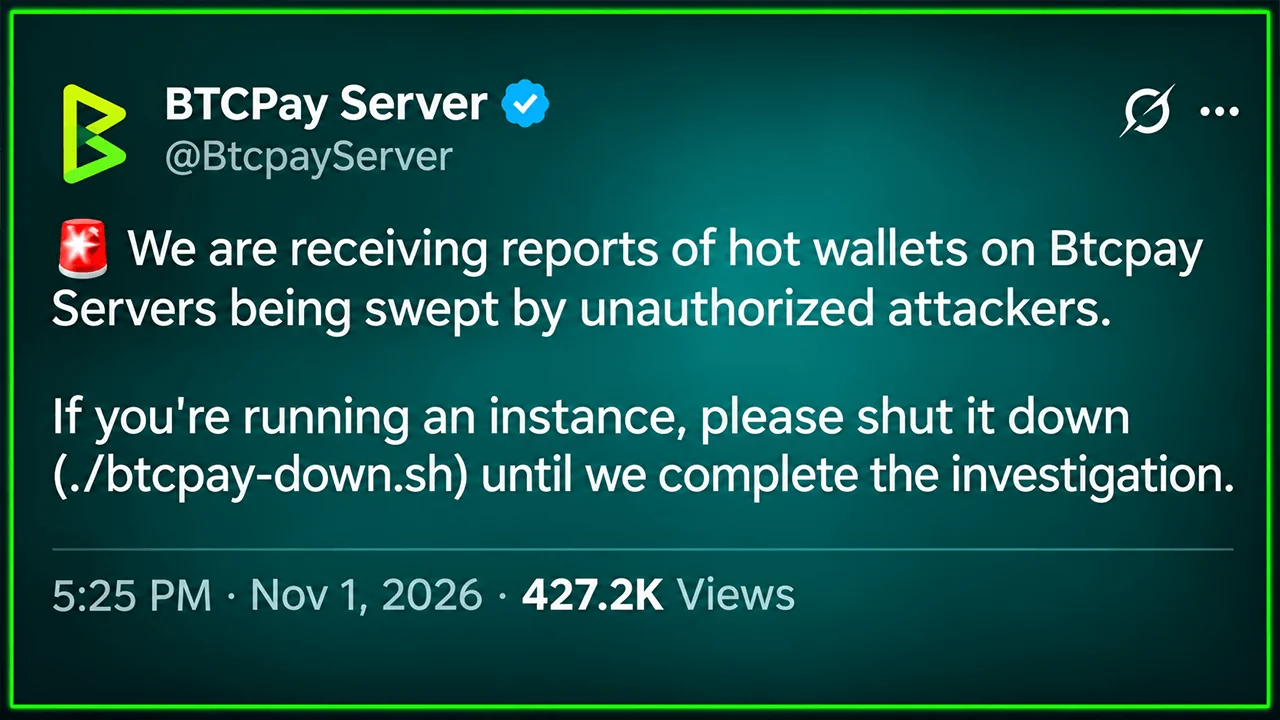
Por volta das 22h25 UTC do dia 1º de novembro, a conta oficial do Btcpay Server publicou um aviso urgente:
“Estamos recebendo relatos de que carteiras ativas nos servidores do BTCPay estão sendo esvaziadas por invasores não autorizados.”
Os operadores foram orientados a desligar suas instâncias usando o comando ./btcpay-down.sh até que os investigadores pudessem apurar o que aconteceu. O colaborador principal Uncle Rockstar Developer reforçou o alerta, declarando: “Não é um exercício: desligue seu BTCPay Server se você tiver uma carteira ativa.”
O BTCPay Server é um software de código aberto que permite que comerciantes aceitem pagamentos em bitcoin (BTC) sem depender de um intermediário de pagamentos convencional. Os operadores podem hospedar o software por conta própria e gerenciar sua própria infraestrutura de carteiras. Essa independência acarreta responsabilidade.
Até o momento, os desenvolvedores não haviam divulgado nem o total de bitcoins roubados nem o número de comerciantes afetados. O alerta inicial também não forneceu nenhuma informação confirmada sobre como os invasores entraram nos sistemas comprometidos.
Fundador aponta para versões mais antigas à medida que a investigação avança
O fundador do Btcpay Server, Nicolas Dorier, ofereceu posteriormente uma explicação mais específica. Suas conclusões preliminares indicaram que as instalações afetadas estavam executando software anterior à versão 2.4.2. Os invasores teriam obtido acesso de administrador, com vestígios forenses apontando para vulnerabilidades presentes nessas versões mais antigas.
Dorier também indicou que os servidores públicos e de demonstração que rodavam a versão 2.4.7 não haviam sido atacados. Essa distinção desmente a possibilidade de que a própria versão de emergência mais recente tenha sido a responsável pelo comprometimento relatado. No entanto, isso não garante que todas as instalações atuais estejam imunes, e os investigadores ainda não publicaram um relatório técnico completo.
O projeto já havia corrigido, em agosto, uma vulnerabilidade distinta que permitia que invasores não autenticados obtivessem credenciais “macaroon” do Lightning Network Daemon (LND), que funcionam como tokens de autorização. Essa falha foi corrigida na versão 2.4.2. Os desenvolvedores afirmaram anteriormente que as carteiras on-chain da própria Btcpay não estavam expostas por meio dessa vulnerabilidade específica.
Ainda não foi determinado de forma conclusiva se os roubos mais recentes envolveram a mesma falha, outra falha mais antiga ou múltiplas falhas.
Reestruturação de segurança com IA corrigiu 85 falhas poucos dias antes do alerta
O momento em que isso ocorreu acrescenta mais uma reviravolta. Em 29 de outubro, o Btcpay Server lançou a versão 2.4.7 após receber relatórios de vulnerabilidades gerados por meio da iniciativa de varredura de segurança de código aberto da Anthropic. A versão corrigiu 85 falhas, incluindo uma crítica, 13 de alta gravidade, 52 de gravidade média e 19 de baixa gravidade.
As divulgações ocorreram em meio a uma expansão mais ampla da pesquisa de vulnerabilidades assistida por IA em 2026, à medida que sistemas desenvolvidos por gigantes da IA como a Anthropic, a OpenAI e o Google demonstravam capacidades cada vez mais sofisticadas para identificar pontos fracos de software. Somente a iniciativa de varredura da Anthropic relatou mais de 29.000 vulnerabilidades potenciais ao longo de seis meses, embora apenas uma parte tenha passado por revisão manual.
O incidente com a Btcpay ilustra uma distinção crítica entre descobrir vulnerabilidades e proteger o software implantado. A publicação de correções não atualiza automaticamente servidores operados de forma independente.
Comerciantes tiram servidores do ar enquanto a investigação continua
Empresas, incluindo a Coincards, tiraram as instalações da Btcpay do ar após o alerta. Para os comerciantes, a interrupção cria um dilema imediato entre a disponibilidade de pagamentos e a proteção dos fundos acessíveis por meio de carteiras conectadas. Dorier reiterou a importância de limitar os saldos das carteiras ativas a valores que os operadores possam arcar com a perda.
Nenhuma estimativa definitiva de prejuízo, novo patch específico para o incidente ou aviso de que tudo estava resolvido havia sido anunciado nas atualizações fornecidas. Os desenvolvedores estavam preparando uma explicação mais completa. A questão preocupante vai além do Btcpay: à medida que os sistemas de IA aceleram a descoberta de vulnerabilidades, será que a infraestrutura de pagamentos operada de forma independente consegue acompanhar o ritmo das correções?

Os usuários do BTCPay Server devem agir rapidamente. Saiba mais sobre a vulnerabilidade e como atualizar ou desativar o serviço para garantir a segurança.
Leia agora: Nós da rede Lightning do Bitcoin são afetados enquanto a BTCPay anuncia correção de emergência para a versão 2.4.2

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.
Sobre o autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman é o Editor-Chefe de Notícias na Bitcoin.com News e um jornalista de tecnologia financeira sediado em Massachusetts.