Um servidor malicioso de carteira de bitcoin poderia, discretamente, substituir um pagamento legítimo por uma transação de um ladrão e, em seguida, aguardar que o proprietário aprovasse o roubo. A mais recente atualização de segurança do Electrum corrige essa falha, após invasores terem se aproveitado dela para roubar fundos.
Ataque à carteira Electrum ocultou roubo de bitcoins com aumento de taxas
ESCRITO POR

PARTILHAR
Pontos principais
- O Electrum 4.8.3 corrige uma falha de alta gravidade que permitia que servidores maliciosos substituíssem transações de Bitcoin.
- O Electrum confirmou relatos de um usuário que perdeu fundos após aumentar a taxa de transação.
- Os usuários do Electrum devem atualizar imediatamente e verificar os endereços de destino antes de assinar as transações.
Servidores maliciosos transformam aumentos nas taxas de Bitcoin em roubo
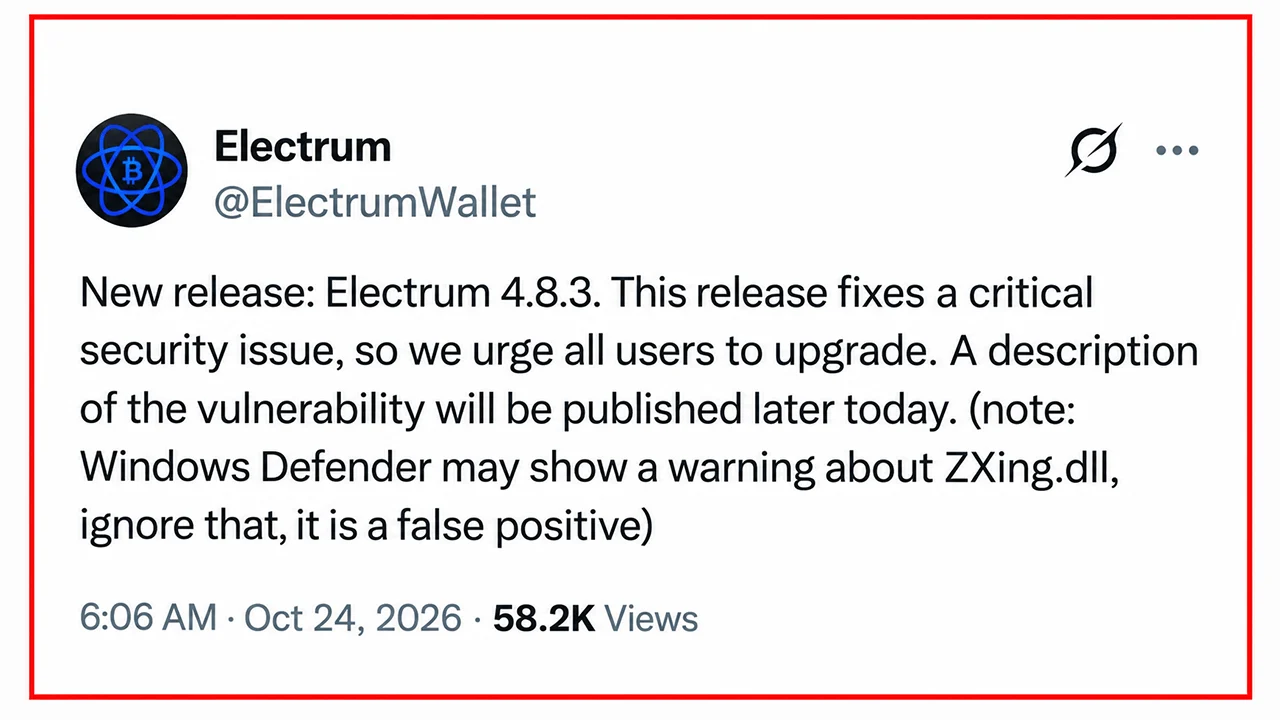
O Electrum lançou a versão 4.8.3 no sábado, alertando os usuários para que atualizassem imediatamente depois que os desenvolvedores descobriram que servidores maliciosos estavam explorando uma vulnerabilidade de alta gravidade que afetava todas as versões anteriores. A falha, documentada no aviso do GitHub GHSA-6jp4-8v48-cc5v, explorava a forma como a carteira leve de Bitcoin lida com transações não confirmadas.
O Electrum depende de servidores externos para históricos de transações, estimativas de taxas e transmissão de pagamentos. Embora verifique de forma independente as transações confirmadas, as versões mais antigas aceitavam certas transações não confirmadas sem verificar suas assinaturas. Os invasores transformaram essa distinção em uma armadilha.
Um servidor comprometido poderia interceptar um pagamento legítimo, impedir sua transmissão e substituí-lo por uma transação fraudulenta, direcionando os fundos para um endereço de Bitcoin controlado pelo invasor. A transação substituta apresentava assinaturas inválidas, mas o Electrum a exibia como um pagamento pendente comum.
Quatro caracteres iguais ajudam a ocultar o ataque
O truque se tornou perigoso quando os usuários tentavam aumentar as taxas de transação por meio do Replace-By-Fee (RBF). Em vez de aumentar a taxa do pagamento original, as vítimas podiam, inadvertidamente, assinar a transação substituída, autorizando a transferência de seus próprios bitcoins para o invasor.
O engodo foi além. Os invasores geraram endereços de destino cujos quatro últimos caracteres coincidiam com o destino pretendido, tornando menos provável que uma comparação rápida dos endereços revelasse a troca. Uma transação fraudulenta chegou a ter taxa zero, aparentemente incentivando a vítima a iniciar justamente o ajuste de taxa necessário para concluir o roubo.
Os desenvolvedores receberam dois relatos privados. Em 11 de outubro, o usuário dannydeezy relatou uma substituição de transação, embora o mecanismo de aumento da taxa não tivesse sido totalmente compreendido. Em 18 de outubro, Raju-K12 relatou ter perdido fundos após aprovar um aumento na taxa. O segundo relato confirmou que o ataque não era meramente teórico.
O Electrum 4.8.3 bloqueia a substituição de transações
O patch, introduzido por meio do commit 90fe308, exige que o Electrum verifique as assinaturas de transações não confirmadas que gastam moedas pertencentes à carteira. Transações fraudulentas com assinaturas inválidas são rejeitadas antes de entrarem no histórico local da carteira. Usuários que utilizam versões anteriores à 4.8.3 devem baixar a atualização exclusivamente no site electrum.org e verificar suas assinaturas criptográficas.
Até a atualização, os usuários devem inspecionar cuidadosamente cada endereço de destino e valor do pagamento antes de assinar, inclusive durante ajustes de taxas. Aqueles que se conectam exclusivamente a servidores Electrum confiáveis e auto-hospedados não estão expostos a esse ataque específico baseado em servidor.
O incidente expõe uma contradição curiosa: uma carteira projetada para proteger chaves privadas ainda pode ser manipulada a solicitar uma assinatura perfeitamente válida para um pagamento que seu proprietário nunca teve a intenção de realizar.

A violação de segurança ocorrida na Keystone em 24 de outubro expôs informações de clientes, somando-se a um ano marcado por falhas de segurança em carteiras de hardware em 2026.
Leia agora: Vazamento na Keystone Wallet expõe endereços de compradores a golpistas

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.