No sábado, a Blink Wallet, plataforma de pagamentos da Lightning Network que oferece serviços tanto com custódia quanto sem custódia, revelou que um invasor havia se infiltrado em um número limitado de contas com custódia e transferido os fundos.
Carteira Blink é alvo de ataque; “algumas dezenas” de contas custodiais são esvaziadas
ESCRITO POR

PARTILHAR
Principais conclusões
- A Blink Wallet afirma que “algumas dezenas” de contas com custódia foram afetadas, mas a grande maioria dos fundos permaneceu segura.
- A Blink suspendeu os serviços em 19 de setembro, acrescentando mais um problema a um período difícil para os aplicativos da Lightning Network.
- A Blink afirma que 100% dos usuários afetados serão indenizados à medida que uma correção for implementada, e as respostas ainda estão pendentes.
Blink Wallet afirma que todas as contas de custódia afetadas serão totalmente indenizadas
Os aplicativos e plataformas da Lightning Network não têm descanso atualmente, e neste fim de semana a Blink Wallet informou ao público que estava suspendendo as operações devido a uma falha de segurança. “Suspendemos os serviços da Blink enquanto investigamos um incidente de segurança”, informou a conta oficial da Blink Wallet no X na manhã de sábado. “Um invasor acessou um número limitado de contas de custódia e retirou fundos”, acrescentou a equipe.
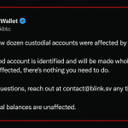
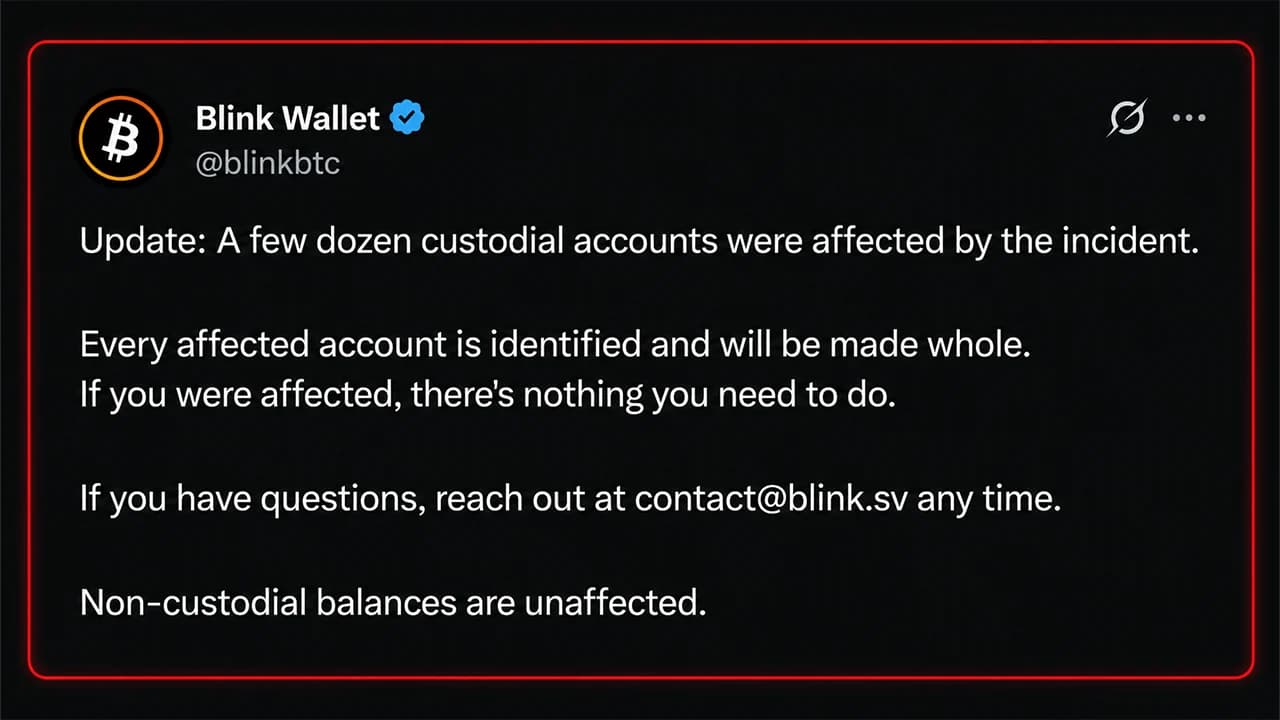
A Blink observou que “a grande maioria dos fundos está segura” e que os usuários sem custódia da empresa não foram afetados. Em outra atualização, a Blink divulgou posteriormente que “algumas dezenas de contas de custódia foram afetadas pelo incidente”. Nenhum valor monetário foi mencionado, mas a Blink promete que “todas as contas afetadas foram identificadas e serão integralmente reembolsadas”.
A notícia surge em meio a uma onda de bugs, explorações e violações de dados que vêm afetando empresas de moedas digitais e aplicativos específicos da Lightning Network. Por exemplo, o Btcpay Server apresentou um bug crítico que, segundo relatos, permitiu que um invasor remoto lesse arquivos “macaroon” do LND; o Lightning Development Kit (LDK) divulgou que havia dois bugs e orientou os usuários a atualizarem o software.
O serviço de swap sem custódia Boltz também enfrentou problemas, divulgados em 3 de agosto de 2026. A equipe da plataforma explicou que “os invasores agora agem mais rapidamente do que uma equipe do nosso porte consegue detectar e corrigir”. O desligamento do Boltz causou problemas para provedores como Aqua, Bull Bitcoin e Zeus. Após os problemas com o Boltz, a Aqua lançou o Indra, sua própria pilha de troca Liquid–Lightning.
A rota do ataque permanece desconhecida enquanto a Blink trabalha para restaurar o serviço
A última atualização da Blink foi publicada às 12h06 (horário da costa leste dos EUA) no sábado, e não houve nenhuma atualização ou análise pós-incidente desde então. A forma como o ataque ocorreu também não foi divulgada, e os usuários não sabem exatamente como o incidente aconteceu. Até que uma análise pós-incidente seja divulgada, qualquer pessoa que afirme conhecer uma vulnerabilidade específica está apenas especulando. Muitas pessoas fizeram perguntas diretas à conta da Blink no X sobre o problema. Um usuário perguntou como as pessoas saberiam se foram afetadas, e outra pessoa disse que precisava acessar os fundos rapidamente para organizar um funeral.
“Por favor, quanto tempo, aproximadamente, vai demorar para voltar a funcionar normalmente? Preciso fazer alguns pagamentos urgentes relacionados ao funeral”, escreveu o usuário na thread da Blink. A conta no X respondeu a essa pessoa, afirmando:
“Estamos trabalhando para restaurar o serviço o mais rápido possível. Uma correção está sendo implantada. Traremos novidades em breve.”

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.