A fabricante de carteiras de hardware Keystone divulgou, no sábado, uma violação de dados de clientes, após um acesso não autorizado ao seu site ter exposto nomes, endereços de entrega, informações de contato e detalhes de compras. A empresa afirma que as frases de recuperação e as chaves privadas permanecem seguras. O incidente adiciona a Keystone a uma lista crescente de fabricantes de carteiras de hardware que enfrentam problemas de segurança em 2026, incluindo Ledger, Trezor, Safepal e Coldcard.
Vazamento na Keystone Wallet expõe endereços de compradores a golpistas
ESCRITO POR

PARTILHAR
Pontos principais
- A Keystone divulgou uma violação ocorrida em 24 de outubro que expôs informações de entrega e detalhes de compras dos clientes.
- A Keystone afirma que as chaves privadas, as frases de recuperação e as informações de pagamento não foram comprometidas.
- A Coldcard, a Ledger, a Trezor e a Safepal também enfrentaram graves incidentes de segurança em 2026.
Violação de dados de clientes da Keystone expõe compradores a golpes direcionados
Uma carteira de hardware projetada para manter os segredos de criptomoedas offline enfrentou um problema de segurança em um lugar totalmente diferente: sua loja virtual. No sábado, às 13h59 (horário da costa leste dos EUA), a Keystone divulgou que um terceiro não autorizado havia obtido informações de entrega dos clientes por meio de seu site, potencialmente fornecendo aos golpistas os dados pessoais necessários para se passar pela empresa.
A Keystone insiste que as frases de recuperação, chaves privadas e informações de pagamento não foram comprometidas, mas o incidente levanta uma questão incômoda sobre o nível de proteção que uma carteira offline oferece quando a identidade e o endereço de seu proprietário são expostos.
Keystone confirma acesso não autorizado
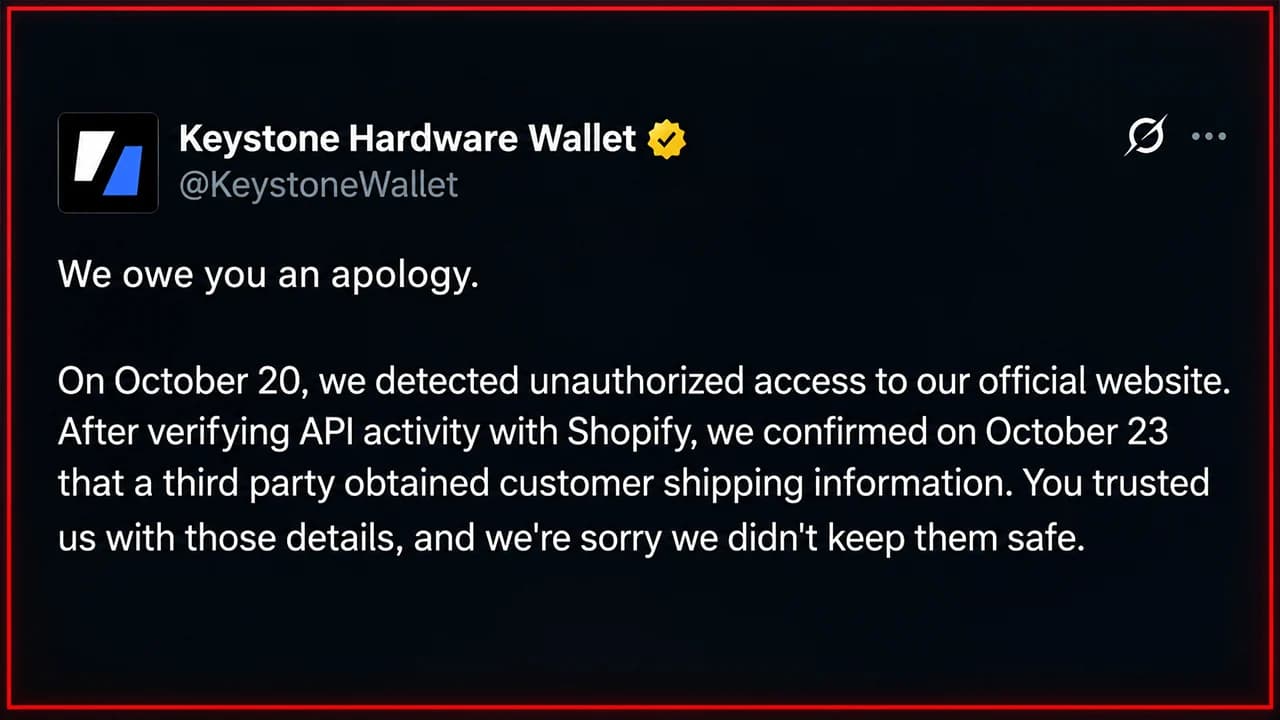
A Keystone divulgou no X que detectou um acesso suspeito em 20 de outubro e, posteriormente, examinou a atividade da interface de programação de aplicativos (API) com a Shopify, sua provedora de comércio eletrônico. Até 23 de outubro, a empresa havia confirmado que um terceiro não autorizado obteve nomes de clientes, informações de contato, endereços de entrega e detalhes de compras.
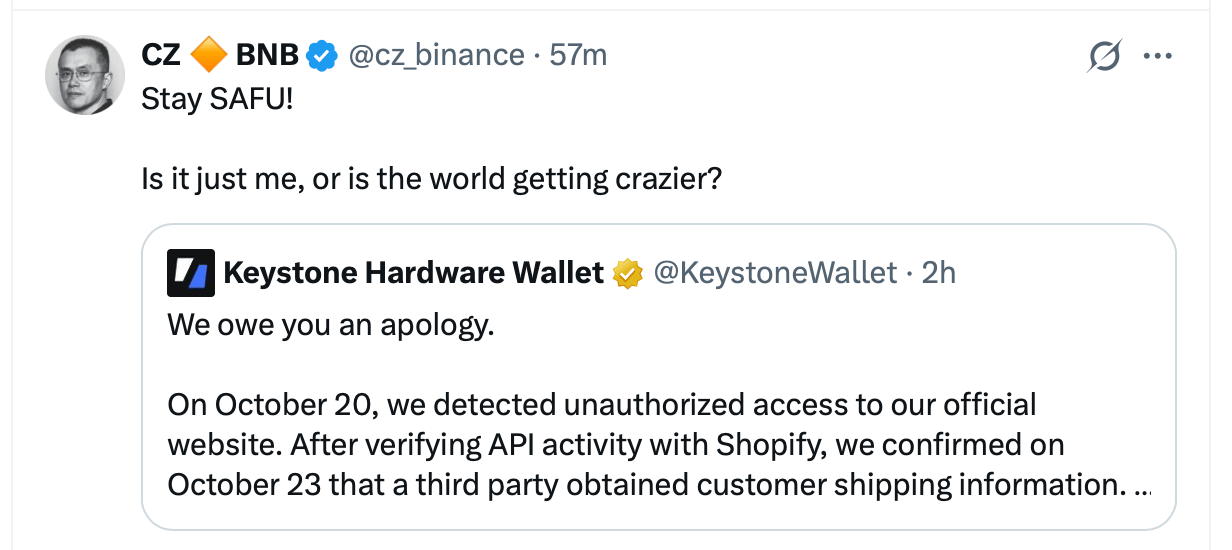
A empresa afirma ter bloqueado a invasão, corrigido a vulnerabilidade e começado a notificar os clientes afetados. No entanto, a Keystone não divulgou quantos compradores tiveram seus dados expostos nem como exatamente ocorreu o acesso não autorizado.
Golpistas encontram uma brecha potencial
O perigo imediato não é necessariamente alguém esvaziando remotamente uma carteira de hardware. É alguém usando informações legítimas de clientes para criar um golpe convincente. A Keystone alertou os clientes sobre ofertas fraudulentas de reembolso, substituição de dispositivos e mensagens não solicitadas pedindo informações confidenciais. A empresa enfatizou que nunca solicita frases de recuperação ou chaves privadas.
Um usuário do X escreveu sobre o assunto um dia antes de a Keystone confirmar o ataque. “Só estou alertando aqui porque estou 99% convencido de que o banco de dados de clientes de vocês pode ter vazado. Recebi uma ligação de um número falsificado do SPVM de Montreal, e o cara tentou me enganar com engenharia social”, escreveu a conta OG Degen no X. Os clientes devem verificar as comunicações de forma independente pelo site oficial da Keystone, em vez de clicar em links inesperados.
Segurança das carteiras de hardware sofre mais um golpe em 2026
A divulgação da Keystone ocorre após um ano difícil para os fabricantes de carteiras de hardware. A Coldcard enfrentou um bug grave devido à fraca aleatoriedade na geração de sementes e perdas estimadas substanciais, enquanto a Ledger lidou com relatos de dispositivos adulterados distribuídos por meio de um revendedor.
A Trezor e a Safepal também divulgaram violações de informações de clientes envolvendo sistemas terceirizados de atendimento ou pedidos. Ao contrário de incidentes envolvendo frases de recuperação comprometidas, essas exposições criaram principalmente oportunidades para phishing e falsificação de identidade.
Para a Keystone, as defesas criptográficas teriam se mantido. A questão preocupante é se as informações pessoais dos clientes receberam proteção comparável.

A Ledger revela implantes espiões ocultos, enquanto a Mediamarkt suspende as vendas de carteiras digitais em meio a relatos de adulteração e perdas não comprovadas de US$ 93 milhões.
Leia agora: Escândalo com implante Ledger Spy suspende vendas na Mediamarkt

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.