Uma falha de segurança existente há cinco anos nas carteiras de hardware Coldcard resultou em uma ação judicial contra a fabricante Coinkite, depois que supostos invasores teriam roubado mais de US$ 140 milhões em bitcoins. A ação coletiva proposta alega que os dispositivos geravam frases de recuperação previsíveis, deixando os clientes expostos a roubos.
Coinkite é processada: falha na Coldcard expôs US$ 140 mi em BTC
ESCRITO POR

PARTILHAR
Principais pontos
- A Coinkite enfrenta uma ação coletiva proposta que alega perdas de mais de US$ 140 milhões em bitcoins.
- O firmware do Coldcard supostamente gerou frases de recuperação previsíveis por mais de cinco anos.
- O Bitcoin.com News entrou em contato com a Coinkite sobre o processo, mas não recebeu resposta até o momento da publicação.
Falha de segurança do Coldcard gera ação judicial de US$ 140 milhões
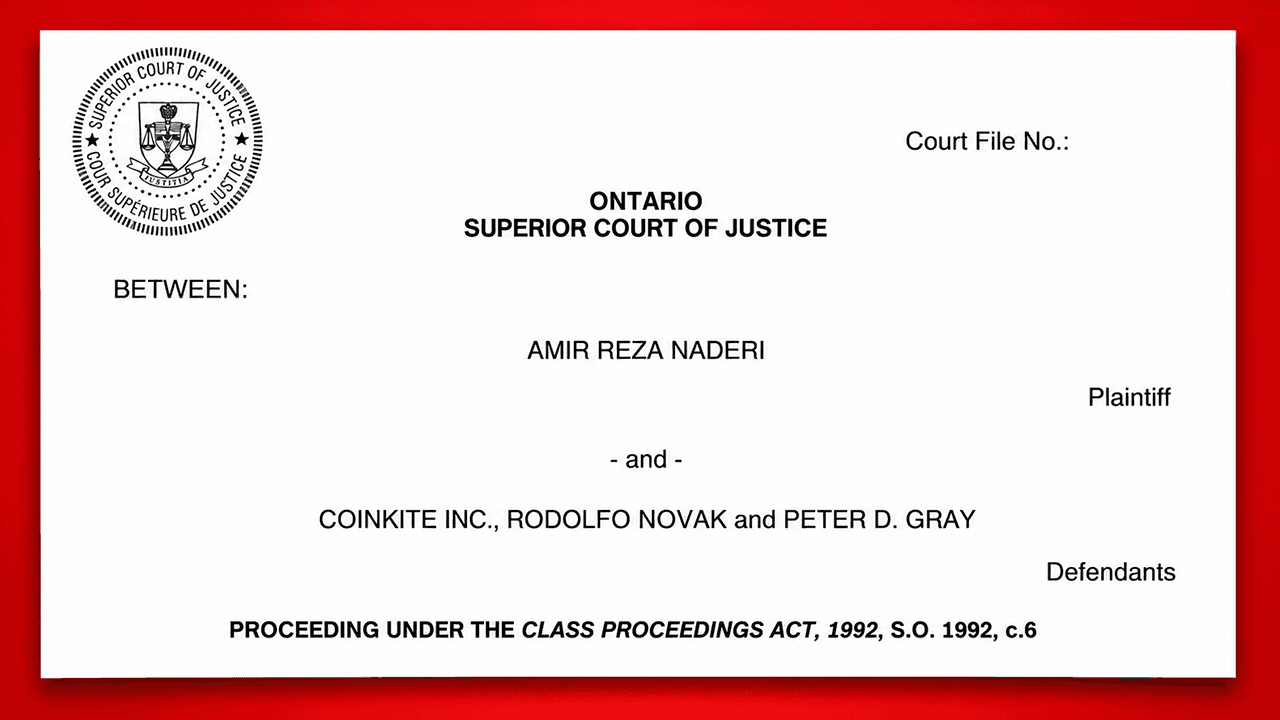
Uma ação coletiva movida em 11 de setembro de 2026 no Tribunal Superior de Justiça de Ontário cita a Coinkite Inc., com sede em Toronto, e os cofundadores Rodolfo Novak e Peter D. Gray como réus. O autor da ação, Amir Reza Naderi, residente em Los Angeles, alega que uma atualização defeituosa de firmware lançada em março de 2021 comprometeu a segurança das carteiras Coldcard por mais de cinco anos.
A ação afirma que os dispositivos continham uma vulnerabilidade que “comprometeu todo o propósito e a função do dispositivo”. As carteiras Coldcard são projetadas para proteger bitcoins por meio da geração de frases secretas de recuperação, comumente chamadas de frases-semente. Essas palavras permitem que os proprietários recuperem seus fundos caso seus dispositivos sejam perdidos ou danificados.
Mas a denúncia alega que o software gerava frases previsíveis em vez de frases genuinamente aleatórias, permitindo que invasores recriassem chaves privadas sem possuir fisicamente as carteiras.
Um erro de firmware, milhares de carteiras vulneráveis
O suposto problema teve origem em um “erro de integração de compilação e vinculação” que fez com que os dispositivos afetados usassem o gerador de software Yasmarang, da Micropython, em vez do gerador de números aleatórios baseado em hardware previsto. Em linguagem simples, os dispositivos supostamente criavam códigos de segurança que eram muito mais fáceis de adivinhar do que havia sido prometido aos clientes.
Os invasores começaram a explorar a vulnerabilidade em 30 de julho de 2026, supostamente roubando aproximadamente 594 BTC, no valor de US$ 38 milhões, em apenas 25 minutos. Roubos subsequentes elevaram as perdas estimadas no processo para mais de US$ 140 milhões. Naderi alega ter perdido pessoalmente 1,22940052 BTC, avaliados em aproximadamente US$ 79.764, por meio de transferências não autorizadas em 6 de agosto.
A ação também alega que o engenheiro de bitcoin James O’Beirne alertou a Coinkite sobre a vulnerabilidade em maio de 2025, mais de um ano antes do início dos roubos.
Autores da ação exigem indenização enquanto a Coinkite enfrenta investigação
A fabricante de carteiras de criptomoedas Coinkite divulgou publicamente a vulnerabilidade em 30 de julho e lançou um firmware corretivo no dia seguinte. No entanto, a simples instalação do software atualizado não era suficiente para proteger as frases de recuperação geradas anteriormente. Os clientes também precisavam criar novas frases e transferir seus bitcoins. A ação judicial argumenta que a Coinkite não notificou diretamente os clientes afetados, apesar de possuir suas informações de contato.
A ação também contesta as limitações de responsabilidade contratual da empresa, alegando que as leis de proteção ao consumidor se sobrepõem às disposições que restringem ações judiciais e indenizações. A ação coletiva proposta abrange compradores para uso pessoal dos dispositivos Coldcard Mk2, Mk3, Mk4, Mk5 e Q. Os autores da ação buscam indenização por danos compensatórios, danos punitivos e outras medidas de reparação.
O caso continua sendo uma ação coletiva proposta, e suas alegações ainda não foram comprovadas em tribunal. Nenhuma indenização foi concedida. Para os clientes afetados, a questão central é se uma empresa que vende proteção contra roubo de bitcoins pode ser responsabilizada financeiramente quando seu próprio software de segurança supostamente abre a porta para o crime.
O Bitcoin.com News entrou em contato com a Coinkite para obter comentários sobre o processo e suas alegações. A empresa não havia respondido até o momento da publicação, mas qualquer declaração recebida posteriormente será adicionada a esta reportagem.
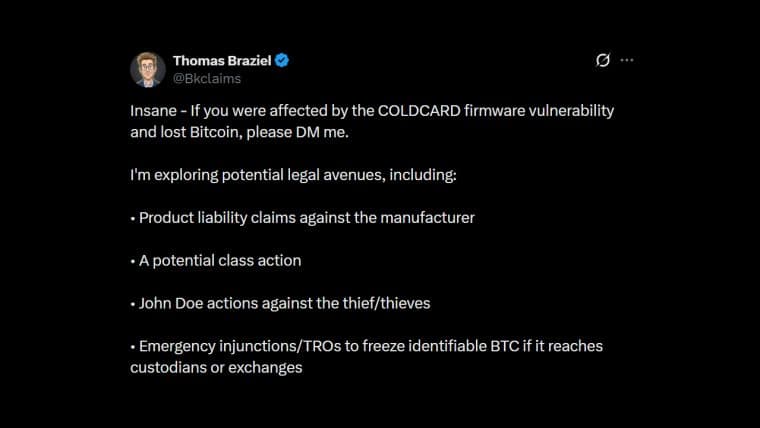
A Coinkite pode enfrentar uma ação judicial depois que usuários perderam mais de US$ 88 milhões devido a uma vulnerabilidade em sua carteira de hardware Coldcard.
Leia agora: Coinkite corre o risco de enfrentar uma ação coletiva, já que uma falha na carteira de Bitcoin custou aos usuários mais de 1.300 BTC

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.