Os invasores se apropriaram da infraestrutura de e-mail da Foundation e enviaram avisos falsos sobre o recall de carteiras de hardware, contendo nomes reais, endereços e detalhes de compra dos clientes. A empresa afirma ter expulsado os invasores em até dez minutos após as denúncias dos usuários, mas as informações pessoais levantam questões preocupantes.
Fundação de carteiras de hardware sofre vazamento de dados de clientes
ESCRITO POR

PARTILHAR
Principais conclusões
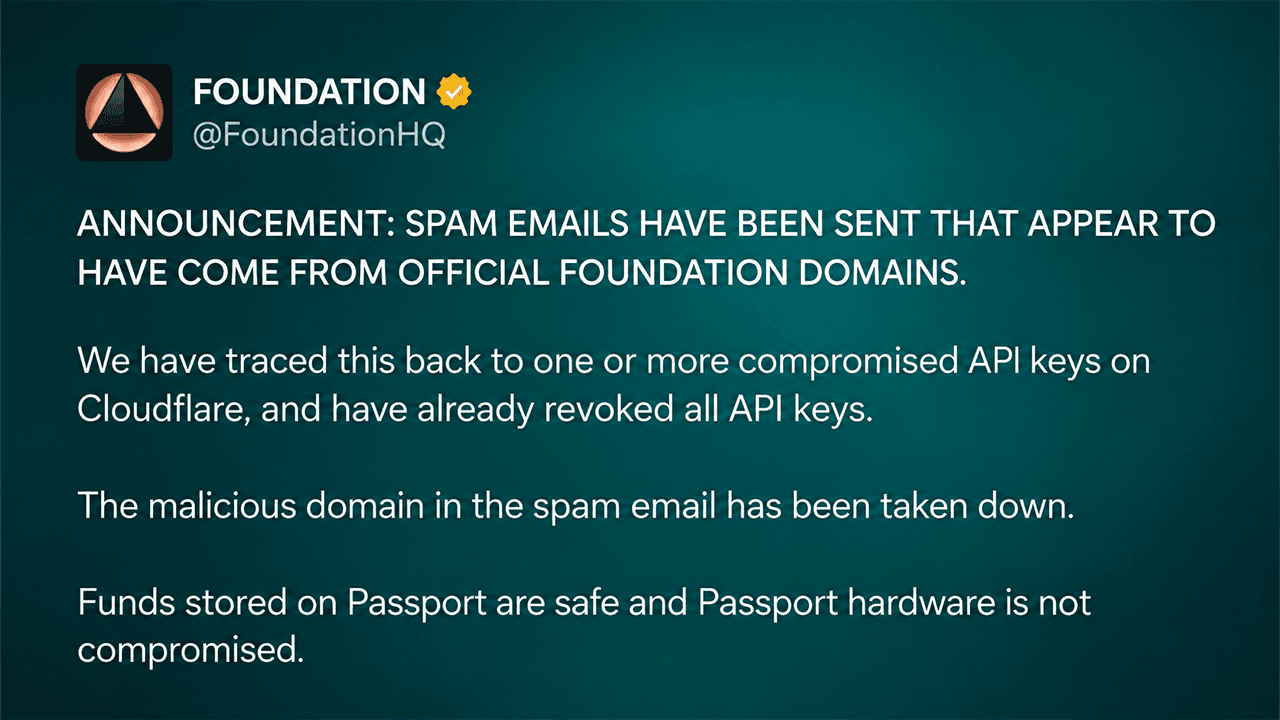
- A Foundation afirma que chaves de API da Cloudflare comprometidas possibilitaram o envio de e-mails de phishing que se passavam pela empresa.
- A Foundation afirma ter neutralizado os invasores em até dez minutos após as denúncias dos usuários, e os fundos do Passport permanecem seguros.
- A recente violação de dados de clientes da Keystone agrava as crescentes preocupações com golpes de phishing envolvendo carteiras de hardware.
Chaves de API comprometidas transformaram e-mails oficiais em iscas de phishing
A Foundation, fabricante de carteiras de hardware com sede em Boston, divulgou o incidente no final do dia 25 de outubro, explicando que chaves de API da Cloudflare comprometidas permitiram que os invasores enviassem mensagens que pareciam ter origem em seus domínios oficiais.
Os e-mails alertavam os proprietários do Passport sobre um recall urgente do produto, alegando que componentes de tela comprometidos expunham seus bitcoins ao risco de roubo. Os destinatários eram direcionados a um site falso semelhante ao aplicativo complementar Envoy da Foundation, onde os invasores tentavam obter frases de recuperação ou persuadir as vítimas a transferir fundos.
O comunicado inicial da empresa afirmava: “Os fundos armazenados no Passport estão seguros e o hardware do Passport não foi comprometido.” A Foundation revogou suas chaves de API da Cloudflare, desativou o domínio malicioso e bloqueou novos e-mails não autorizados. O CEO Zach Herbert disse que a empresa agiu em até 10 minutos após receber as denúncias dos usuários.
Endereços de clientes revelam um problema de segurança mais profundo
O ataque tomou um rumo ainda mais preocupante quando os destinatários descobriram que algumas mensagens de phishing continham informações pessoais precisas, incluindo endereços residenciais, números de telefone e detalhes históricos de compras.
Herbert reconheceu que “parte da nossa infraestrutura de back-end foi comprometida por meio de uma vulnerabilidade em um aplicativo auto-hospedado”. Posteriormente, ele identificou o aplicativo como Cal.com e indicou que os invasores provavelmente acessaram a caixa de entrada do suporte ao cliente da Foundation.
“Vamos descobrir exatamente o que aconteceu e compartilharemos mais detalhes amanhã. Sinto muito”, escreveu Herbert no X.
Outras possíveis fontes incluíram registros de clientes vazados anteriormente e compras recentes realizadas pela loja da Foundation no Shopify. A empresa ainda não determinou a extensão total da exposição nem divulgou quantas pessoas receberam mensagens maliciosas.
Até mesmo ex-candidatos a vagas de emprego e pessoas que entraram em contato com a Foundation anos atrás teriam recebido e-mails. Alguns clientes que haviam solicitado anteriormente a exclusão de dados também questionaram por que suas informações apareceram na campanha.
Carteiras de hardware permanecem seguras enquanto ameaças de phishing se multiplicam
As garantias da Foundation distinguem o comprometimento de sua infraestrutura de comunicações de uma violação real do hardware do Passport, incluindo os dispositivos Founder’s Edition, Core e Prime. O incidente segue a divulgação pela Keystone de um acesso não autorizado ao site, afetando nomes de clientes, endereços de entrega e informações de pedidos. Essa empresa também afirmou que as chaves privadas e as frases de recuperação não foram expostas.
Os usuários da Foundation devem ignorar avisos de recall não solicitados, verificar os comunicados por meio de canais oficiais e nunca inserir frases de recuperação em sites. Qualquer pessoa que tenha divulgado uma frase de recuperação deve transferir fundos para uma carteira recém-gerada usando um dispositivo confiável.
Herbert pediu desculpas e prometeu um relatório detalhado do incidente. Por enquanto, a questão ainda não esclarecida não é se o hardware do Passport falhou, mas como os invasores obtiveram informações suficientes dos clientes para fazer com que um aviso fraudulento parecesse autêntico.

O Electrum 4.8.3 corrige uma falha na carteira de Bitcoin que permitia que servidores maliciosos se apropriassem de aumentos nas taxas e induzissem os usuários a autorizarem roubos.
Leia agora: Ataque à carteira Electrum ocultou roubo de bitcoins com aumento de taxas

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.