Po ataku hakerskim na Bitget, w wyniku którego skradziono 387,5 mln dolarów, sprawcy próbowali przelać ponad 50 mln dolarów za pośrednictwem platformy Near Intents, jednak system bezpieczeństwa SHIELD wykrył tę aktywność i zapobiegł większości prób przelewów. Przez system przedostało się zaledwie 166 000 dolarów, a kolejne 503 000 dolarów zostało zamrożone w trakcie realizacji. Współzałożyciel Aurora, Alex Shevchenko, oświadczył, że protokół zrezygnuje z nagrody za pomoc w odzyskaniu środków, co spotkało się z uznaniem ze strony dyrektor generalnej Bitget, Gracy Chen.
Firma Near Intents blokuje przepływ środków o wartości 50 mln dolarów pochodzących z prania pieniędzy w wyniku włamania do Bitget
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- Near Intents wykryło próby prania ponad 50 mln dolarów związane z atakiem hakerskim na Bitget z 24 września.
- SHIELD zablokował 503 000 dolarów w trakcie realizacji transakcji, podczas gdy przez Near Intents przedostało się zaledwie 166 000 dolarów.
- Dyrektor generalna Bitget, Gracy Chen, pochwaliła Near Intents za rezygnację z nagrody za odzyskanie środków.
Hakerzy napotkali przeszkodę wartą 50 mln dolarów
Hakerzy odpowiedzialni za naruszenie bezpieczeństwa platformy Bitget, w wyniku którego skradziono kryptowaluty o wartości prawie 388 mln dolarów, napotkali nieoczekiwaną przeszkodę, próbując przemycić skradzione kryptowaluty przez Near Intents. Zamiast zapewnić łatwą drogę ucieczki, system bezpieczeństwa protokołu międzyłańcuchowego zidentyfikował podejrzane przepływy o wartości ponad 50 milionów dolarów, wstrzymał transakcje i zablokował kryptowaluty o wartości ponad pół miliona dolarów w trakcie realizacji.
Reakcja ta spotkała się z uznaniem dyrektora generalnego Bitget, który od dawna wzywa zdecentralizowane protokoły, takie jak Thorchain, do zapobiegania przepływowi znanych skradzionych aktywów przez ich infrastrukturę. A zespół odpowiedzialny za interwencję wartą 50 milionów dolarów nie żąda ani grosza z nagrody za odzyskanie środków.
SHIELD wyłapuje hakerów próbujących przenieść skradzione środki
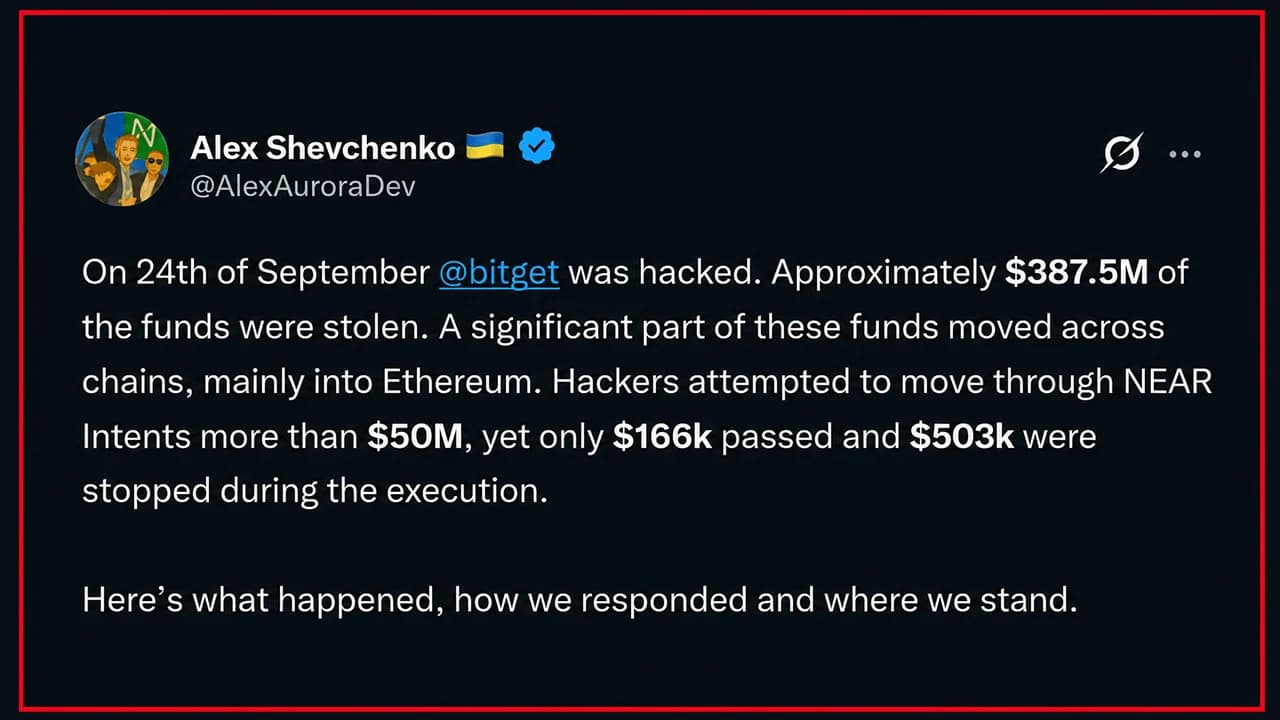
28 września ukraiński inżynier blockchain i współzałożyciel Aurora, Alex Shevchenko, ujawnił reakcję Near Intents na włamanie do Bitget z 24 września, w wyniku którego skradziono około 387,5 miliona dolarów.
Shevchenko wyjaśnił, że znaczna część kryptowalut przepływających przez usługi międzyłańcuchowe ostatecznie trafiła do sieci Ethereum w postaci ETH. Atakujący próbowali również przekierować ponad 50 milionów dolarów przez Near Intents – protokół, który rutynowo obsługuje dzienny wolumen transakcji międzyłańcuchowych przekraczający 100 milionów dolarów. Ich działania natrafiły jednak na SHIELD, zautomatyzowaną warstwę analizy ryzyka firmy Near Intents.
System monitoruje wzorce transakcji i gromadzi informacje od firm zajmujących się analizą łańcuchów bloków, dostawców usług „know-your-transaction” (KYT), niezależnych badaczy oraz uczestników branży. W przypadku wykrycia podejrzanej aktywności SHIELD może odmówić wygenerowania kwot transakcji lub wstrzymać już realizowane przelewy.
W tym przypadku SHIELD zidentyfikował próby prania pieniędzy o wartości ponad 50 milionów dolarów, a zduplikowane transakcje zostały odfiltrowane. Przez system przeszło około 166 000 dolarów, a kolejne 503 000 dolarów zostało zamrożone w trakcie realizacji. Szewczenko zastrzegł, że liczby te są zaokrąglonymi szacunkami, a potencjalny błąd przypisania może wynosić do 10%.
Prezes Bitget pochwalił interwencję, a protokół zrezygnował z nagrody
Nastąpił kolejny zwrot akcji. Firma Near Intents ogłosiła, że zrezygnuje ze swojej części nagrody za odzyskanie środków dla Bitget, pozostawiając giełdzie więcej środków do odzyskania.
Dyrektor generalna Bitget, Gracy Chen, z zadowoleniem przyjęła tę interwencję, publikując następującą odpowiedź skierowaną do Szewczenki:
„Doceniam, że Near Intents / SHIELD zaangażowały się w sprawę Bitget: zidentyfikowały przepływy o wartości ponad 50 mln dolarów związane z próbami prania brudnych pieniędzy, zamroziły 503 tys. dolarów w trakcie realizacji transakcji oraz zrezygnowały ze swojej części nagrody, dzięki czemu możemy odzyskać więcej środków. Tak właśnie powinno wyglądać działanie sieci bez zezwoleń, która jednak nie „ułatwia obrotu znanymi skradzionymi środkami”. Publiczna sieć nie musi wybierać między otwartością a wykluczeniem hakerów – można wbudować mechanizmy wykrywania ryzyka i nadal pozwalać każdemu na korzystanie z sieci. Więcej protokołów powinno wziąć to pod uwagę”.
Chen oświadczyła, że podejmie odpowiednie kroki prawne i działania mające na celu odzyskanie środków, a także podziękowała zespołowi Near Intents. „Ma to ogromne znaczenie zarówno dla Bitget, jak i dla naszej branży” – dodała. Zablokowana kwota 503 000 dolarów pozostaje zamrożona do czasu zakończenia odpowiednich postępowań prawnych i działań mających na celu odzyskanie środków. Firma Near Intents poleciła Bitget, aby starała się odzyskać te środki poprzez ustalone kanały prawne i organów ścigania.
„Brak zezwoleń nie oznacza pomocy złodziejom” – twierdzi Szewczenko
Interwencja ta wpisuje się również w szerszą branżową dyskusję na temat tego, czy zdecentralizowana infrastruktura powinna ograniczać transakcje związane ze skradzionymi kryptowalutami. Stanowisko Shevchenko jest takie, że budowanie systemów bez zezwoleń nie wymaga od ich operatorów ułatwiania prania skradzionego mienia.
Ostrzegł również dostawców portfeli, argumentując, że integracja z wątpliwymi źródłami płynności może narazić zarówno operatorów, jak i użytkowników na konsekwencje prawne, regulacyjne i reputacyjne. Jego końcowa argumentacja była prosta: Near Intents zamierza pozostać infrastrukturą bez zezwoleń, jednocześnie aktywnie sprzeciwiając się praniu środków pochodzących z ataków hakerskich.
Dla Bitget natychmiastowym skutkiem jest zamrożenie kwoty 503 000 dolarów oraz odmowa przyjęcia nagrody przez partnera zajmującego się odzyskiwaniem środków. Dla hakerów protokół przetwarzający codziennie ponad 100 milionów dolarów skutecznie dał im do zrozumienia, że powinni przenieść swoją kradzioną działalność gdzie indziej.

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.