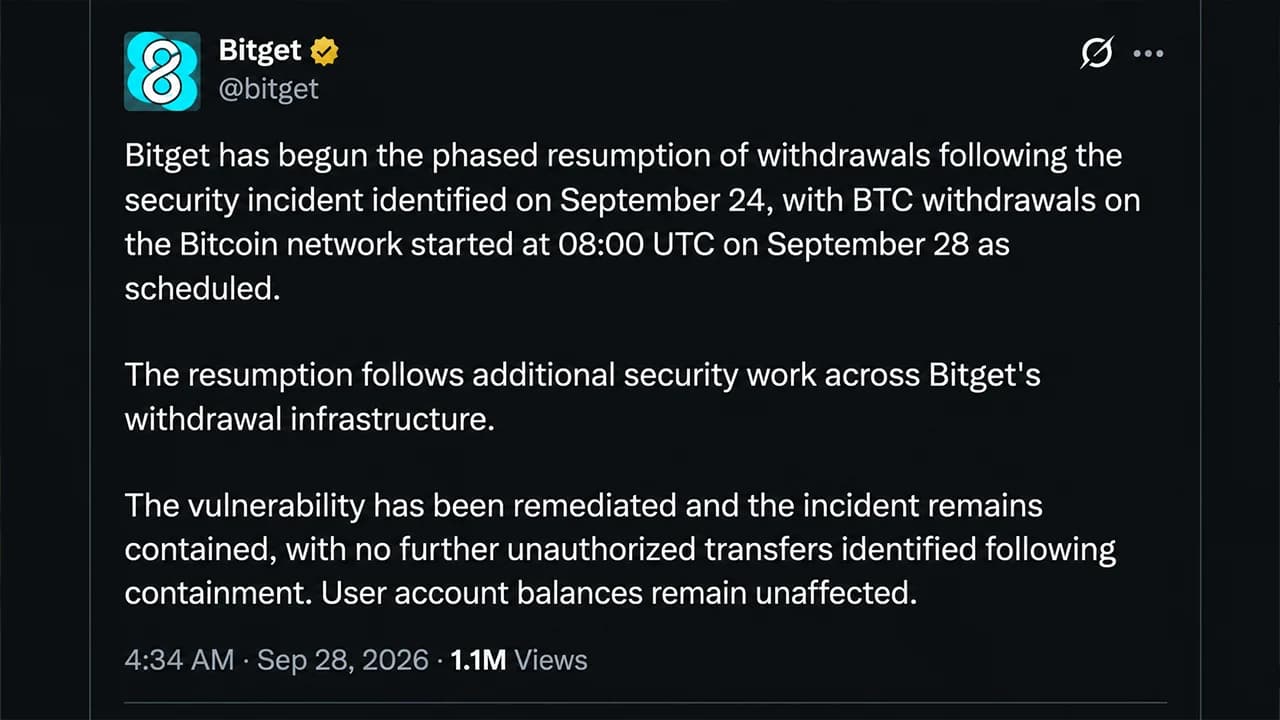
Bitget poinformował serwis Bitcoin.com News, że rozpoczął przywracanie wypłat po tym, jak hakerzy wykorzystali lukę w zabezpieczeniach systemu zewnętrznego, aby ukraść z giełdy kryptowalut około 388 milionów dolarów. Giełda kryptowalut oświadczyła, że jej klucze prywatne i portfele typu cold wallet nigdy nie zostały naruszone, a salda klientów pozostają nienaruszone. Do poniedziałku rano Bitget zrealizował 9 585 wypłat bitcoinów o łącznej wartości 4 098 BTC, a wznowienie kolejnych wypłat kryptowalut ma nastąpić w ciągu tygodnia.
Bitget wznawia wypłaty bitcoinów w miarę rozszerzania się śledztwa w sprawie ataku hakerskiego o wartości 388 mln dolarów
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze informacje
- W oświadczeniu przekazanym serwisowi Bitcoin.com News firma Bitget wyjaśnia, że źródłem naruszenia bezpieczeństwa, w wyniku którego utracono 388 mln dolarów, były skradzione dane uwierzytelniające uzyskane dzięki luce w zabezpieczeniach podmiotu zewnętrznego.
- Do godziny 9:00 czasu UTC 28 września Bitget zrealizował 9 585 wypłat BTC o łącznej wartości 4 098 BTC.
- Bitget planuje przywrócić wypłaty ETH 29 września oraz opublikować raport dotyczący bezpieczeństwa w tym tygodniu.
Włamanie na Bitget o wartości 388 mln dolarów wynikało z luki w zabezpieczeniach produktu zewnętrznego
Osiem lat bez incydentu bezpieczeństwa tej skali dobiegło gwałtownego końca dla Bitget 24 września, kiedy to atakujący wykorzystali lukę w zabezpieczeniach produktu innej firmy i ukradli około 388 mln dolarów.
Cztery dni później, zgodnie z oświadczeniem przekazanym serwisowi Bitcoin.com News, giełda ponownie otwiera możliwość wypłat, zaczynając od bitcoina. Bitget twierdzi, że fundusz ochrony użytkowników o wartości ponad 464 mln dolarów pozostaje dostępny w celu ochrony klientów, podczas gdy śledczy analizujący dane w łańcuchu bloków nadal poszukują skradzionych aktywów. Najnowsze informacje ujawniają również zaskakujący zwrot akcji: atakujący nie musieli kraść kluczy prywatnych, aby przeprowadzić napad.
W oświadczeniu z 28 września, przypisywanym dyrektor generalnej Gracy Chen, giełda przyznała, że incydent był poważny, wyjaśniając, że jej dotychczasowe osiągnięcia w zakresie bezpieczeństwa nie stanowią usprawiedliwienia dla tego, co się stało.
„Incydent z 24 września jest pierwszym od ośmiu lat przypadkiem, w którym atak tego rodzaju naruszył infrastrukturę giełdy Bitget” – stwierdziła firma. „Ta historia nie umniejsza powagi incydentu. Wyznacza ona standard, według którego należy teraz oceniać reakcję Bitget”.
Skradzione dane uwierzytelniające pozwoliły atakującym ominąć zabezpieczenia portfela
Wstępne dochodzenie przeprowadzone przez Bitget wykazało, że atakujący uzyskali wewnętrzne dane uwierzytelniające wysokiego poziomu, wykorzystując lukę w zabezpieczeniach zewnętrznego produktu zabezpieczającego. Dane te pozwoliły im na wysłanie fałszywych poleceń wypłaty do systemu portfeli giełdy, omijając istniejące mechanizmy kontroli ryzyka.
Bitget wyjaśnił:
„Dochodzenie wykazało, że atakujący wykorzystał lukę w zabezpieczeniach produktu zabezpieczającego innej firmy, aby uzyskać wewnętrzne dane uwierzytelniające wysokiego poziomu”.
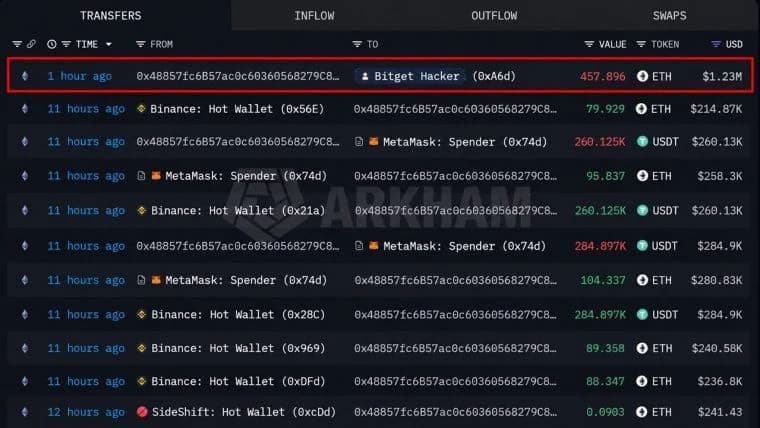
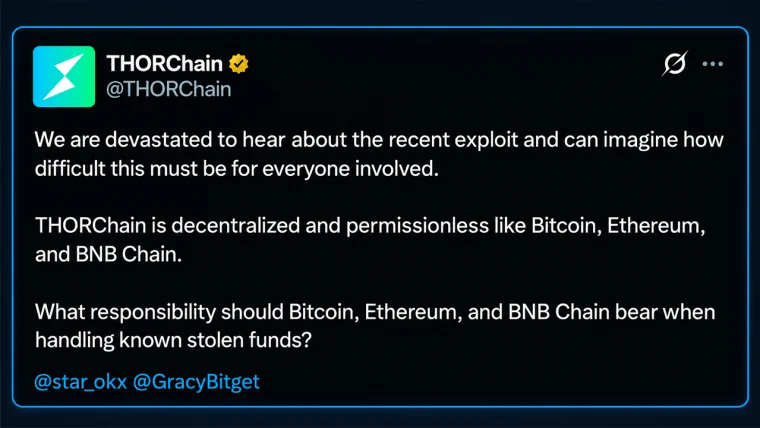
Firma dodała, że dane te umożliwiły nieautoryzowane przelewy, podkreślając jednocześnie, że „klucze prywatne nie zostały ujawnione, a portfele typu cold wallet nie uległy naruszeniu”. Narażona na atak infrastruktura ułatwiła nieautoryzowane przelewy w wielu sieciach blockchain, w tym Ethereum, XRP Ledger i Tron. Oprócz tego wykorzystano platformy takie jak Thorchain oraz inne rozwiązania, np. Uniswap, 1inch Fusion i Stargate.
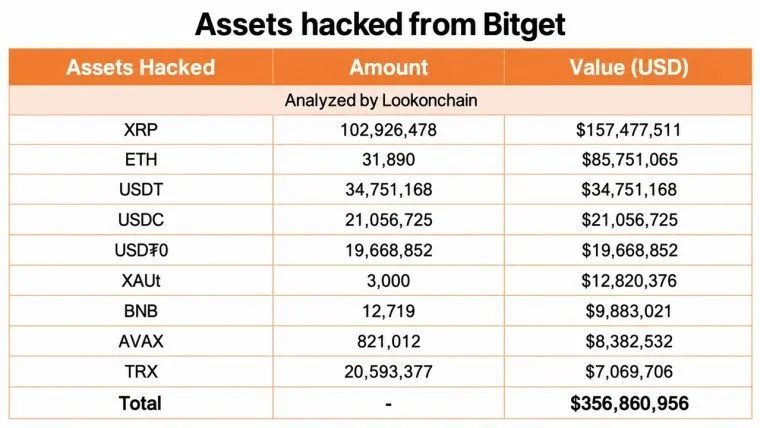
Bitget początkowo oszacował straty na 351,6 mln dolarów, jednak po późniejszym uzgodnieniu kwota ta wzrosła do około 388 mln dolarów. Zamiast łamać mechanizmy kryptograficzne chroniące aktywa klientów, atakujący wykorzystali zaufany dostęp do infrastruktury odpowiedzialnej za autoryzację wypłat. „Bitget zidentyfikował ścieżkę ataku, usunął lukę w zabezpieczeniach i wzmocnił mechanizmy kontroli w całej infrastrukturze obsługującej wypłaty” – wyjaśniła firma w poniedziałek.
Giełda dokonuje obecnie przeglądu swoich zależności od zewnętrznych dostawców usług bezpieczeństwa, wewnętrznych mechanizmów kontroli dostępu, procesu weryfikacji wypłat oraz systemów wykrywania nietypowej aktywności. Podkreśla, że salda kont klientów pozostały nienaruszone.
Wypłaty bitcoinów wznowiono, a śledczy poszukują skradzionych środków
Bitget poinformował, że 28 września o godz. 8:00 czasu UTC rozpoczął przywracanie wypłat BTC w sieciach Bitcoin i BSC. Do godz. 9:00 giełda zgłosiła przetworzenie 9 585 zleceń wypłaty BTC o łącznej wartości około 4 098 BTC. Jeśli chodzi o zaktualizowane szacunki strat, firma wyjaśniła, że „nie uwzględniają one dodatkowych nieautoryzowanych przelewów, które miały miejsce po opanowaniu sytuacji”.
Tymczasem specjaliści kryminalistyczni z firm Mandiant i Slowmist pomagają w śledztwie, badając metody ataku, weryfikując środki naprawcze oraz śledząc zaginioną kryptowalutę. „Część dotkniętych aktywów została już zamrożona dzięki współpracy z partnerami branżowymi” – poinformowała w poniedziałek firma Bitget.
Giełda udostępniła również zidentyfikowane adresy atakujących oraz informacje dotyczące śledzenia, aby pomóc śledczym w ustaleniu przepływu środków. Dyrektor generalna Gracy Chen wskazała wcześniej, że metodologia ataku wydaje się wysoce zgodna z działaniami grup powiązanych z Koreą Północną, choć śledztwo nadal trwa.
Firma oświadczyła:
„Bitget spodziewa się ukończyć oficjalny raport dotyczący bezpieczeństwa w tym tygodniu i podzieli się dalszymi ustaleniami w miarę ich weryfikacji”.
Fundusz ochronny Bitget o wartości 464 mln dolarów staje przed największym wyzwaniem
W oświadczeniu giełdy podano, że wskaźnik rezerwy wynosi 127%, a fundusz ochrony użytkowników przekracza 464 mln dolarów. W najnowszym komunikacie podkreślono, że salda klientów pozostały nienaruszone, mimo że incydent ten stanowi pierwsze naruszenie bezpieczeństwa tego rodzaju od ośmiu lat.
„Reakcja Bitget na ten incydent wykroczy zatem poza samo usunięcie luki w zabezpieczeniach” – wyjaśniła firma w komunikacie. Wypłaty ETH mają zostać wznowione 29 września, a następnie 30 września – wypłaty USDT, a 2 października – pozostałych obsługiwanych tokenów, walut fiducjarnych oraz usług peer-to-peer.
„Obecnie skupiamy się na wdrożeniu wniosków wyciągniętych z tego incydentu na całej platformie oraz na wzmocnieniu niezbędnych zabezpieczeń w miarę dalszego rozwoju infrastruktury i oferty produktowej Bitget” – podsumowuje oświadczenie przekazane naszej redakcji.

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.