Naruszenie bezpieczeństwa w serwisie Bitget, którego skala wyniosła 351,6 mln dolarów, rozpoczęło się od serii dziwnych transakcji w łańcuchu bloków i szybko stało się jednym z największych potwierdzonych incydentów w scentralizowanych giełdach kryptowalut w 2026 roku. To, co początkowo wyglądało na wypływ co najmniej 150–170 mln dolarów z portfeli oznaczonych jako należące do Bitget, ostatecznie okazało się prawie dwukrotnie większą kwotą, obejmującą XRP, Ethereum, stablecoiny, tokenizowane złoto oraz kilka innych aktywów kryptograficznych.
Wszystko, co wiemy o potężnym ataku hakerskim na platformę Bitget o wartości 351 mln dolarów
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze informacje
- Bitget wykrył naruszenie o wartości 351,6 mln dolarów o godz. 18:31 czasu UTC 24 września i wstrzymał wypłaty.
- Gracy Chen twierdzi, że fundusz ochronny Bitget o wartości ponad 464 mln dolarów jest w stanie pokryć całą stratę w wysokości 351,6 mln dolarów.
- Bitget twierdzi, że klucze prywatne nie zostały skradzione, a pełny raport techniczny ma zostać opublikowany w ciągu 24 godzin.
Giełda potwierdziła naruszenie, zablokowała wypłaty i rozpoczęła współpracę z organami ścigania oraz firmami zajmującymi się bezpieczeństwem łańcucha bloków. Dyrektor generalna Gracy Chen twierdzi, że salda klientów pozostają nienaruszone, portfele zimne nie zostały naruszone, a fundusz ochrony użytkowników Bitget o wartości ponad 464 mln USD jest wystarczająco duży, by pokryć całą stratę.
Jak doszło do włamania do Bitget
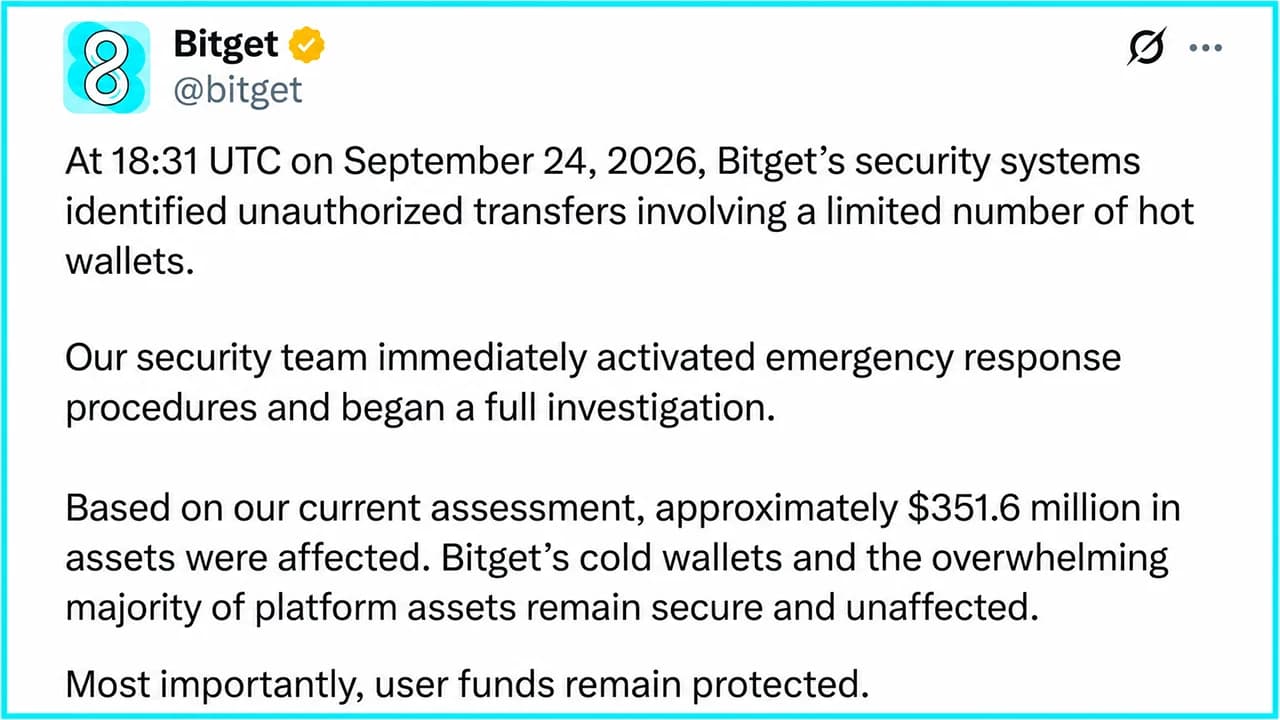
W czwartek Bitget ujawnił, że jego systemy bezpieczeństwa wykryły nieautoryzowane przelewy z niektórych portfeli typu „hot” o godz. 18:31 czasu UTC 24 września. W ciągu kilku minut uruchomiono procedury awaryjne, zidentyfikowano i zgłoszono podejrzane adresy oraz skontaktowano się z organami ścigania i firmami zajmującymi się bezpieczeństwem łańcucha bloków.
Straty były znaczne. Bitget szacuje, że dotknęły one kwoty około 351,6 mln dolarów, ale twierdzi, że naruszono jedynie część warstw portfeli typu „hot” i „warm”. Firma stosuje trójwarstwową architekturę portfeli i zapewnia, że jej portfele typu „cold” pozostają w pełni bezpieczne. Następnie, jako środek ostrożności, wstrzymano wypłaty na całej platformie. Wpłaty i handel nadal funkcjonują, a Bitget wyjaśnił, że salda kont klientów nadal dokładnie odzwierciedlają aktywa użytkowników.
To rozróżnienie ma znaczenie, ponieważ giełda w praktyce twierdzi, że jest to strata bilansowa firmy, a nie taka, którą zamierza przenieść na klientów. Chen wyjaśnił w kilku postach na X, że klienci nie poniosą żadnych strat. Założyciel giełdy poinformował, że Fundusz Ochrony Użytkowników Bitget dysponuje obecnie kwotą ponad 464 mln dolarów, co oznacza, że szacowana strata w wysokości 351,6 mln dolarów jest o około 112 mln dolarów niższa od deklarowanej wartości funduszu. Giełda twierdzi zatem, że cały incydent mieści się w zakresie pokrycia funduszu.
„Nie będziemy przed tym uciekać” – stwierdziła Bitget w oficjalnym komunikacie, obiecując, że „każdy dolar i każda decyzja” zostaną wyjaśnione.
Blockchain dostrzegł kłopoty, zanim Bitget zabrał głos
Zanim Bitget cokolwiek potwierdził, obserwatorzy łańcucha bloków śledzili, jak miliony dolarów wypływają z portfeli oznaczonych jako należące do giełdy. Wstępne dane wskazywały na przeniesienie aktywów o wartości od około 150 do ponad 170 milionów dolarów na nowe adresy. Nie jest to zachowanie kogoś, kto rozgląda się za najlepszą ofertą.
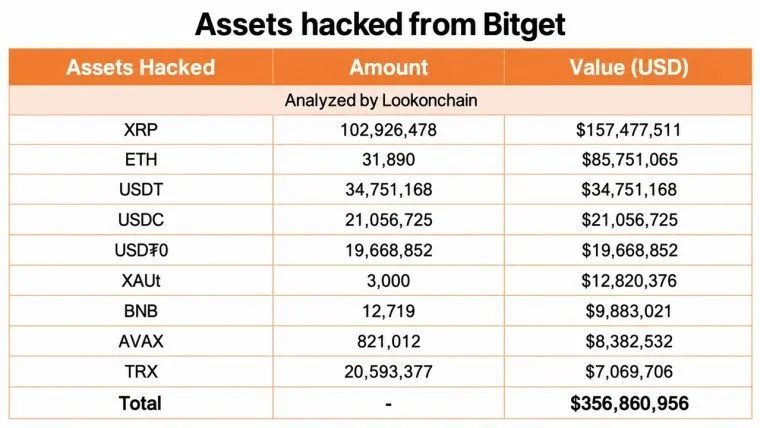
W miarę poszerzania się obrazu sytuacji badacze łańcucha bloków śledzili aktywa w kilku sieciach. Późniejsze zestawienie Lookonchain obejmowało około 102,93 mln XRP o wartości 157,5 mln dolarów, 31 890 ETH o wartości 85,8 mln dolarów, 34,75 mln USDT, 21,05 mln USDC, 19,67 mln USDT0, 3 000 XAUt, 12 719 BNB, 821 012 AVAX oraz 20,59 mln TRX.
Znaczna część aktywów, którymi można było dysponować w sieciach zgodnych z Ethereum Virtual Machine, została szybko skonsolidowana i przekształcona w ethereum. Lookonchain oszacował, że składnik ten ostatecznie osiągnął wartość około 67 982 ETH.
Różnica między tą liczbą a szacunkami Bitget wynoszącymi 351,6 mln USD jest istotna. Kwota wynosząca około 183 mln USD odzwierciedlała wyraźną grupę transakcji widoczną dla narzędzi śledzących w łańcuchu bloków, podczas gdy dane Bitget uwzględniają rozliczenia w całej dotkniętej infrastrukturze oraz dodatkowych łańcuchach bloków, w tym ogromną pozycję w XRP. Innymi słowy, pierwsze alarmy dotyczące łańcucha bloków i badacze łańcucha bloków wykryli część pożaru, a nie cały budynek.
Bitget twierdzi, że jego klucze prywatne nie zostały skradzione
Rozwijający się obraz sytuacji technicznej może być najbardziej istotnym elementem tego incydentu. W kolejnej aktualizacji Chen wyjaśniła, że klucze prywatne Bitget nie zostały naruszone. Zamiast tego, zgodnie z jej wstępnym opisem, atakujący przejęli kontrolę nad krytycznym komponentem zaplecza w ramach infrastruktury portfela giełdy i byli w stanie sfałszować lub podrobić dane transakcyjne, które przeszły przez standardowy proces autoryzacji i podpisywania transakcji w Bitget.

Byłby to atak zupełnie inny niż zwykła kradzież klucza prywatnego. Jeśli relacja Bitget zostanie potwierdzona, system odpowiedzialny za podejmowanie decyzji o tym, co powinno zostać podpisane, został zmanipulowany w taki sposób, aby autoryzował transakcje, które nigdy nie powinny były mieć miejsca. Klucze mogły zatem pozostać technicznie bezpieczne, podczas gdy zawiodła infrastruktura przekazująca do nich instrukcje.
Chen stwierdziła, że naruszenie zostało opanowane i dalsze nieautoryzowane przelewy nie są już możliwe. Bitget nie ogłosił jednak oficjalnie ostatecznego wektora ataku, dopóki nie zakończy się dochodzenie. Pozostawia to wiele pytań bez odpowiedzi. Śledczy muszą jeszcze ustalić, w jaki sposób doszło do włamania do zaplecza, jakie uprawnienia uzyskali atakujący, dlaczego istniejące mechanizmy kontroli nie zablokowały transakcji oraz czy dodatkowe zabezpieczenia w postaci uwierzytelniania lub zasad dotyczących transakcji mogłyby je powstrzymać.
Czy grupa Lazarus z Korei Północnej zaatakowała Bitget?
Pojawia się też kwestia Korei Północnej. Doniesienia i wpisy w mediach społecznościowych, które pojawiły się po relacji na żywo Chena, łączą wstępne informacje o adresach IP lub routingu z wzorcami infrastruktury wcześniej kojarzonymi z północnokoreańskimi atakującymi. Szybko wywołało to spekulacje, że odpowiedzialna może być grupa Lazarus. Na razie są to jednak wyłącznie spekulacje.
Nie da się zignorować tych zbieżności. Północnokoreańscy hakerzy, a zwłaszcza finansowana przez państwo grupa Lazarus, są obwiniani za niektóre z największych kradzieży kryptowalut, w szczególności za włamanie do platformy Bybit w lutym 2025 r., w wyniku którego skradziono około 1,5 mld dolarów. Jednak dopóki śledczy nie opublikują wskaźników technicznych, schematów prania pieniędzy lub innych dowodów łączących sprawcę ataku na Bitget ze znaną grupą, przypuszczenie o udziale grupy Lazarus powinno pozostać hipotezą, a nie wnioskiem.
Co teraz czeka użytkowników Bitget?
Dla klientów najpilniejszym problemem są wypłaty. Pozostają one zablokowane na czas przeprowadzania przez Bitget przeglądu bezpieczeństwa. Giełda informuje, że jej zespoły jednocześnie naprawiają uszkodzoną infrastrukturę i przygotowują się do przywrócenia wypłat, jednak Chen odmówiła podania terminu ponownego uruchomienia, którego nie może zagwarantować. Wpłaty i handel pozostają dostępne.
Fundusz ochronny również znajduje się obecnie pod lupą. Bitget twierdzi, że jego wartość przekraczająca 464 miliony dolarów z nawiązką pokrywa szacowaną stratę, chociaż dotychczas opublikowane komunikaty nie stanowią niezależnego audytu w czasie rzeczywistym dotyczącego składu lub segregacji funduszu.
Odzyskanie środków to osobna kwestia. Stablecoiny powiązane z walutami fiducjarnymi, takie jak USDT i USDC, mogą potencjalnie zostać zamrożone za pośrednictwem kontraktów kontrolowanych przez emitenta, o ile aktywa pozostają identyfikowalne. Znacznie trudniej jest zablokować natywne tokeny Ethereum przechowywane w nowych portfelach, co sprawia, że szybka konwersja przez atakującego na ETH ma szczególne znaczenie.
Chen regularnie informuje społeczność i podkreśliła, że giełda współpracuje z firmami Mandiant i Slowmist nad pełnym dochodzeniem w sprawie tego incydentu. Po raz kolejny powtórzyła, że „salda użytkowników pozostają nienaruszone” i stwierdziła, że Fundusz Ochrony Użytkowników Bitget pokryje straty wynikające z naruszenia. Chen dodała ponadto, że portfel Bitget Wallet nie ucierpiał, ponieważ jego infrastruktura do samodzielnego przechowywania aktywów jest oddzielona od giełdy.
Incydentu tego nie należy również mylić z wydarzeniem z kwietnia 2025 r., w którym Bitget straciło około 100 milionów dolarów w wyniku działań związanych z market makingiem, botami i arbitrażem. Było to odrębne zdarzenie oparte na innym mechanizmie. Kolejny istotny dowód powinien pochodzić bezpośrednio od Bitget. Giełda obiecała co godzinę publikować aktualizacje oraz przedstawić pełny raport z incydentu w ciągu 24 godzin od pierwszego powiadomienia, zawierający analizę przyczyn źródłowych i środki naprawcze.
Do tego czasu trzy liczby mówią prawie wszystko: straty wyniosły 351,6 mln dolarów, za nimi rzekomo stoi ponad 464 mln dolarów, a użytkownicy Bitget czekają na przywrócenie możliwości wypłat. Czwarta liczba – ile ze skradzionych kryptowalut faktycznie uda się odzyskać – pozostaje w sferze domysłów.

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.