Detektyw zajmujący się technologią blockchain ujawnił, że przeniknął do chińskiej grupy zajmującej się praniem pieniędzy z kryptowalut po kradzieży ponad 1,5 miliarda dolarów przez północnokoreańskich hakerów w 2025 roku. ZachXBT podkreślił, że ta operacja pozwoliła mu zebrać informacje wywiadowcze i pomogła w zamrożeniu aktywów pochodzących z tej nielegalnej działalności.
ZachXBT przeniknął do syndykatu kryptowalutowego powiązanego z atakiem hakerskim na platformę Bybit, w wyniku którego skradziono 1,5 mld dolarów
NAPISAŁ
UDOSTĘPNIJ
Najważniejsze wnioski
- ZachXBT działał pod przykrywką w chińskim syndykacie, który prał ponad 1 mld dolarów w kryptowalutach na zlecenie Lazarus Group.
- Aby zdobyć zaufanie, zainwestował 350 tys. dolarów z własnych środków, śledząc przepływ środków pochodzących z włamania do platformy Bybit o wartości 1,5 mld dolarów w 2025 roku.
- Zebrane informacje pomogły zamrozić 75 mln dolarów skradzionych środków, w tym 442 000 USDT zamrożonych przez Tether.
ZachXBT ujawnia infiltrację chińskiej grupy zajmującej się praniem pieniędzy
ZachXBT, jeden z najbardziej znanych detektywów zajmujących się technologią blockchain, ujawnił, że w 2025 r. przeniknął do chińskiej grupy zajmującej się praniem kryptowalut.
Infiltracja rozpoczęła się w lutym, wkrótce po tym, jak platforma Bybit została zhakowana przez grupę o nazwie TraderTraitor, która wyprowadziła z portfeli giełdy kryptowalutowe aktywa o wartości ponad 1,5 mld dolarów. ZachXBT zidentyfikował kilku użytkowników w publicznych grupach na Discordzie i Telegramie, którzy prosili o pomoc w realizacji zleceń bezpośrednio powiązanych ze środkami skradzionymi z Bybit – podobnie jak osoby powiązane z atakiem na platformę Bitget, która była odbiorcą tych środków, obecnie otwarcie tworzą zgłoszenia o pomoc w realizacji zleceń w grupach publicznych.
Podając się za klienta, ZachXBT zasilił adres kwotą prawie 350 tys. USDC, zamierzając przeprowadzić transakcje i zdobyć zaufanie Jimmy’ego Greena – konta powiązanego ze środkami pochodzącymi z włamania do Bybit.
Po kilku wymianach ZachXBT nawiązał więź z Greenem. Osoba ta zaczęła dzielić się większą ilością informacji, zapowiadając, że grupa przetworzy środki pochodzące z włamania do Bybit jeszcze przed jego wystąpieniem, a także ujawniła więcej szczegółów dotyczących swoich działań.
Co zaskakujące, Green podkreślał, że grupa, dla której pracował, składała się z „uczciwych biznesmenów”, zaznaczając, że uczciwość jest dla nich najważniejsza.
ZachXBT ujawnił, że zespół Greena wyprał większość z 1,5 miliarda USDT pochodzących z włamania do Bybit. „USDT, które ci przekazuję, są czyste, nie zostaną zamrożone. Jesteśmy profesjonalistami w tworzeniu partycji. Tym razem prawie całe 1,5 miliarda ETH zostało wyprane przez nasz zespół” – zaznaczył Green.
„W tym momencie zdałem sobie sprawę, że muszę nadal tracić 5% na każdym zleceniu i zaryzykować, aby jak najszybciej zdobyć jak najwięcej przydatnych informacji” – stwierdził ZachXBT. Następnie powiązał również grupę Greena z pulą środków o wartości 12 milionów dolarów pochodzących z ataku na Bybit, które były wymieniane w czasie rzeczywistym między BTC, ETH, SOL i TRX.
W innej wymianie informacji ZachXBT prześledził część środków, o których wspomniał Green jako zablokowane, do innej grupy powiązanej z atakiem na Poloniex. Podobnie ZachXBT zidentyfikował 3 miliony dolarów, które Green „wyprał” dla innego klienta na rzecz Huione Guarantee – platformy peer-to-peer obsługiwanej przez Huione Group, która w ciągu ostatnich 5 lat „wyprła” ponad 70 miliardów dolarów w kryptowalutach.
„Mam nadzieję, że nadal będę otrzymywał dotacje od fundacji i darowizny od osób prywatnych” – powiedział ZachXBT, podkreślając, że sfinansował tę operację z własnych środków, tracąc 5% przy każdej zrealizowanej transakcji, ryzykując całkowitą stratę w przypadku zniknięcia Greena oraz swoje bezpieczeństwo osobiste, gdyby został wykryty.
„Jeśli ta sprawa porusza was i jesteście w stanie ją wesprzeć, nie wahajcie się skontaktować” – podsumował kontrowersyjny śledczy, ubolewając, że nie może podzielić się swoimi ustaleniami ze względu na wrażliwy charakter śledztwa.
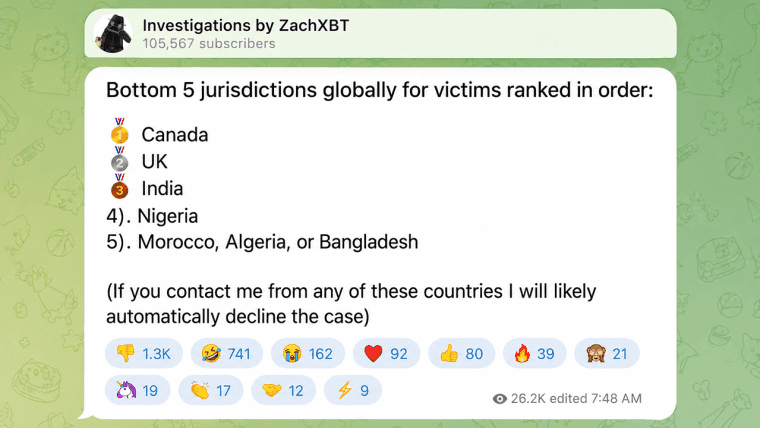
ZachXBT wskazuje Kanadę jako najgorszą jurysdykcję dla ofiar przestępstw związanych z kryptowalutami, wyprzedzającą takie kraje jak Wielka Brytania i Indie.
Czytaj teraz: ZachXBT wskazuje Kanadę jako największe ognisko oszustw kryptowalutowych na świecie

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.