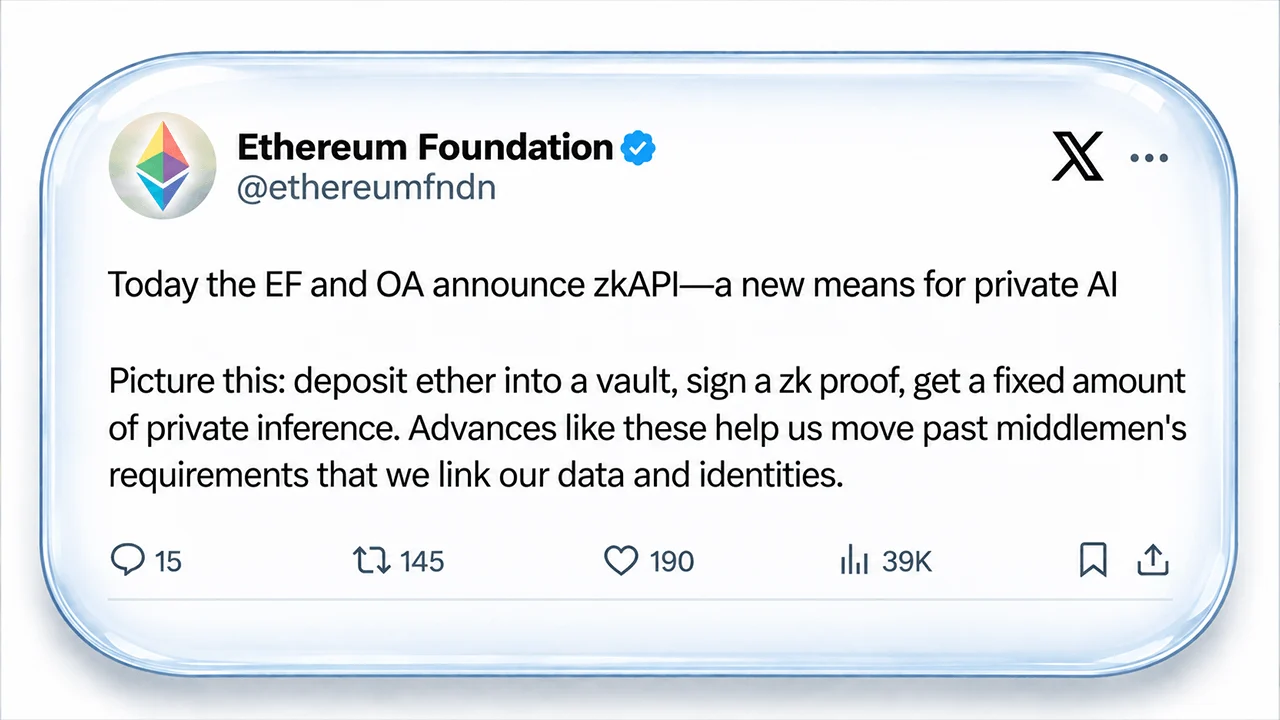
Fundacja Ethereum oraz Open Anonymity Project uruchomiły zkAPI – system, który pozwala użytkownikom dokonywać przedpłat za usługi oparte na sztucznej inteligencji i inne usługi rozliczane według zużycia bez konieczności podawania danych rozliczeniowych przy każdym żądaniu. Działający w sieci głównej Ethereum od 1 października system zkAPI wykorzystuje dowody zerowej wiedzy oraz jednorazowe klucze API, aby oddzielić osobę płacącą od tego, co kupuje. Jest jednak pewien haczyk. Sztuczna inteligencja nadal widzi polecenie, a anonimowość może zostać naruszona w innym miejscu.
zkAPI platformy Ethereum zapewnia płatnościom opartym na sztucznej inteligencji osłonę prywatności, ale jest w tym pewien haczyk
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze informacje
- zkAPI Fundacji Ethereum (EF) zostało uruchomione 1 października, oddzielając płatności za API od tożsamości.
- Open Anonymity wykorzystuje dowody zerowej wiedzy, dzięki czemu opłacone żądania API pozostają niemożliwe do powiązania.
- Dostawcy AI nadal widzą polecenia, a tożsamość użytkowników zkAPI może zostać ujawniona poprzez dane IP.
Ethereum chce zlikwidować ślady pozostawiane przez AI
Każde pytanie skierowane do komercyjnego modelu AI może pozostawić po sobie więcej śladów, niż większość użytkowników sobie wyobraża. Klucz API łączy się z kontem. Konto łączy się z pieniędzmi. Za obydwoma gromadzą się polecenia. Fundacja Ethereum (EF) jasno określa ten problem: „Każde dzisiejsze wywołanie API sztucznej inteligencji niesie ze sobą tożsamość”. To właśnie ten ślad zkAPI próbuje zlikwidować.
Uruchomione 1 października przez Fundację Ethereum i Open Anonymity Project, zkAPI pozwala użytkownikowi wpłacić ETH, USDC lub inne obsługiwane środki do skarbca Ethereum, a następnie opłacać żądania skierowane do AI bez ujawniania serwerowi płatniczemu swojej tożsamości. Dostawca AI otrzymuje żądanie, ale nie zna tożsamości osoby dokonującej płatności.
Opis Fundacji jest uderzający ze względu na to, jak osobista może stać się historia rozliczeń. „Zapytania mają charakter osobisty. Ludzie pytają modele AI o swoje zdrowie, finanse, wątpliwości” – czytamy we wpisie na blogu Fundacji zatytułowanym „Przedstawiamy zkAPI: prywatne środki na dowolny interfejs API”. Gdy na jednym koncie zgromadzi się wystarczająco dużo takich pytań, dostawca nie ma już tylko rachunku. Może dysponować wieloletnim zapisem tego, o czym dana osoba myślała.
Wpłać pieniądze do skarbca, a następnie zniknij z rachunku
Sztuczka zkAPI zaczyna się od zwykłej transakcji w sieci Ethereum. Użytkownik wpłaca środki do kontraktu skarbca. Następnie środki te są reprezentowane przez prywatny zapis, który można wydać bez identyfikowania, z której pierwotnej wpłaty pochodzą pieniądze. Jak wyjaśnia to opis Fundacji Ethereum: „zkAPI oddziela płatność od tożsamości”.
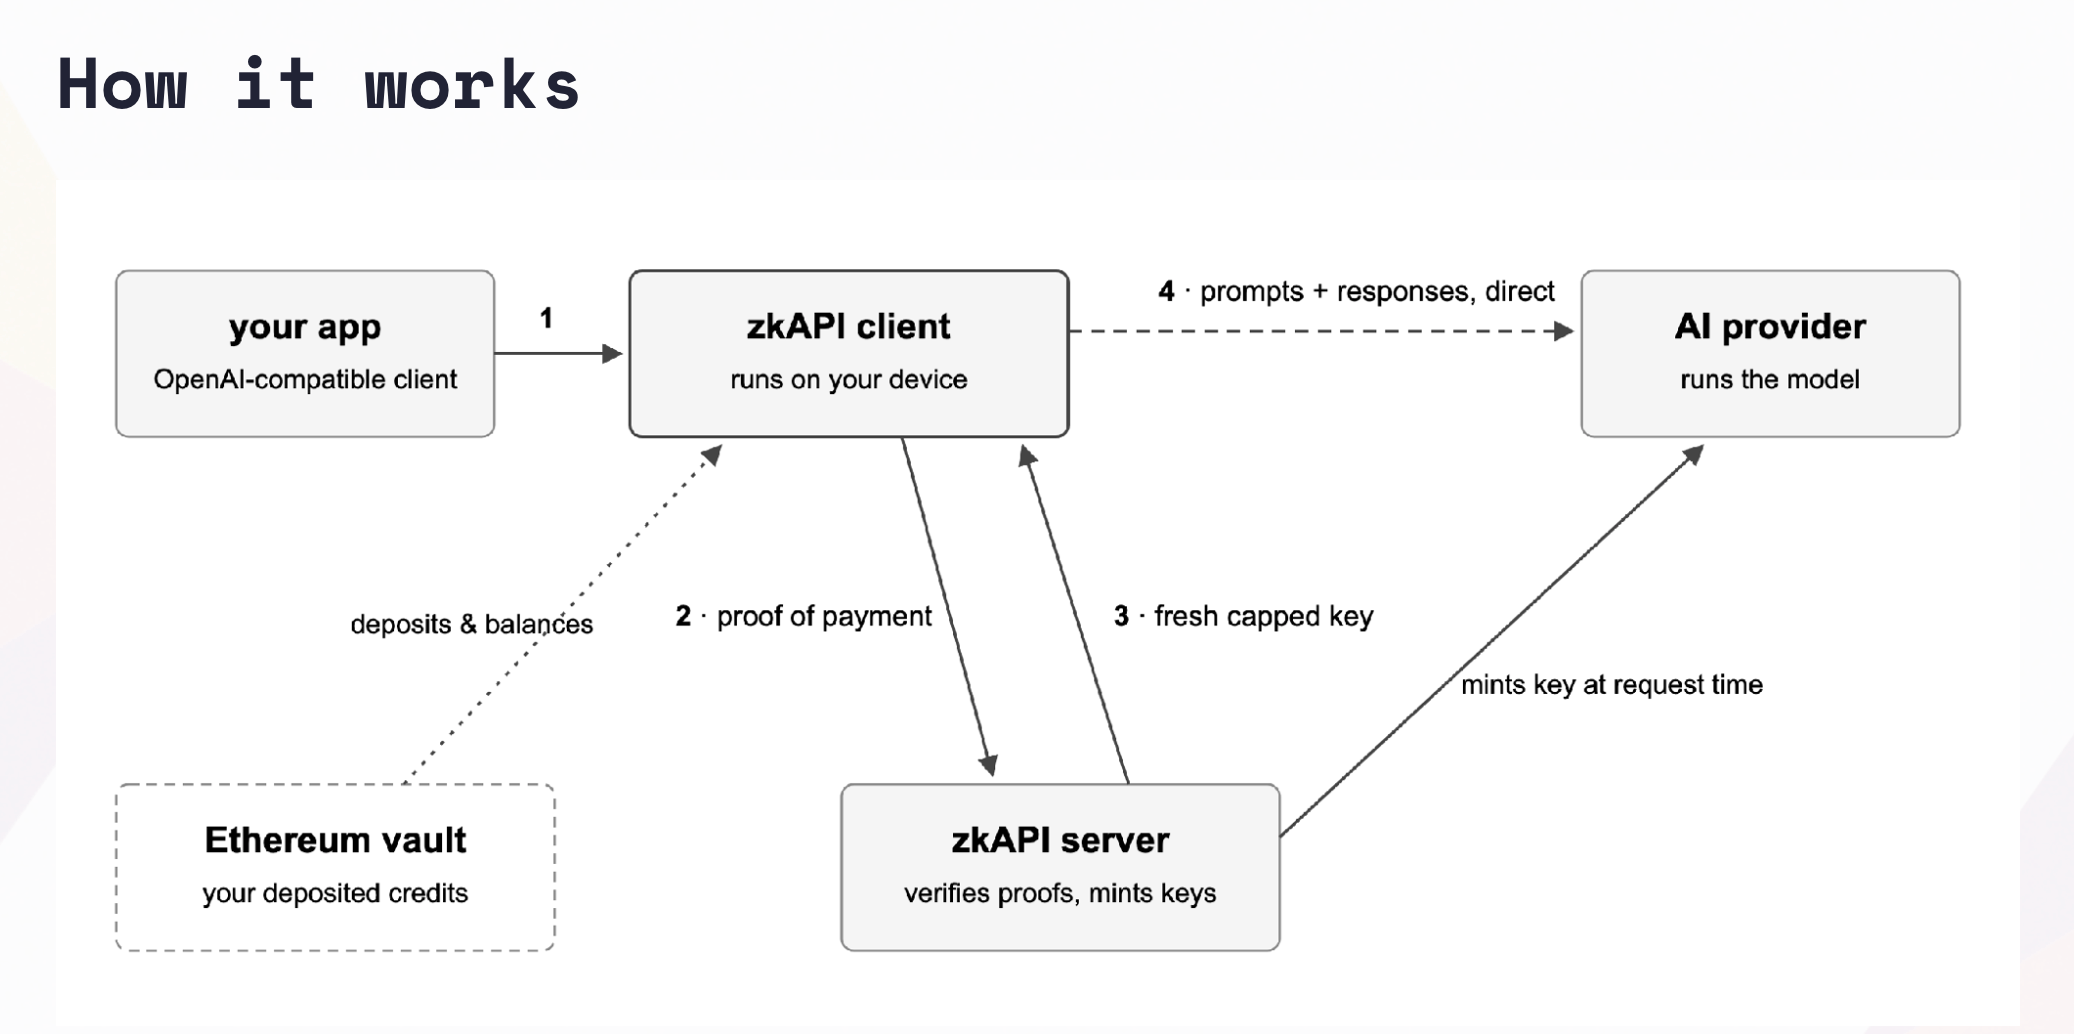
Oprogramowanie działające na urządzeniu użytkownika generuje następnie dowód zerowej wiedzy, wykazujący, że zasilony token może pokryć żądaną kwotę wydatku i nie został jeszcze wydany. Serwer weryfikuje to oświadczenie, nie dowiadując się, który token należy do użytkownika. Mechanizm szybko staje się techniczny. Wpłaty są zobowiązaniami w drzewie Merkle’a o głębokości 32 poziomów. Wydatki generują jednokierunkowe numery seryjne zwane nullifierami, podczas gdy dowody Groth16 na krzywej BN254 oraz haszowanie Poseidon zajmują się najtrudniejszymi zadaniami kryptograficznymi.
Nullifier pełni rolę strażnika porządku. Próba dwukrotnego wydania tej samej kwoty spowoduje, że duplikat zdradzi oszustwo. Jeśli użytkownik nie przekroczy salda, protokół jest zaprojektowany tak, aby banknot pozostał niemożliwy do powiązania. Lub, jak to ujęła Fundacja:
„Użytkownik, który nie przekracza swojego salda, pozostaje niemożliwy do powiązania”.
Sztuczna inteligencja otrzymuje klucz jednorazowy
Najsprytniejsze rozwiązanie pojawia się po autoryzacji płatności. Zamiast przyznawać dostawcy sztucznej inteligencji (AI) stały klucz API powiązany ze zwykłym kontem klienta, serwer zkAPI sprawdza dowód płatności i generuje nowy, krótkotrwały klucz z limitem kwotowym w dolarach. Klucz ten istnieje wyłącznie w pamięci urządzenia użytkownika. Następnie żądanie trafia bezpośrednio do dostawcy AI.
„Serwer obsługujący środki finansowe nigdy nie widzi treści, a dostawca, który widzi treść, nigdy nie poznaje tożsamości rozliczeniowej kryjącej się za kluczem” – wyjaśniła Fundacja.
Kiedy ten tymczasowy klucz wygaśnie, dostawca rejestruje faktycznie wykorzystaną kwotę w podpisanym potwierdzeniu wykorzystania. zkAPI odejmuje tę kwotę z prywatnego salda użytkownika, zamiast automatycznie pobierać cały limit wydatków. Oznacza to, że jedna autoryzacja może obejmować całą sesję, zamiast wymagać transakcji Ethereum dla każdego pytania. System płatności wie, że ktoś zapłacił. Sztuczna inteligencja wie, że ktoś zadał pytanie. Żadna ze stron nie powinna wiedzieć wystarczająco dużo, aby połączyć te dwie informacje.
Sama sieć Ethereum ma jeszcze węższy wgląd. Publiczny łańcuch bloków widzi wpłaty, zamknięcia i wypłaty, ale nie wie, co zostało zakupione za te środki. Pieniądze można również odzyskać, jeśli serwery zkAPI znikną. „Możesz zamknąć swoje saldo i dokonać wypłaty w łańcuchu bloków, nawet jeśli wszystkie serwery zkAPI znikną” – wyjaśnia wpis na blogu EF.
Sztuczka dotycząca prywatności ma furtkę
Nie ma tu jednak żadnego płaszcza-niewidki. Technologia zkAPI oddziela tożsamość rozliczeniową od korzystania z API. Nie ukrywa w magiczny sposób tego, co ktoś wpisuje do modelu sztucznej inteligencji. Dostawca nadal otrzymuje polecenia i odpowiedzi, ponieważ musi uruchamiać model. Informacje sieciowe również mogą zdradzić tożsamość osoby po drugiej stronie. Stały adres IP, wzorce czasowe lub powtarzające się zachowania mogą pomóc w ponownym połączeniu rzekomo oddzielnych sesji.
Fundacja bardzo szczerze odnosi się do innego problemu, stwierdzając:
„Wspólna treść zapytań może pełnić rolę odcisków palców dla każdego, kto ma do nich dostęp”.
Ciągłe wspominanie tego samego pracodawcy, członków rodziny, nawyków pisarskich, dokumentów projektowych lub historii starych rozmów może sprawić, że sama treść zacznie składać Humpty Dumpty’ego z powrotem do kupy. Użytkownicy poszukujący większej anonimowości w sieci są kierowani w stronę sieci Tor i nowych obwodów dla oddzielnych sesji. Repozytorium protokołu również określa zkAPI jako eksperymentalne.
Jednak sztuczna inteligencja to dopiero pierwszy krok. Ten sam system mógłby obsługiwać zapytania RPC w łańcuchu bloków, zadania związane z obrazami i wideo, przepustowość VPN oraz usługi typu machine-to-machine, w których agenci programowi płacą za pracę bez prowadzenia tradycyjnych kont klientów. To sprawia, że propozycja zkAPI jest zarówno węższa, jak i bardziej interesująca niż anonimowa sztuczna inteligencja. Nie obiecuje, że nikt nic nie wie. Stara się zapewnić, by nikt nie wiedział wszystkiego.


Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.