



Een kwaadaardige Bitcoin-wallet-server zou stiekem een legitieme betaling kunnen vervangen door een transactie van een dief, en vervolgens wachten tot de eigenaar de diefstal goedkeurt. De nieuwste beveiligingspatch van Electrum dicht dat achterdeurtje, nadat aanvallers misbruik hadden gemaakt van het beveiligingslek en geld hadden gestolen.
Aanval op Electrum-wallet verborg bitcoinroof via hogere transactiekosten
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- Electrum 4.8.3 verhelpt een ernstig beveiligingslek waardoor kwaadaardige servers Bitcoin-transacties konden vervangen.
- Electrum heeft meldingen bevestigd van een gebruiker die geld kwijtgeraakt is na het verhogen van de transactiekosten.
- Electrum-gebruikers moeten onmiddellijk updaten en de bestemmingsadressen controleren voordat ze transacties ondertekenen.
Kwaadaardige servers zetten verhogingen van Bitcoin-transactiekosten om in diefstal
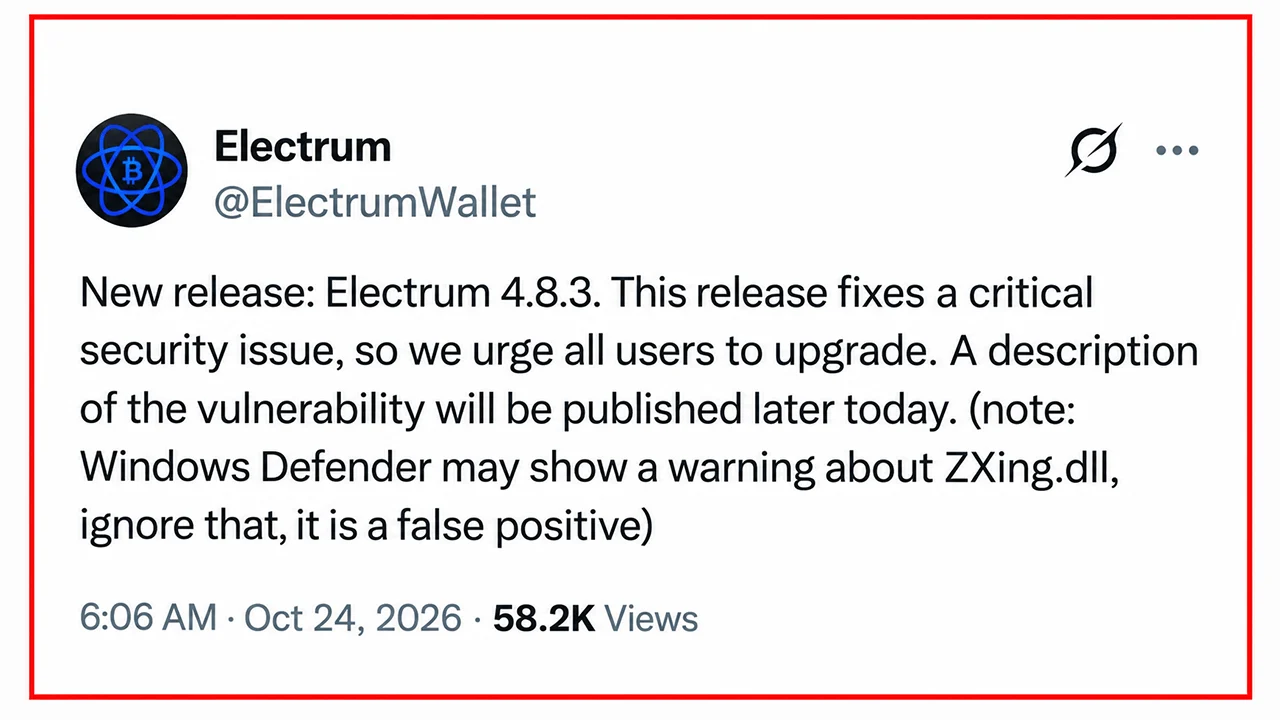
Electrum heeft zaterdag versie 4.8.3 uitgebracht en waarschuwt gebruikers om onmiddellijk te updaten, nadat ontwikkelaars ontdekten dat kwaadaardige servers misbruik maakten van een ernstig beveiligingslek dat alle eerdere versies trof. Het beveiligingslek, gedocumenteerd in het GitHub-advies GHSA-6jp4-8v48-cc5v, maakte misbruik van de manier waarop de lichtgewicht Bitcoin-wallet omgaat met onbevestigde transacties.
Electrum vertrouwt op externe servers voor transactiegeschiedenis, schattingen van transactiekosten en het verzenden van betalingen. Hoewel het bevestigde transacties zelfstandig controleert, accepteerden oudere versies bepaalde onbevestigde transacties zonder de handtekeningen ervan te verifiëren. Aanvallers maakten van dat verschil een valstrik.
Een gecompromitteerde server kon een legitieme betaling onderscheppen, de verzending ervan verhinderen en deze vervangen door een frauduleuze transactie die het geld naar een door de aanvaller gecontroleerd Bitcoin-adres leidde. De vervangende transactie bevatte ongeldige handtekeningen, maar Electrum gaf deze weer als een gewone, in behandeling zijnde betaling.
Vier overeenkomende tekens helpen de aanval te verbergen
De truc werd gevaarlijk toen gebruikers probeerden de transactiekosten te verhogen via Replace-By-Fee (RBF). In plaats van de kosten van hun oorspronkelijke betaling te verhogen, konden slachtoffers onbedoeld de vervangen transactie ondertekenen, waardoor ze de overdracht van hun eigen bitcoin naar de aanvaller goedkeurden.
De misleiding ging nog verder. Aanvallers genereerden ontvangstadressen waarvan de laatste vier tekens overeenkwamen met de beoogde bestemming, waardoor een snelle adresvergelijking de verwisseling minder snel aan het licht zou brengen. Eén frauduleuze transactie had zelfs geen kosten, wat het slachtoffer blijkbaar aanmoedigde om juist die kostenaanpassing door te voeren die nodig was om de diefstal te voltooien.
Ontwikkelaars ontvingen twee vertrouwelijke meldingen. Op 11 oktober meldde gebruiker dannydeezy een transactievervanging, hoewel het mechanisme van de vergoedingsverhoging niet volledig werd begrepen. Op 18 oktober meldde Raju-K12 dat hij geld was kwijtgeraakt na het goedkeuren van een vergoedingsverhoging. Uit de tweede melding bleek dat de aanval niet louter theoretisch was.
Electrum 4.8.3 blokkeert transactievervanging
De patch, geïntroduceerd via commit 90fe308, zorgt ervoor dat Electrum handtekeningen moet verifiëren voor onbevestigde transacties waarbij munten uit de portemonnee worden uitgegeven. Frauduleuze transacties met ongeldige handtekeningen worden afgewezen voordat ze in de lokale geschiedenis van de portemonnee terechtkomen. Gebruikers die versies ouder dan 4.8.3 gebruiken, dienen de update uitsluitend van electrum.org te downloaden en de cryptografische handtekeningen ervan te verifiëren.
Totdat de upgrade is uitgevoerd, moeten gebruikers elk bestemmingsadres en elk betalingsbedrag zorgvuldig controleren voordat ze ondertekenen, ook bij aanpassingen van de transactiekosten. Gebruikers die uitsluitend verbinding maken met vertrouwde, zelfgehoste Electrum-servers, lopen geen risico op deze specifieke servergebaseerde aanval.
Het incident legt een merkwaardige tegenstrijdigheid bloot: een portemonnee die is ontworpen om privésleutels te beschermen, kan toch worden gemanipuleerd om een volkomen geldige handtekening te vragen voor een betaling die de eigenaar nooit van plan was te doen.

Door het beveiligingslek bij Keystone op 24 oktober kwam klantinformatie op straat te liggen, wat bijdroeg aan een jaar vol beveiligingsproblemen met hardware-wallets in 2026.
Lees nu: Dataslek bij Keystone Wallet: adressen kopers bloot voor oplichters

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.















