Coldcard wordt opnieuw geconfronteerd met een beveiligingsschandaal nadat het op 11 oktober 2026 via zijn officiële X-account een phishinglink had gepubliceerd, waarin klanten ten onrechte werden gewaarschuwd voor een kritieke kwetsbaarheid in de firmware. Het bedrijf heeft het bericht verwijderd en benadrukt dat de inloggegevens en de tweefactorauthenticatie veilig blijven. Het incident volgt op de verwoestende storing bij het genereren van seed-codes in juli, waardoor naar verluidt duizenden wallets werden blootgesteld en de schade naar schatting meer dan 100 miljoen dollar bedroeg.
Coldcard X-account getroffen door phishing na fiasco van $100 miljoen
GESCHREVEN DOOR

DELEN
Belangrijkste punten
- Het officiële X-account van Coldcard publiceerde op 11 oktober een phishinglink, wat aanleiding gaf tot een onderzoek.
- Ondanks het frauduleuze bericht zegt Coldcard dat zijn inloggegevens en offline tweefactorauthenticatie veilig blijven.
- Het incident volgt op de firmware-ramp van Coldcard in juli, die naar verluidt tot meer dan 100 miljoen dollar aan verliezen heeft geleid.
De beveiligingsnachtmerrie van Coldcard wordt nog erger nu er een phishingbericht op het officiële X-account is verschenen
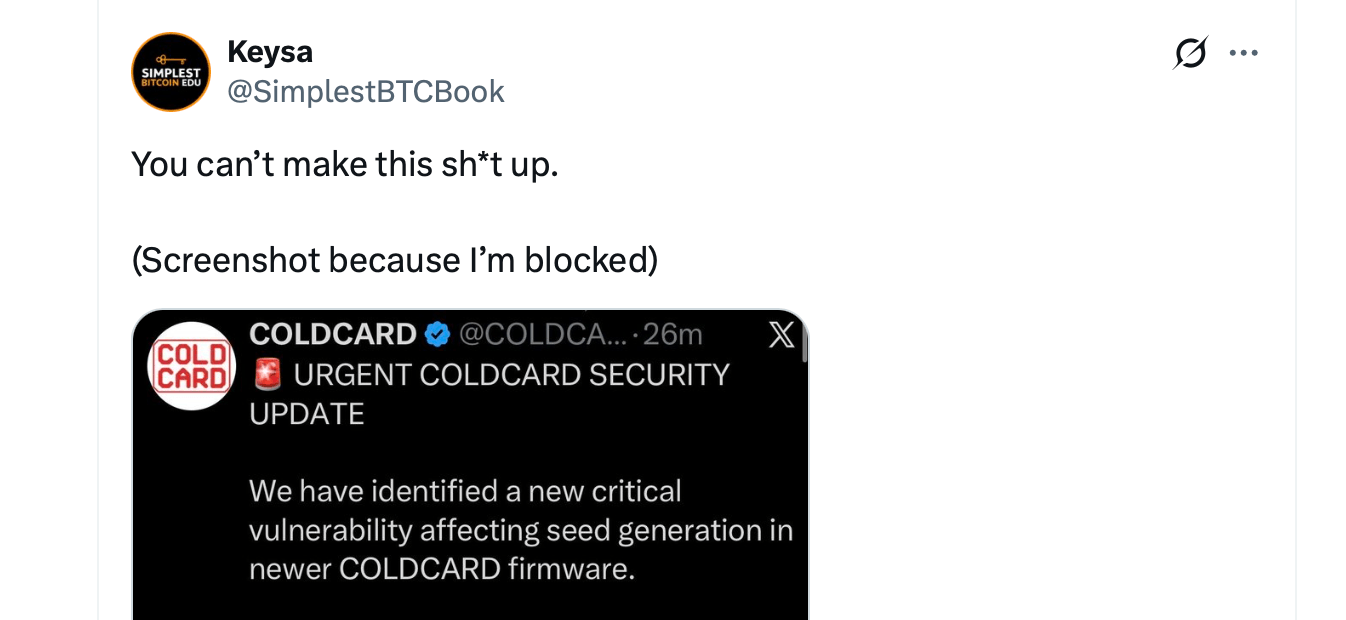
Coldcard heeft weer een nieuw beveiligingsprobleem aan zijn hoofd, en dit keer kwam het via zijn eigen socialemedia-account. Vroeg op zondag 11 oktober verscheen er een frauduleus bericht op het officiële X-account van de fabrikant van hardware-wallets, waarin klanten werden gewaarschuwd voor een vermeende kwetsbaarheid bij het genereren van seeds en naar een phishingwebsite werden geleid.
Het bericht werd uiteindelijk verwijderd, maar het voorval roept de ongemakkelijke vraag op hoe aanvallers er überhaupt in zijn geslaagd het te publiceren. Coldcard beweerde dat de inloggegevens van het account en de offline tweefactorauthenticatie intact zijn gebleven, terwijl uit het interne onderzoek geen overeenkomstige ongeautoriseerde aanmelding of sessie is gebleken.
Een overtuigende waarschuwing met een gevaarlijke bestemming
Het frauduleuze bericht verscheen rond 02.00 uur UTC en deed zich voor als een dringende beveiligingsupdate van Coldcard. Er werd beweerd dat recente firmware een kritieke kwetsbaarheid bevatte die van invloed was op het genereren van seeds, en klanten werd opgedragen hun wallets onmiddellijk te migreren.
Het bericht verwees naar verschillende Coldcard-hardwaremodellen en leidde gebruikers naar een misleidende website die de naam van Coldcard gebruikte. De bewoordingen waren bijzonder verontrustend omdat ze hun geloofwaardigheid ontleenden aan een echte beveiligingsramp die het bedrijf eerder dit jaar trof.
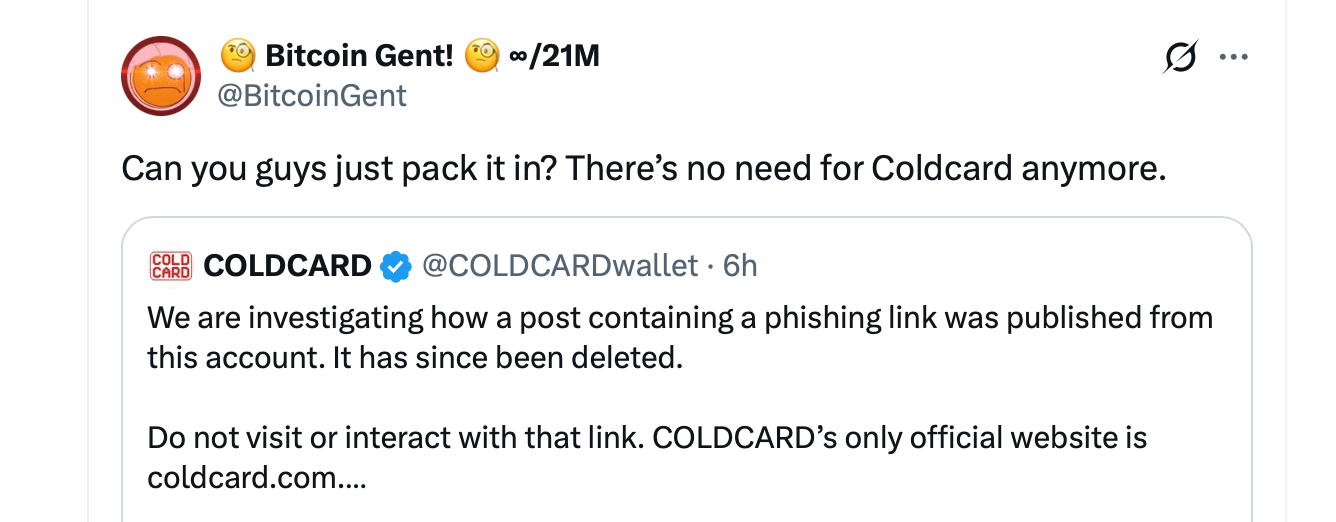
Leden van de community sloegen al snel alarm en Coldcard verwijderde het bericht uiteindelijk. Rond 5:46 uur UTC erkende het bedrijf het incident en waarschuwde het klanten om niet op de verdachte link te klikken. Coldcard verklaarde:
"We onderzoeken hoe een bericht met een phishinglink via dit account is gepubliceerd. Het is inmiddels verwijderd."
Het bedrijf benadrukte dat coldcard.com de enige officiële website is en verklaarde dat het account sinds 2017 werkt met offline tweefactorauthenticatie en streng beperkte toegang.
Coldcard dringt bij X aan op antwoorden
De zaak werd ongeveer 20 minuten later nog ingewikkelder toen Coldcard publiekelijk om een spoedonderzoek door X Support verzocht. De fabrikant hield vol dat uit zijn beveiligingsonderzoek geen bewijs was gebleken van ongeoorloofde toegang tot het account.
"Er verscheen een phishingbericht op ons account, maar we kunnen geen bijbehorende inlog-, sessie- of toegangsgegevens vinden", legde het bedrijf uit.
Coldcard uitte zijn bezorgdheid over mogelijke toegang op platformniveau of door beheerders, hoewel die verklaring nog niet is geverifieerd. De in moeilijkheden verkerende fabrikant van hardware-wallets verwees ook naar berichten dat inloggegevens van X-beheerders op darknet-markten worden aangeboden, maar erkende dat er geen verband met zijn incident was vastgesteld.
Voorlopig draait het mysterie om de vraag hoe een frauduleus bericht terechtkwam op een account waarvan de eigenaren volhouden dat hun normale beveiligingsmaatregelen nooit zijn doorbroken. Er zijn geen bevestigde financiële verliezen die specifiek aan de phishingpoging van zondag kunnen worden toegeschreven.
De ramp van 100 miljoen dollar in juli komt Coldcard weer achtervolgen
De timing had nauwelijks slechter kunnen zijn. In juli kreeg Coldcard te maken met een ernstig firmwarefout waardoor aanvallers naar verluidt kwetsbare wallet-seeds konden reconstrueren en naar schatting 1.600 tot 1.800 bitcoin konden stelen, destijds ter waarde van ongeveer 100 tot 130 miljoen dollar.
Het onderliggende probleem zou al dateren uit maart 2021 en had te maken met een gebrekkige generatie van seeds, die aanzienlijk minder willekeur opleverde dan de bedoeling was. Aanvallers maakten misbruik van die zwakte door potentiële herstelzinnen offline te testen in plaats van de fysieke apparaten te compromitteren.
Coldcard bracht vervolgens firmware-updates uit en gaf getroffen klanten de instructie om hun tegoeden over te zetten naar nieuw gegenereerde wallets. De phishingpoging van zondag maakte juist gebruik van dat probleem, door een kwaadaardige website te vermommen als legitieme beveiligingsadviezen.
Transparante hoesjes en boze klanten
Het recente incident volgt ook op een omstreden bericht op sociale media van 9 oktober, waarin de transparante hardwarebehuizingen van Coldcard werden aangeprezen als bescherming tegen fysieke manipulatie. Toevallig verscheen dit bericht op sociale media nadat was ontdekt dat Ledger-apparaten mogelijk waren gemanipuleerd door externe leveranciers of ergens in de toeleveringsketen.
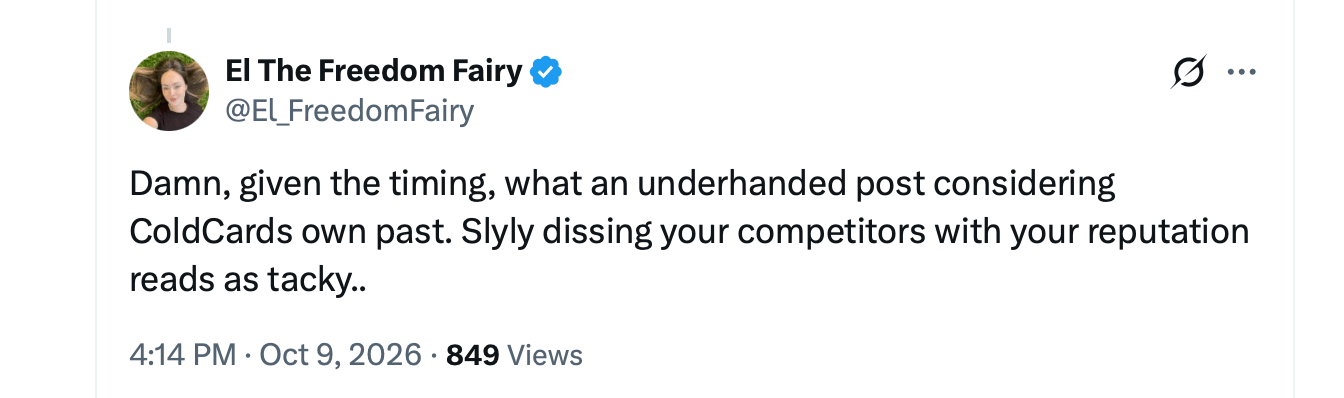
Critici hadden felle kritiek op de timing en voerden aan dat transparante plastic en fraudebestendige verpakkingen weinig bescherming boden tegen het softwarefoutje dat verantwoordelijk was voor de verliezen in juli. Verschillende leden van de cryptogemeenschap vonden het bericht smakeloos, ongevoelig en schaamteloos. Sommige klanten en waarnemers hebben Coldcard en medeoprichter Rodolfo Novak er ook van beschuldigd critici en vermeende slachtoffers op X te blokkeren.
Nu wordt het bedrijf opnieuw onder de loep genomen, ditmaal vanwege de integriteit van zijn officiële communicatie. Coldcard blijft klanten uitsluitend doorverwijzen naar zijn officiële website voor firmware-updates en instructies voor het migreren van wallets.
De laatste episode zorgt voor een bijzonder ongemakkelijke tegenstrijdigheid voor de fabrikant. Een bedrijf dat is opgericht om privésleutels buiten het bereik van online aanvallers te houden, moet nu onderzoeken hoe zijn eigen vertrouwde communicatiekanaal een middel voor een phishing-zwendel is geworden.

Volgens Coldcard heeft AI mogelijk bijgedragen aan het aan het licht brengen van een vijf jaar oude kwetsbaarheid in een wallet die verband hield met een bitcoin-overdracht ter waarde van meerdere miljoenen dollars.
Lees nu: Was AI verantwoordelijk voor het ontdekken van het beveiligingslek in Coldcard?

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.