Op 4 oktober werd een cryptokluis ter waarde van 6 miljoen dollar op Base leeggehaald, maar het vreemdste is misschien wel wie de eigenaar ervan was. Niemand weet dat publiekelijk. Beveiligingsbedrijven hebben ongeveer 1.783 wstETH uit de kluis getraceerd, terwijl on-chain-gegevens wijzen op een anonieme Safe met zeven ondertekenaars. Base zelf is niet gehackt, de kerncontracten van Aave worden niet als oorzaak aangewezen en de eigenaar van de kluis heeft zich nog steeds niet gemeld.
6 miljoen dollar verdwijnt uit een cryptovalutakluis die wordt beheerd door zeven mysterieuze ondertekenaars
GESCHREVEN DOOR

DELEN
Belangrijkste conclusies
- Blockaid en verschillende on-chain-onderzoekers hebben de Base-kluis op 4 oktober onder de aandacht gebracht toen de verliezen opliepen tot meer dan 6 miljoen dollar.
- Aave heeft 1.783 aBaswstETH omgezet in wstETH, maar de kerncontracten worden niet als oorzaak aangewezen.
- De gegevens van Base wijzen op een ‘Safe’ met 3 van de 7 ondertekenaars, waarvan de eigenaren nog steeds niet zijn geïdentificeerd.
De kluis van 6 miljoen dollar die niemand heeft opgeëist
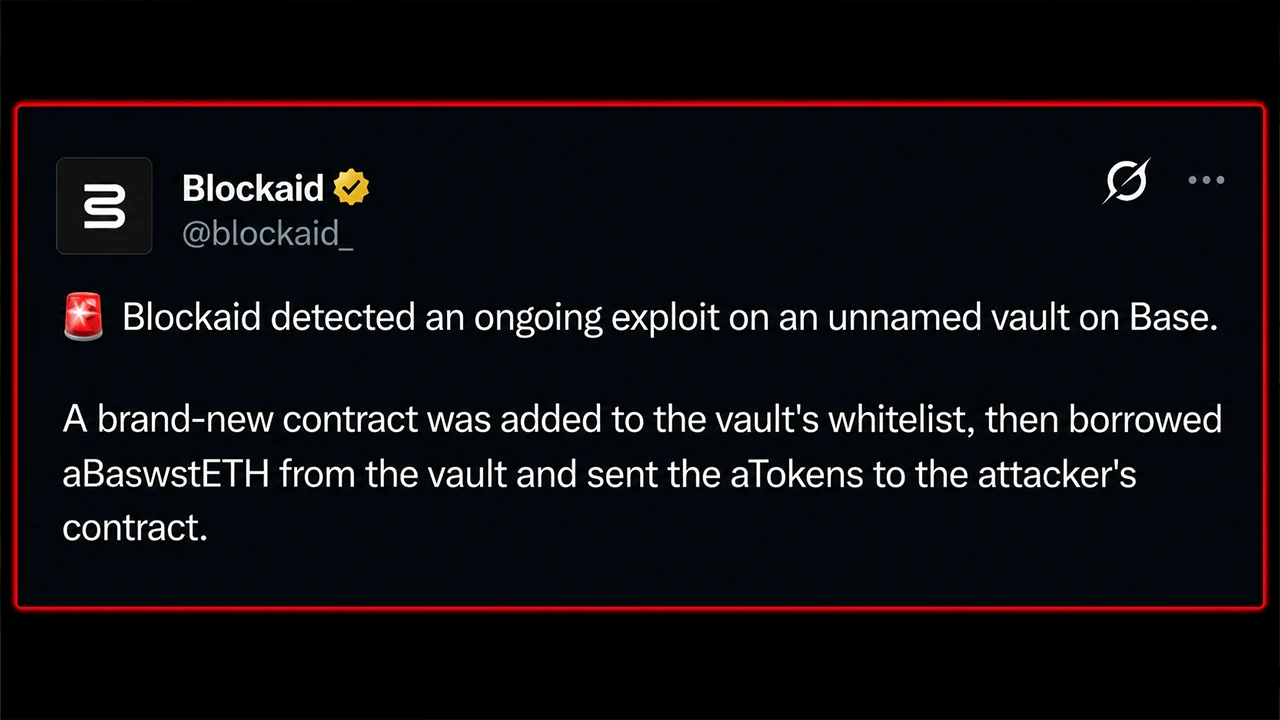
Op 4 oktober om 09:21 UTC ontdekte Blockaid wat leek op een exploit die zich voltrok in een vault op Base, het Ethereum Layer 2 (L2)-protocol van Coinbase. Op dat moment was er al ongeveer 2,02 miljoen dollar verdwenen. Ongeveer 40 minuten later was het verlies al opgelopen tot ruim 6 miljoen dollar, waarbij beveiligingsbedrijven ongeveer 1.783 wstETH uit de kluis hadden getraceerd.
Toen kwam het vreemdste deel. Geen enkel protocol claimde de vault. De schijnbare beheerder is een 3-van-7 Safe waarvan de zeven ondertekenaars onbekend blijven, waardoor er een misdaadscène van meerdere miljoenen dollars is ontstaan zonder een publiekelijk bekende eigenaar.

Zes uitstroomtransacties, één pas op de whitelist geplaatst contract
Peckshield, Certik en Exvul kwamen tot ongeveer dezelfde telling. De beveiligingsbedrijven meldden dat 1.783,067 aBaswstETH uit de kluis was geleend en via Aave op Base was ingewisseld voor ongeveer 1.783 wstETH.
In gewoon Engels: de tokens die aanvankelijk werden meegenomen, waren Aave-ontvangsttokens die gewrapte, gestake ether vertegenwoordigden die op de L2 Base was gestort. Een nieuw aangemaakt contract werd toegevoegd aan de whitelist van de kluis, leende die ontvangsttokens, verplaatste ze naar een door de aanvaller gecontroleerd contract en wisselde ze via Aave in voor de onderliggende wstETH.
Exvul telde zes uitstroomtransacties. Wat precies de oorzaak van de autorisatiefout was, blijft echter onbevestigd. Beveiligingsbedrijven hebben niet gezegd dat er kerncontracten zijn gecompromitteerd, en dit was geen hack van de Base-keten zelf. Speculaties over een gecompromitteerde wallet of een bepaalde Aave-positie blijven slechts speculaties.
Een kluis met zeven ondertekenaars zonder naam
Onchain-gegevens maken het mysterie moeilijker te negeren. De leeggehaalde kluis is een transparante proxy van Openzeppelin waarvan de eigenaar verwijst naar een Safe die ongeveer 324 dagen geleden is aangemaakt. Die Safe vereist drie van de zeven handtekeningen om te kunnen handelen, maar heeft geen openbare protocolnaam, en geen van de zeven adressen van de ondertekenaars is openbaar geïdentificeerd door de beveiligingsbedrijven die het incident volgen.
De bevoegdheid voor upgrades is gescheiden, wat een extra laag contracten toevoegt tussen de kluis en degene die er uiteindelijk de controle over heeft. Voorlopig is de op de blockchain zichtbare operationele eigenaar de anonieme 3-van-7 Safe. De leeggehaalde proxy is 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, terwijl de Safe-eigenaar 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4 is. Basescan en Arkham Intelligence identificeren deze laatste als een Safeproxy die is aangemaakt via Safe Proxy Factory 1.4.1.
Dat onderscheid is belangrijk om te begrijpen wat onderzoekers daadwerkelijk weten. Ze kunnen de vault zien, het contract van de eigenaar, de zeven ondertekeningsadressen en het token-spoor. Wat ze niet kunnen zien, is de menselijke organisatie achter die adressen, of de wijziging van de whitelist het gevolg was van gestolen inloggegevens, een ‘witte’ hacker, gebrekkige machtigingen of een andere onbekende zwakke plek. Er heeft zich nog geen openbaar team gemeld om deze leemte op te vullen.
Het systeemrisico lijkt voorlopig onder controle te zijn, hoewel het verkopen van de gestolen wstETH op korte termijn druk zou kunnen uitoefenen op de koppeling aan de dollar. Wat overblijft is een merkwaardig tafereel: er is ongeveer 6 miljoen dollar verdwenen, on-chain-onderzoekers kunnen de mechanismen achter de uitstroom traceren en zeven ondertekeningsadressen staan in het volle zicht. Toch blijven de mensen die deze adressen beheren opvallend afwezig in dit verhaal.
Dit verhaal is nog in ontwikkeling. Geen enkel protocol heeft de kluis opgeëist en niemand heeft een bevestigd verslag gepubliceerd over een bug of een inbreuk op de sleutels. Er zullen meer details worden toegevoegd zodra er nieuwe informatie beschikbaar komt.

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.