Core Lightning-operators die versie 26.06.7 of eerder gebruiken, worden actief aangevallen, zo waarschuwde het Bitcoin Lightning Network-node-softwareproject donderdagavond, ongeveer 10 dagen nadat er een beveiligingspatch was uitgebracht. Het team heeft nog niet vastgesteld welke kwetsbaarheden aanvallers misbruiken en er zijn ook nog geen meldingen van gestolen geld. Versie 26.06.8 verhelpt verschillende beveiligingsproblemen, waaronder een fout bij het sluiten van kanalen die geld in gevaar kan brengen, en operators wordt aangeraden onmiddellijk te upgraden.
Bitcoin Lightning-knooppunten in het vizier nu Core Lightning alarm slaat
GESCHREVEN DOOR

DELEN

Belangrijkste punten
- Core Lightning meldt dat aanvallers het gemunt hebben op nodes met versie 26.06.7 of eerder.
- Versie 26.06.8 is op 22 september uitgebracht met oplossingen voor kwetsbaarheden die geld in gevaar kunnen brengen.
- Er zijn nog geen bevestigde verliezen gemeld, terwijl Core Lightning aandringt op onmiddellijke upgrades.
Core Lightning slaat alarm nu aanvallers zich richten op niet-gepatchte knooppunten
Core Lightning heeft een vrij eenvoudige boodschap voor iedereen die nog steeds oude software gebruikt: upgrade nu. Op 1 oktober waarschuwde de implementatie van het Bitcoin Lightning Network dat aanvallers het gemunt hebben op nodes die versie 26.06.7 of eerder draaien, waardoor een op 22 september uitgebrachte patch een urgente veiligheidskwestie is geworden.
Wat de aanvallers precies misbruiken, blijft voorlopig onduidelijk. Het project heeft niet bevestigd dat er aanvallen zijn geslaagd of dat er geld is gestolen, maar versie 26.06.8 verhelpt kwetsbaarheden variërend van denial-of-service-problemen tot een defect bij het sluiten van kanalen dat geld in gevaar kan brengen.
De patch kwam vóór de waarschuwing
Core Lightning, dat wordt onderhouden in het kader van het Elements Project, adviseerde knooppuntbeheerders om „zo snel mogelijk“ over te stappen op de nieuwste release nadat er meldingen waren binnengekomen over aanvallers die zich richtten op niet-gepatchte knooppunten. Het cryptobedrijf Blockstream versterkte de waarschuwing en drong er bij beheerders die nog steeds oudere versies draaien op aan om 26.06.8 te installeren.
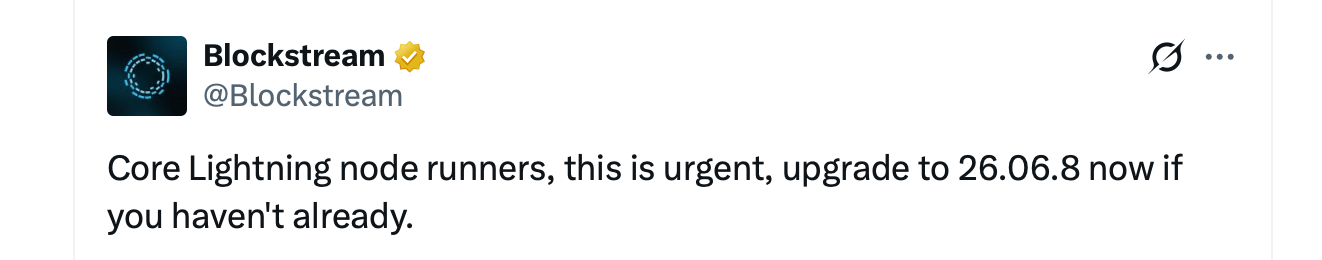
Het opmerkelijke is de timing. Versie 26.06.8 verscheen op 22 september, ongeveer 10 dagen vóór de aanvalswaarschuwing, en de beheerders raden een upgrade al sterk aan. Sommige tests werden opzettelijk achtergehouden om het voor potentiële aanvallers moeilijker te maken de onderliggende kwetsbaarheden te reverse-engineeren, terwijl beheerders de tijd hadden om de patch te installeren. Toen kwam de druk op.
Openbare beschrijvingen van de release wijzen op drie soorten bugs. De ene kan de node van een afzender laten crashen. Een andere kan het geheugen uitputten via de REST-interface van Core Lightning. De ergste heeft te maken met het sluiten van een kanaal en kan een gebruiker mogelijk geld kosten door een foutief werkend boetemechanisme.
Wanneer het sluiten van een kanaal misgaat
Bovendien is het sanctiesysteem van het Lightning Network zo ontworpen dat als een peer vals speelt door een verouderde kanaalstatus uit te zenden, de eerlijke deelnemer een boete kan claimen. Een fout in de 26.06-versie zou ervoor kunnen zorgen dat Core Lightning bepaalde transacties ten onrechte als een gewone coöperatieve afsluiting beschouwt en de daarachter verborgen ingetrokken toezegging over het hoofd ziet.
In dat scenario zou de software die bedoeld is om de bedrieger te betrappen, mogelijk niet in actie komen, waardoor de andere partij geld overhoudt dat eigenlijk verbeurd had moeten zijn. Het project heeft niet bekendgemaakt of aanvallers misbruik maken van die specifieke fout, de crash-kwetsbaarheid, het REST-probleem of een ander probleem waarvan de details nog gedeeltelijk verborgen blijven.
Dat onderscheid is belangrijk. Dit is geen kwetsbaarheid in Bitcoin zelf. Het betreft Core Lightning, één implementatie van het Lightning Network, een schaalbaar netwerk dat op Bitcoin is gebouwd. LND, Eclair en LDK werden niet genoemd in het advies, terwijl gewone walletgebruikers niet per se Core Lightning-knooppunten draaien. Hun blootstelling hangt af van de infrastructuur achter hun wallets.
Een beveiligingscyclus die in augustus begon
De waarschuwing van donderdag kwam niet uit het niets. Op 26 augustus maakte Core Lightning bekend dat het bezig was met het doorlopen van een grote hoeveelheid door AI gegenereerde kwetsbaarheidsrapporten. Verschillende bleken legitiem te zijn, wat aanleiding gaf tot een gecoördineerde oplossing.
Beheerders kregen te horen dat ze niet zomaar de stekker eruit moesten trekken. In plaats daarvan adviseerde Core Lightning om opnieuw op te starten met de optie –offline, waardoor verbindingen met peers worden verbroken terwijl de daemon de blockchain blijft volgen en kan reageren op een geforceerde afsluiting. Een node die is uitgeschakeld, kan die taak niet uitvoeren. Versie 26.06.7 volgde rond 28 augustus, maar op 15 september werd een nieuw onderzoek gestart naar experimentele functies die van invloed konden zijn op geldmiddelen. Zes dagen later verscheen 26.06.8. Ongeveer 10 dagen daarna kwamen er meldingen binnen van actieve aanvallen.
Online geld maakt het patchen anders
Lightning-knooppunten zijn geen cold wallets die stof verzamelen in een la. Hun kanaalsleutels blijven online omdat knooppunten betalingen in realtime moeten routeren. Dat maakt verouderde software meer dan alleen een probleem voor de uptime. Geld kan zich direct in de systemen bevinden die een aanvaller probeert te kraken.
Er is geen openbaar overzicht van de verliezen en Core Lightning heeft niet gezegd dat de aanvallen zijn geslaagd. Voorlopig behoort elk knooppunt dat nog steeds versie 26.06.7 of eerder draait tot de groep waarop aanvallers zich volgens het project richten. Beheerders wordt aangeraden om versie 26.06.8 of hoger te installeren, handtekeningen of Docker-digests te verifiëren en experimentele functies uitgeschakeld te houden, tenzij ze de risico’s begrijpen.
De patch is al dagen openbaar beschikbaar. Nu lijkt iemand aan te kloppen bij degenen die deze nog niet hebben geïnstalleerd. Ondertussen vragen velen zich af hoeveel bugs er nog meer in de crypto-industrie zullen worden gevonden door middel van AI-gestuurde ontdekkingen.

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.