Volgens een vandaag gepubliceerd onderzoek van Slowmist hebben de aanvallers die ongeveer 388 miljoen dollar van Bitget hebben weggesluisd, op 31 augustus – bijna vier weken vóór de diefstal – voor het eerst code uitgevoerd op een gehackte server.
De hackers van Bitget hadden zich al 25 dagen lang toegang verschaft tot de beurs voordat ze 388 miljoen dollar buitmaakten
GESCHREVEN DOOR

DELEN
Belangrijkste conclusies
- Slowmist heeft de eerste kwaadaardige activiteit in systemen die aan Bitget zijn gekoppeld, teruggevoerd tot 31 augustus, 25 dagen vóór de diefstal.
- Dankzij de identiteit van een medewerker en een op maat gemaakte opnametool konden de aanvallers gedurende 2 uur en 52 minuten geld overmaken.
- Mistrack signaleerde op 30 september verdachte Noord-Koreaanse scripts waarmee de buit via het CoW-protocol en Chainflip werd doorgesluisd.
De deur stond al sinds augustus open
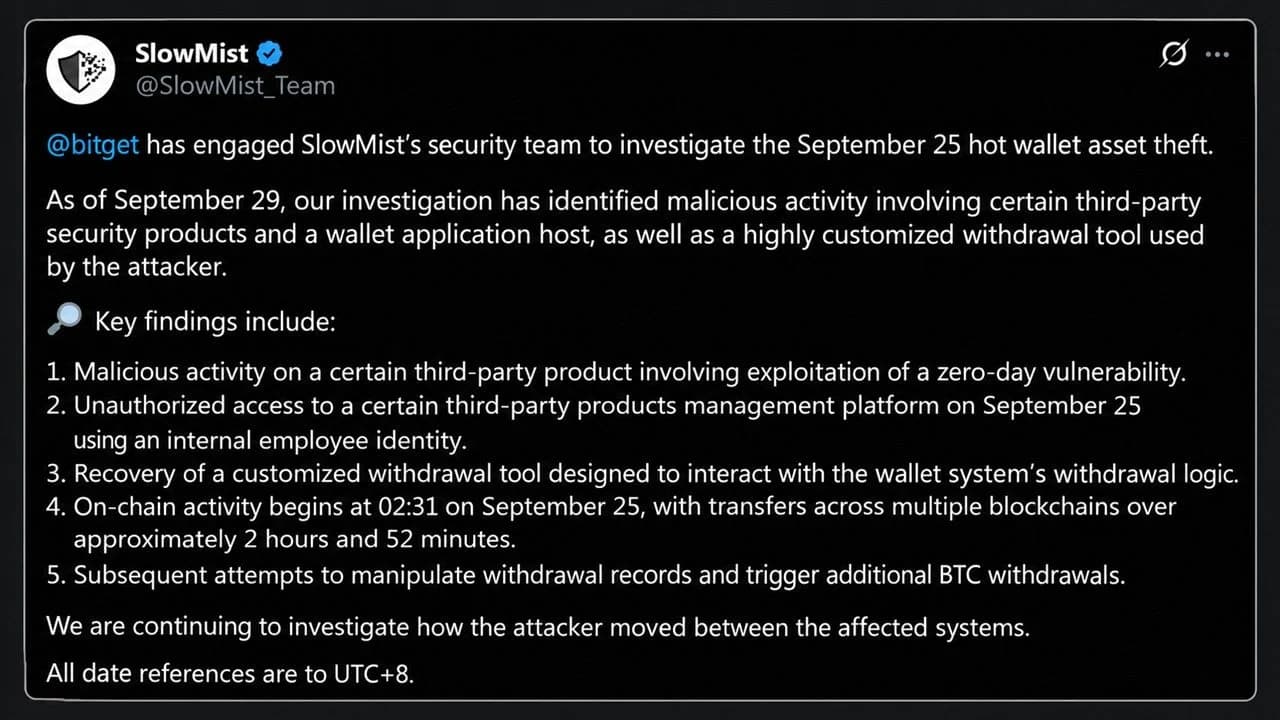
Bitget schakelde op 25 september het blockchainbeveiligingsbedrijf in om de diefstal uit zijn hot wallets te onderzoeken, en de bevindingen, die per 29 september actueel zijn, geven een nieuw beeld van de tijdlijn. De vroegste kwaadaardige activiteit in de beschikbare logbestanden dateert van 31 augustus, toen een dienst op één knooppunt van een beveiligingsproduct van een derde partij – door Slowmist „Product A“ genoemd – werd getroffen via een zero-day-kwetsbaarheid, dat wil zeggen een softwarefout waarvan de leverancier het bestaan nog niet kende.
De aanvaller voerde een verborgen script uit, las een omgevingsvariabele met een databasewachtwoord uit en maakte verbinding met de database. Dezelfde activiteit met verborgen scripts deed zich op 23 en 25 september voor op nog twee knooppunten, waarbij het rapport toevoegt:
Deze bevindingen tonen aan dat de getroffen serviceomgevingen al waren gecompromitteerd voordat de bedrijfsgegevens werden overgedragen.
Dat komt overeen met de uitleg van Bitget zelf dat aanvallers misbruik maakten van een beveiligingsproduct van een derde partij om interne inloggegevens op hoog niveau te verkrijgen. Wat Slowmist toevoegde, is het deel dat niemand wist, namelijk hoe lang de indringers daar al aanwezig waren.
De nacht van de diefstal, minuut voor minuut
Het rapport registreert elke stap in UTC+8. Omgerekend naar UTC verloopt de reeks op 24 september als volgt:
- 16:07 UTC: Met de identiteit van een interne medewerker kreeg de aanvaller toegang tot het beheerplatform van een tweede leverancierstool, „Product B“, en deed hij drie opeenvolgende pogingen om systeemopdrachten te injecteren.
- 17:49 UTC: Een „sterk aangepaste opnametool“, die later werd teruggevonden in bestanden die de aanvaller had verwijderd, begon de diefstal uit te voeren. De tool vervalste risicobeheersingsparameters, stelde opnameverzoeken op en zette het opnameproces zelf in gang.
- 18:31 UTC: De eerste geverifieerde on-chain-overdracht kwam binnen, 93 TRX, 11 seconden later gevolgd door 0,84 ETH.
- 21:23 UTC: De laatste samengestelde overdracht, ongeveer 2 uur en 52 minuten na de eerste.
Het zwaarste deel vond al vroeg plaats: Arkham Intelligence ontdekte dat er in slechts 18 minuten 228 miljoen dollar via zeven blockchains werd overgemaakt, waarbij XRP ter waarde van ongeveer 153 miljoen dollar het grootste deel uitmaakte. Nadat de overboekingen waren begonnen, probeerde de aanvaller ook de opnameregistraties in de walletdatabase te herschrijven. Twee verzonnen BTC-opnameopdrachten leverden foutmeldingen op, en uit de logbestanden blijkt dat de indringer de status van de opdrachten controleerde en het opnieuw probeerde.
Er werden geen privésleutels gestolen, maar in plaats daarvan misleidden de aanvallers het interne goedkeuringssysteem om overboekingen goed te keuren die legitiem leken.
De achterdeur via Chainflip
Het geld is nog steeds in beweging; Cos, oprichter van Slowmist, zegt dat de Trackagent-tool van Mistrack verdachte Noord-Koreaanse hackers heeft betrapt die het CoW Protocol en Chainflip combineerden om het geld wit te wassen. Geautomatiseerde scripts plaatsen ruilopdrachten op CoW Protocol, een aggregator voor gedecentraliseerde beurzen (DEX), en stellen de ontvanger in op een vooraf geconfigureerd Chainflip-stortingscontract. Zodra een opdracht is afgewikkeld, gaan de activa direct over in een cross-chain-ruil en komen ze aan de andere kant weer tevoorschijn als bitcoin.
De ironie is echter moeilijk te missen, want slechts één dag eerder wezen Chainflip-makelaars een directe storting van dezelfde aanvallers af en stuurden het geld terug via de oorspronkelijke route. Cos waarschuwde dat de antiwitwasmaatregelen (AML) en ‘know-your-transaction’-controles (KYT) van Chainflip achterlopen op de hackers, wier systeem geld verdeelt over verschillende bruggen, omzet in bitcoin, het mengt en van koers verandert zodra een route wordt afgesloten.
Ook andere deuren zijn dichtgeslagen. Near Intents blokkeerde het grootste deel van een witwaspoging van $ 50 miljoen, liet $ 166.000 door en bevroor $ 503.000. Eerdere geldstromen liepen via Thorchain, Uniswap, 1inch Fusion en Stargate, wat een oude discussie binnen Thorchain opnieuw aanwakkerde over de vraag of neutrale protocollen gestolen geld moeten controleren.
Wat Bitget-gebruikers nog moeten weten
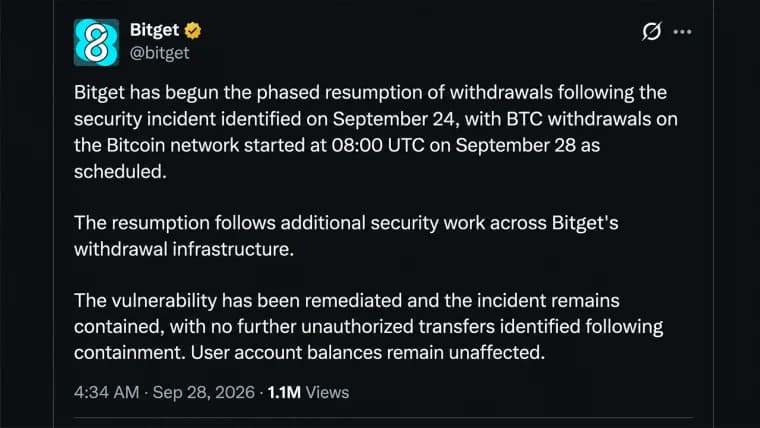
Bitget zegt dat zijn User Protection Fund, met een waarde van meer dan 464 miljoen dollar, het verlies dekt. Opnames worden stapsgewijs hervat, eerst bitcoin, gevolgd door ether, USDT en vervolgens alle andere activa.
De grotere vraag ligt buiten Bitget en Slowmist heeft de leveranciers achter „Product A“ en „Product B“ niet bij naam genoemd; het bedrijf zegt nog bezig te zijn uit te zoeken hoe de aanvaller zich tussen de systemen heeft verplaatst. Groepen met banden met Noord-Korea hebben volgens Fortune in 2025 een recordbedrag van 2 miljard dollar gestolen, dus elke beurs die dezelfde beveiligingsopzet hanteert, heeft nu reden om zijn eigen logbestanden terug te doorzoeken tot eind augustus.

Dit artikel is met behulp van AI uit het Engels vertaald. De originele Engelstalige versie is de gezaghebbende bron; geautomatiseerde vertalingen kunnen onnauwkeurigheden bevatten, met name in juridische en regelgevende terminologie.